Technologie
VicOne-VinCSS-MOU (2023) over open-source ECU-beveiliging
VicOne en VinCSS tekenden in oktober 2023 een MOU om open-source ECU’s harder te maken. Dat raakt onafhankelijke tuners via voertuigbeveiliging en ISO 21434.

VicOne en VinCSS tekenden in oktober 2023 een MOU om open-source ECU’s harder te maken. Dat raakt onafhankelijke tuners via voertuigbeveiliging en ISO 21434.
Het landschap van de auto-elektronica verschuift structureel doordat fabrikanten steeds vaker open-source-architecturen gebruiken voor elektronische regeleenheden (ECU’s). Die overgang versnelt de innovatie, maar brengt complexe beveiligingsrisico’s met zich mee die sterk verschillen van oudere, eigen systemen. In oktober 2023 tekenden VicOne, een dochteronderneming van Trend Micro, en VinCSS een MOU om de bescherming van deze open-source-frameworks in slimme voertuigen te industrialiseren (Business Wire, 4 oktober 2023). Voor de onafhankelijke tuningsector wees de MOU uit 2023 op een periode waarin naleving van cyberbeveiliging niet langer alleen een zorg van OEM’s is, maar een fundamentele drempel voor aftermarketaanpassingen.
De opkomst van open-source-architectuur in moderne ECU’s
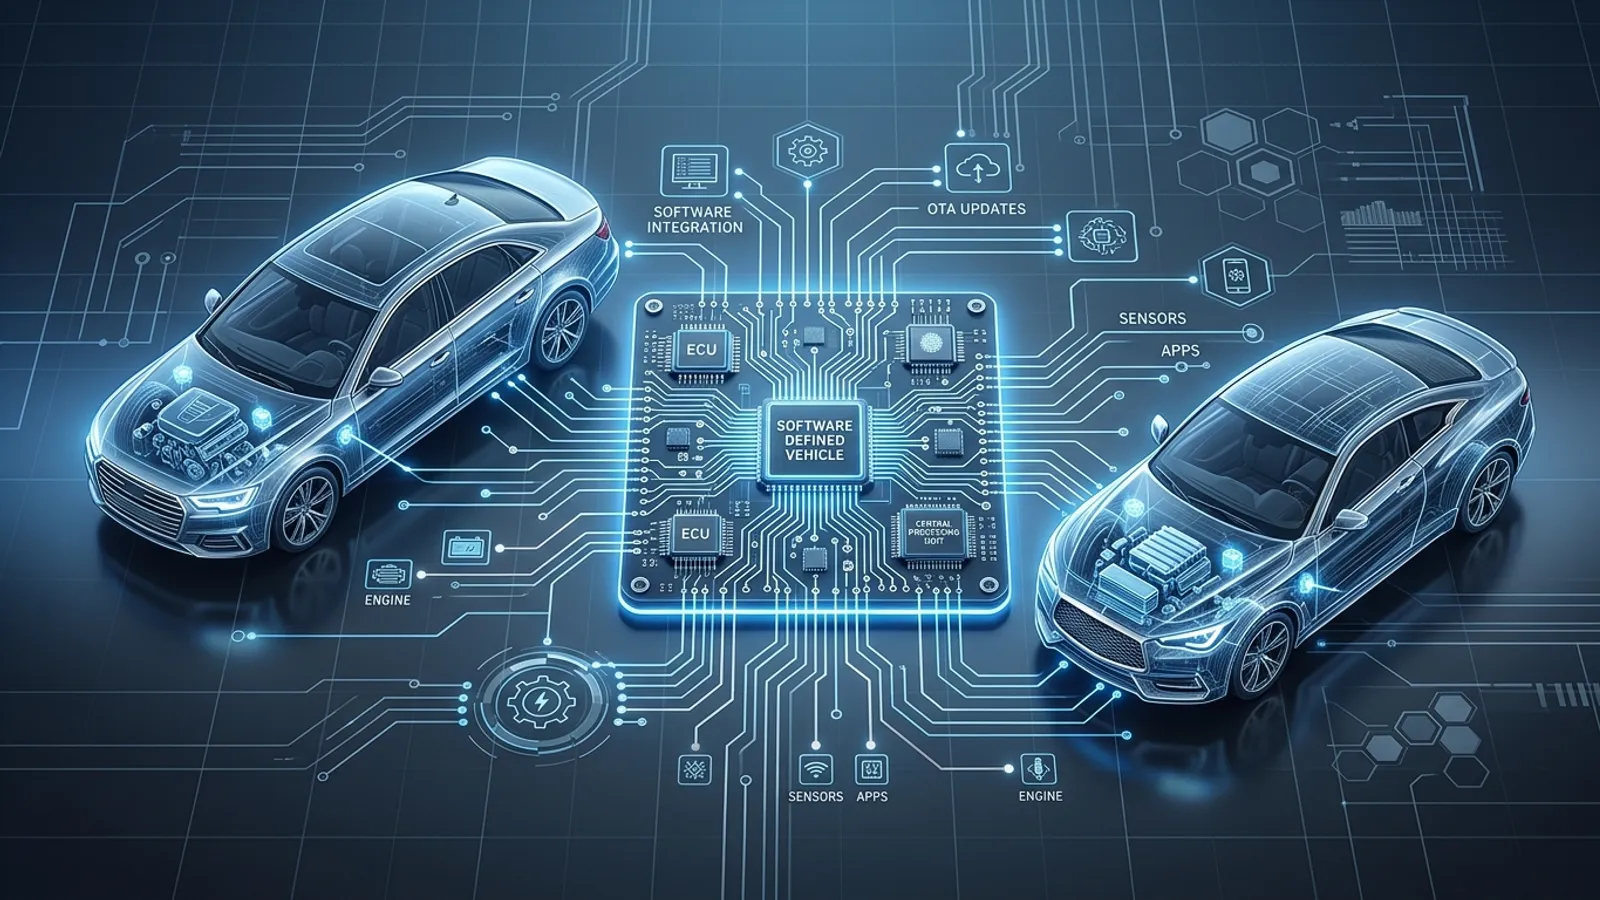
Van oudsher was ECU-software een streng bewaard geheim, gebouwd op eigen codebases die enige beveiliging boden door verborgenheid. De overgang naar software-gedefinieerde voertuigen (SDV’s) heeft echter het gebruik van open-sourcecomponenten noodzakelijk gemaakt om de enorme hoeveelheid data en connectiviteitseisen te beheersen. Deze open-source-ECU’s maken snellere ontwikkelcycli en betere integratie met cloudservices mogelijk, maar stellen het voertuig ook bloot aan een breder scala aan bekende kwetsbaarheden (CVE’s).
De MOU tussen VicOne en VinCSS richtte zich op geautomatiseerde cyberbeveiligingsdiensten die op deze omgevingen zijn afgestemd. Door de xZETA-scan- en SBOM-beheertool van VicOne te combineren met de beveiligingsdiensten van VinCSS, had de MOU tot doel zwakke plekken in de toeleveringsketen op te sporen voordat een voertuig ooit de showroom bereikt. Dit proactief verharden van open-source-ECU’s maakt de standaardmethoden van toegang die veel aftermarketprofessionals gebruiken – zoals het misbruiken van bekende softwarefouten om toegang tot de bootloader te krijgen – steeds moeilijker.
ISO 21434-naleving en de onafhankelijke werkplaats
Centraal in dit partnerschap staat de handhaving van ISO 21434, de internationale norm voor cyberbeveiligingstechniek in de auto-industrie. Deze norm verplicht fabrikanten aan te tonen dat cyberbeveiliging in elke fase van de levenscyclus van het voertuig is opgenomen. Voor onafhankelijke werkplaatsen en tuningbedrijven zijn de gevolgen van ISO 21434 ingrijpend. Wanneer OEM’s diensten gebruiken zoals die van VicOne en VinCSS om hun open-source-ECU’s te beveiligen, creëren ze in feite een “geverifieerde vertrouwensketen”.
Elke wijziging in de ECU-software die niet digitaal is ondertekend door de fabrikant of een geautoriseerde partner, doorbreekt deze keten. In de context van open-source-ECU’s gaat dit vaak om Secure Boot-mechanismen en Hardware Security Modules (HSM’s) die zijn geprogrammeerd om elk niet-ondertekend binair bestand te weigeren. Om als onafhankelijke sector levensvatbaar te blijven, is het begrijpen van de functies van moderne diagnosetools die met deze beveiligde systemen kunnen koppelen essentieel voor een efficiënte bedrijfsvoering.
Technische drempels: binaire ondertekening en inbraakdetectie
De technische uitwerking van het partnerschap tussen VicOne en VinCSS gaat verder dan alleen een firewall. Het omvat diepgaande binaire analyse en realtime intrusion detection-systemen (IDS). Wanneer een tuningprofessional een ECU probeert te remappen, kan het IDS de onverwachte wijziging in de datastroom als cyberaanval markeren. Omdat open-source-ECU’s in slimme voertuigen vaak kritieke functies beheren, zoals ADAS (Advanced Driver Assistance Systems) of V2X-communicatie, zijn de beveiligingsprotocollen aanzienlijk strenger dan die in oudere modules die alleen de aandrijflijn betreffen.
Tuners moeten nu rekening houden met:
- Geautomatiseerde kwetsbaarheidspatching: Beveiligingsupdates die via Over-the-Air (OTA) worden geleverd, kunnen prestatiewijzigingen direct ongedaan maken.
- Hardwaregeworteld vertrouwen: De hardware zelf controleert de integriteit van de software, waardoor fysiek chipwisselen of tuning op de werkbank aanzienlijk complexer wordt.
- Binaire verhulling: Zelfs in open-source-omgevingen kan de specifieke implementatie van de code worden verhuld om reverse engineering door onbevoegden te voorkomen.
Strategische aanpassing voor de prestatiesector
De MOU uit 2023 tussen VicOne en VinCSS was een vroege aanwijzing dat de auto-industrie wegbeweegt van reactieve beveiliging naar een aanpak over de volledige levenscyclus. Voor het onafhankelijke tuningbedrijf betekent dit het einde van “trial-and-error”-methoden. Om het potentieel van een modern voertuig te benutten, is nu een hoog niveau van technische kennis nodig over versleutelings- en authenticatieprotocollen.
Om zich voor te bereiden, kunnen bedrijven een proefperiode overwegen van geavanceerde diagnoseplatforms die legale, geauthenticeerde toegang tot voertuiggateways bieden. De focus verschuift van het omzeilen van beveiliging naar werken binnen het beveiligingskader dat de fabrikant heeft vastgesteld, waar dat mogelijk is. Zodra open-source-ECU’s de standaard worden, zal het vermogen om door deze cyberbeveiligingslagen te navigeren hoogwaardige engineeringbedrijven onderscheiden van eenvoudige “remap”-werkplaatsen.
Veelgestelde vragen
Wat was het hoofddoel van de MOU van VicOne en VinCSS?
De MOU was erop gericht uitgebreide, geautomatiseerde cyberbeveiligingsdiensten voor slimme voertuigen te leveren, met name gericht op de kwetsbaarheden die inherent zijn aan open-source-ECU-architecturen, en op naleving van de ISO 21434-normen.
Hoe beïnvloeden open-source-ECU’s tuning?
Hoewel open-source op transparantie wijst, wordt het in de auto-industrie vaak gecombineerd met hoogwaardige versleuteling en Secure Boot-protocollen. Die maatregelen maken het voor onafhankelijke tuners moeilijker om software aan te passen zonder beveiligingsmeldingen te activeren of de module onbruikbaar te maken.
Wat is ISO 21434?
ISO 21434 is een cyberbeveiligingsnorm voor de auto-industrie die eisen stelt aan het beheer van cyberbeveiligingsrisico’s gedurende de hele levensduur van het voertuig, van ontwerp tot buitengebruikstelling.
Voorkomt dit partnerschap alle ECU-remapping?
Het voorkomt remapping niet per ontwerp, maar het maakt het technisch wel aanzienlijk moeilijker. Door veelvoorkomende softwarekwetsbaarheden te dichten en realtime detectie in te voeren, wordt ongeautoriseerde toegang veel beter zichtbaar voor de interne beveiligingssystemen van het voertuig.
Kunnen OTA-updates mijn tuning verwijderen?
Ja. Als de beveiligingsdiensten van partners zoals VicOne een niet-conforme softwareversie of een defecte digitale handtekening detecteren, kan een OTA (Over-the-Air)-update worden uitgerold om de ECU terug te zetten naar de door de fabriek ondertekende staat.