Technologie
Dohoda VicOne a VinCSS (2023): bezpečnost ECU s otevřeným kódem
VicOne a VinCSS podepsaly v říjnu 2023 memorandum o posílení ECU s otevřeným kódem. Ovlivňuje to, jak nezávislí tunery řeší bezpečnost vozidel a normu ISO 21434.

VicOne a VinCSS podepsaly v říjnu 2023 memorandum o posílení ECU s otevřeným kódem. Ovlivňuje to, jak nezávislí tunery řeší bezpečnost vozidel a normu ISO 21434.
Oblast automobilové elektroniky prochází strukturální proměnou, protože výrobci stále častěji přijímají architektury s otevřeným kódem pro elektronické řídicí jednotky (ECU). Tento přechod sice zrychluje inovace, ale přináší složité bezpečnostní zranitelnosti, které se výrazně liší od starých vlastnických systémů. V říjnu 2023 podepsaly společnost VicOne, dceřiná firma Trend Micro, a VinCSS memorandum o zabezpečení těchto frameworků s otevřeným kódem v chytrých vozidlech (Business Wire, 4. října 2023). Pro nezávislý tuningový sektor memorandum z roku 2023 ukázalo období, kdy kybernetická bezpečnost už není jen záležitostí výrobců OEM, ale zásadní překážkou pro úpravy v aftermarketu.
Nástup architektury s otevřeným kódem v moderních ECU
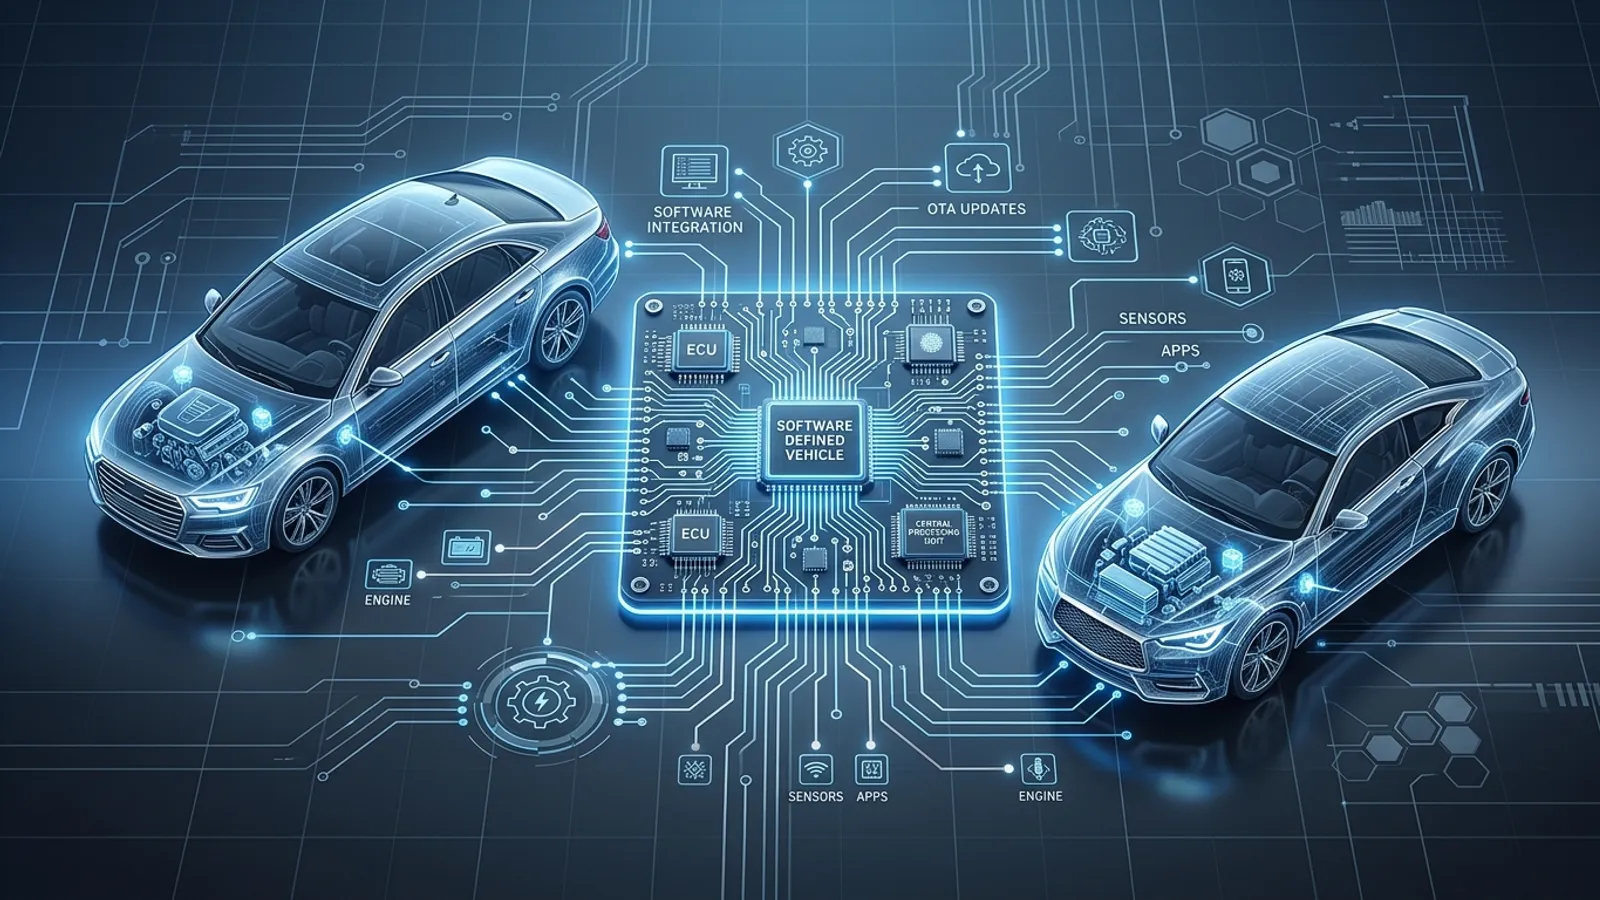
Software ECU byl dříve pečlivě střeženým tajemstvím, postaveným na vlastnických kódových základnách, které poskytovaly určitou bezpečnost díky utajení. Přechod k vozidlům definovaným softwarem (SDV) si však vyžádal použití komponent s otevřeným kódem, aby se zvládl obrovský objem dat a požadavky na připojení. Tyto ECU s otevřeným kódem umožňují rychlejší vývojové cykly a lepší propojení s cloudovými službami, ale zároveň vystavují vozidlo širšímu okruhu známých zranitelností (CVE).
Memorandum mezi VicOne a VinCSS se zaměřilo na poskytování automatizovaných služeb kybernetické bezpečnosti šitých na míru těmto prostředím. Spojením skenovacího nástroje xZETA od VicOne a nástroje pro správu SBOM se službami VinCSS mělo memorandum odhalit slabiny v dodavatelském řetězci dřív, než vozidlo vůbec dorazí do showroomu. Tato proaktivní posilování ECU s otevřeným kódem ztěžují standardní způsoby vniknutí, které používá mnoho profesionálů z aftermarketu, například zneužívání známých softwarových chyb k získání přístupu k bootloaderu.
Shoda s ISO 21434 a nezávislá dílna
Ústředním bodem této spolupráce je prosazování normy ISO 21434, mezinárodní normy pro inženýrství kybernetické bezpečnosti v automobilovém průmyslu. Tato norma požaduje, aby výrobci prokázali, že kybernetická bezpečnost je zahrnuta do každé fáze životního cyklu vozidla. Pro nezávislé dílny a tuningové firmy mají důsledky normy ISO 21434 hluboký dopad. Když výrobci OEM využívají služby, jaké poskytují VicOne a VinCSS k zabezpečení svých ECU s otevřeným kódem, ve skutečnosti vytvářejí „ověřený řetězec důvěry“.
Jakákoli úprava softwaru ECU, která není digitálně podepsána výrobcem nebo autorizovaným partnerem, tento řetězec přeruší. V kontextu ECU s otevřeným kódem to často zahrnuje mechanismy Secure Boot a hardwarové bezpečnostní moduly (HSM), které jsou naprogramovány tak, aby odmítaly každý nepodepsaný binární soubor. Aby nezávislý sektor zůstal životaschopný, je pro udržení provozní efektivity zásadní porozumět funkcím moderních diagnostických nástrojů, které se dokážou propojit s těmito zabezpečenými systémy.
Technické překážky: podepisování binárních souborů a detekce průniku
Technická realizace spolupráce VicOne a VinCSS zahrnuje víc než jen firewall. Patří do ní hluboká analýza binárních souborů a systémy detekce průniku (IDS) v reálném čase. Když se profesionál pokusí o remap ECU, IDS může neočekávanou změnu toku dat označit jako kybernetický útok. Protože ECU s otevřeným kódem často zpracovávají kritické funkce chytrých vozidel, jako jsou ADAS (systémy asistence řidiče) nebo komunikace V2X, jsou bezpečnostní protokoly výrazně agresivnější než u starších modulů pouze pro pohonnou soustavu.
Tunery musí nyní počítat s těmito body:
- Automatické záplatování zranitelností: bezpečnostní aktualizace doručené přes vzduch (OTA) mohou okamžitě vrátit zpět výkonnostní úpravy.
- Důvěra zakořeněná v hardwaru: samotný hardware ověřuje integritu softwaru, takže fyzická výměna čipu nebo tuning na zkušebním stanovišti jsou výrazně složitější.
- Zakrývání binárního kódu: i v prostředí s otevřeným kódem může být konkrétní implementace kódu zamaskována, aby se zabránilo reverznímu inženýrství neoprávněnými stranami.
Strategické přizpůsobení výkonnostnímu sektoru
Memorandum mezi VicOne a VinCSS z roku 2023 bylo včasným signálem, že automobilový průmysl se odklání od reaktivní bezpečnosti k přístupu v celém životním cyklu. Pro nezávislé tuningové podnikání to znamená konec metod „pokus-omyl“. Využít potenciál moderního vozidla nyní vyžaduje vysokou technickou gramotnost v oblasti šifrovacích a autentizačních protokolů.
Aby se firmy připravily, měly by zvážit zkušební verzi pokročilých diagnostických platforem, které nabízejí legální a ověřený přístup k branám vozidel. Pozornost se přesouvá od obcházení bezpečnosti k práci v rámci zavedeného bezpečnostního rámce výrobce, kde je to možné. Jakmile se ECU s otevřeným kódem stanou standardem, schopnost orientovat se v těchto vrstvách kybernetické bezpečnosti odliší špičkové inženýrské firmy od základních „remap“ dílen.
Často kladené otázky
Jaký byl hlavní cíl memoranda VicOne a VinCSS?
Memorandum mělo poskytovat komplexní automatizované služby kybernetické bezpečnosti pro chytrá vozidla, konkrétně se zaměřovat na zranitelnosti, které jsou architekturám ECU s otevřeným kódem vlastní, a zajistit soulad s normami ISO 21434.
Jak ECU s otevřeným kódem ovlivňují tuning?
Otevřený kód sice naznačuje transparentnost, v automobilovém prostředí se ale často pojí s pokročilým šifrováním a protokoly Secure Boot. Tato opatření ztěžují nezávislým tunerům úpravy softwaru bez spuštění bezpečnostních upozornění nebo bez toho, aby se modul zablokoval.
Co je ISO 21434?
ISO 21434 je norma kybernetické bezpečnosti pro automobilový průmysl, která popisuje požadavky na řízení rizik kybernetické bezpečnosti po celou dobu života vozidla, od návrhu až po vyřazení z provozu.
Zabrání tato spolupráce veškerému remapu ECU?
Remapu nezabrání už svou konstrukcí, ale výrazně zvyšuje technickou náročnost. Uzavíráním běžných softwarových zranitelností a zaváděním detekce v reálném čase dělá neoprávněný přístup mnohem viditelnějším pro vnitřní bezpečnostní systémy vozidla.
Mohou aktualizace OTA odstranit můj tuning?
Ano. Pokud bezpečnostní služby poskytované partnery, jako je VicOne, zjistí nevyhovující verzi softwaru nebo porušený digitální podpis, může být nasazena aktualizace OTA, která ECU vrátí do stavu podepsaného výrobcem z výroby.