Technologie
VicOne und VinCSS 2023: MoU zur Sicherheit von Open-Source-ECUs
VicOne und VinCSS unterzeichneten im Oktober 2023 ein MoU zur Absicherung von Open-Source-ECUs. Das betrifft, wie Tuner mit Fahrzeugsicherheit und ISO 21434 umgehen.

VicOne und VinCSS unterzeichneten im Oktober 2023 ein MoU zur Absicherung von Open-Source-ECUs. Das betrifft, wie Tuner mit Fahrzeugsicherheit und ISO 21434 umgehen.
Die Elektronik im Automobil befindet sich in einem strukturellen Umbruch, da Hersteller zunehmend auf Open-Source-Architekturen für elektronische Steuergeräte (ECUs) setzen. Dieser Übergang beschleunigt zwar die Innovation, bringt aber komplexe Sicherheitslücken mit sich, die sich deutlich von denen klassischer proprietärer Systeme unterscheiden. Im Oktober 2023 unterzeichneten VicOne, eine Tochtergesellschaft von Trend Micro, und VinCSS eine Absichtserklärung (MoU), um den Schutz dieser Open-Source-Frameworks in intelligenten Fahrzeugen zu industrialisieren (Business Wire, 4. Oktober 2023). Für den unabhängigen Tuning-Sektor markierte das MoU von 2023 eine Phase, in der Cybersicherheits-Compliance nicht mehr nur ein Thema der OEMs ist, sondern eine grundlegende Hürde für Änderungen im Aftermarket darstellt.
Der Aufstieg der Open-Source-Architektur in modernen ECUs
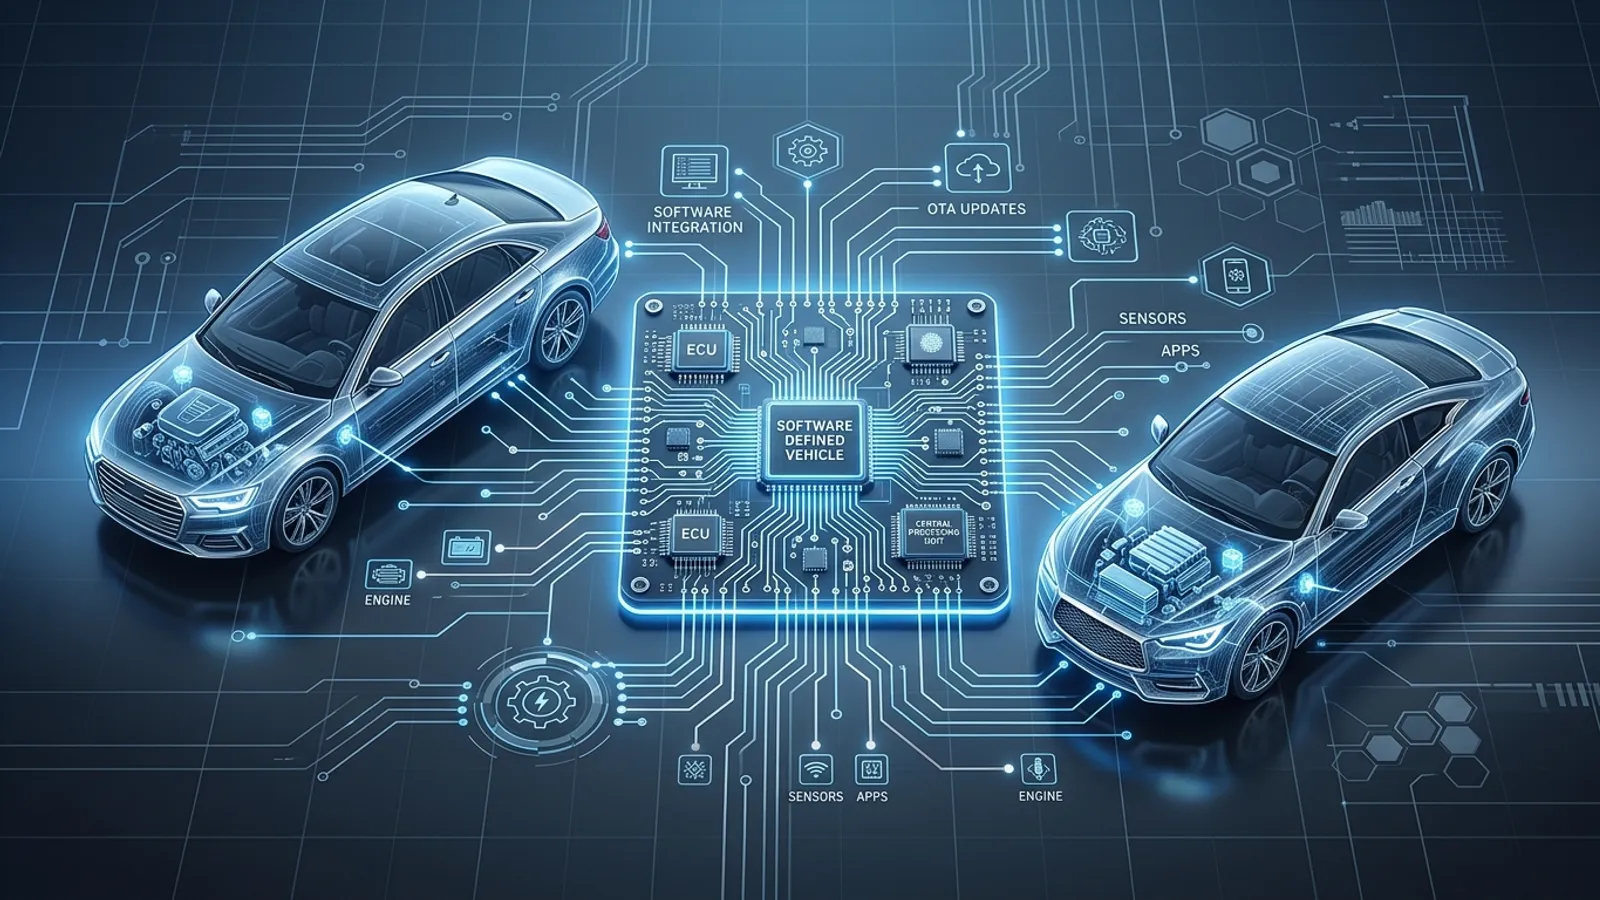
Historisch war ECU-Software ein streng gehütetes Geheimnis, das auf proprietären Codebasen beruhte und eine gewisse Sicherheit durch Verborgenheit bot. Doch der Schritt zu softwaredefinierten Fahrzeugen (SDVs) machte den Einsatz von Open-Source-Komponenten nötig, um die enorme Datenmenge und die Anforderungen an die Vernetzung zu bewältigen. Diese Open-Source-ECUs ermöglichen schnellere Entwicklungszyklen und eine bessere Anbindung an Cloud-Dienste, setzen das Fahrzeug aber auch einer größeren Bandbreite bekannter Schwachstellen (CVEs) aus.
Das MoU zwischen VicOne und VinCSS konzentrierte sich darauf, automatisierte Cybersicherheitsdienste für diese Umgebungen bereitzustellen. Durch die Kombination des Scanning- und SBOM-Verwaltungswerkzeugs xZETA von VicOne mit den Sicherheitsdiensten von VinCSS sollten Schwachstellen in der Lieferkette aufgespürt werden, bevor ein Fahrzeug überhaupt den Showroom erreicht. Diese vorgelagerte Härtung von Open-Source-ECUs macht die üblichen Einstiegswege vieler Aftermarket-Profis – etwa das Ausnutzen bekannter Softwarefehler, um Zugriff auf den Bootloader zu erlangen – zunehmend schwierig.
ISO 21434 Compliance und die unabhängige Werkstatt
Zentral für diese Partnerschaft ist die Durchsetzung von ISO 21434, dem internationalen Standard für Cybersicherheit in der Automobilentwicklung. Dieser Standard verlangt von Herstellern, dass Cybersicherheit in jede Phase des Fahrzeuglebenszyklus integriert ist. Für unabhängige Werkstätten und Tuning-Betriebe sind die Auswirkungen von ISO 21434 tiefgreifend. Wenn OEMs Dienste wie die von VicOne und VinCSS nutzen, um ihre Open-Source-ECUs abzusichern, schaffen sie im Grunde eine „verifizierte Vertrauenskette“.
Jede Änderung an der ECU-Software, die nicht vom Hersteller oder einem autorisierten Partner digital signiert wurde, unterbricht diese Vertrauenskette. Bei Open-Source-ECUs betrifft das oft Secure-Boot-Mechanismen und Hardware-Sicherheitsmodule (HSMs), die so programmiert sind, dass sie jedes unsignierte Binärprogramm ablehnen. Damit der unabhängige Sektor wirtschaftlich bestehen kann, ist es für die Betriebseffizienz entscheidend, die Funktionen moderner Diagnosewerkzeuge zu verstehen, die mit diesen gesicherten Systemen arbeiten können.
Technische Hürden: Binärsignierung und Angriffserkennung
Die technische Umsetzung der Partnerschaft zwischen VicOne und VinCSS umfasst mehr als eine Firewall. Dazu gehören tiefgehende Binäranalyse und Echtzeit-Angriffserkennungssysteme (IDS). Wenn ein Tuning-Profi versucht, ein Steuergerät zu remappen, kann das IDS die unerwartete Änderung im Datenfluss als Cyberangriff einstufen. Da Open-Source-ECUs in intelligenten Fahrzeugen häufig kritische Funktionen übernehmen, etwa bei ADAS (Fahrerassistenzsysteme) oder der V2X-Kommunikation, sind die Sicherheitsprotokolle deutlich strenger als bei älteren, rein antriebsbezogenen Modulen.
Tuner müssen nun Folgendes berücksichtigen:
- Automatisches Patchen von Schwachstellen: Sicherheitsupdates, die Over-the-Air (OTA) ausgeliefert werden, können Leistungsänderungen sofort rückgängig machen.
- Hardware-verankertes Vertrauen: Die Hardware selbst prüft die Integrität der Software, wodurch Chiptausch oder Bench-Tuning deutlich aufwendiger werden.
- Binärverschleierung: Auch in Open-Source-Umgebungen kann die konkrete Implementierung des Codes verschleiert werden, um Reverse Engineering durch Unbefugte zu verhindern.
Strategische Anpassung für den Performance-Bereich
Das MoU von 2023 zwischen VicOne und VinCSS war ein früher Indikator dafür, dass sich die Automobilindustrie von reaktiver Sicherheit hin zu einem Ansatz über den gesamten Lebenszyklus bewegt. Für den unabhängigen Tuning-Betrieb bedeutet das das Ende der Versuch-und-Irrtum-Methoden. Ein modernes Fahrzeug zu erschließen erfordert heute ein hohes technisches Verständnis für Verschlüsselungs- und Authentifizierungsprotokolle.
Um sich vorzubereiten, sollten Betriebe eine Testphase fortschrittlicher Diagnoseplattformen in Betracht ziehen, die legalen, authentifizierten Zugriff auf Fahrzeug-Gateways bieten. Der Fokus verlagert sich vom Umgehen der Sicherheit hin zum Arbeiten innerhalb des vom Hersteller festgelegten Sicherheitsrahmens, wo immer möglich. Da Open-Source-ECUs zum Standard werden, wird die Fähigkeit, diese Cybersicherheitsebenen zu meistern, Hightech-Ingenieurbetriebe von einfachen „Remap“-Werkstätten unterscheiden.
Häufige Fragen
Was war das Hauptziel des MoU von VicOne und VinCSS?
Das MoU sollte umfassende, automatisierte Cybersicherheitsdienste für intelligente Fahrzeuge bereitstellen. Im Mittelpunkt standen dabei die Schwachstellen in Open-Source-ECU-Architekturen, und es ging darum, sicherzustellen, dass die ISO-21434-Standards eingehalten werden.
Wie wirken sich Open-Source-ECUs auf das Tuning aus?
Zwar suggeriert Open-Source Transparenz, im Automobilumfeld wird es jedoch häufig mit hochwertiger Verschlüsselung und Secure-Boot-Protokollen kombiniert. Diese Maßnahmen erschweren es unabhängigen Tunern, Software zu verändern, ohne Sicherheitswarnungen auszulösen oder das Steuergerät unbrauchbar zu machen.
Was ist ISO 21434?
ISO 21434 ist ein Cybersicherheitsstandard für die Automobilindustrie. Er legt Anforderungen an das Management von Cybersicherheitsrisiken über die gesamte Lebensdauer eines Fahrzeugs fest, von der Entwicklung bis zur Außerbetriebnahme.
Wird diese Partnerschaft jegliches ECU-Remapping verhindern?
Es verhindert Remapping nicht von vornherein, erschwert es aber deutlich. Durch das Schließen gängiger Softwareschwachstellen und die Echtzeiterkennung wird unbefugter Zugriff für die internen Sicherheitssysteme des Fahrzeugs wesentlich sichtbarer.
Kann ein OTA-Update mein Tuning entfernen?
Ja. Erkennen Sicherheitsdienste von Partnern wie VicOne eine nicht konforme Softwareversion oder eine ungültige digitale Signatur, kann ein OTA-Update (Over-the-Air) eingespielt werden, um das Steuergerät in seinen werkseitig signierten Zustand zurückzuversetzen.