Tehnologija
MOU VicOne i VinCSS (2023.): sigurnost ECU-a otvorenog koda
VicOne i VinCSS potpisali su MOU u listopadu 2023. radi zaštite ECU-a otvorenog koda, što utječe na to kako neovisni tuneri pristupaju sigurnosti vozila i ISO 21434.

VicOne i VinCSS potpisali su MOU u listopadu 2023. radi zaštite ECU-a otvorenog koda, što utječe na to kako neovisni tuneri pristupaju sigurnosti vozila i ISO 21434.
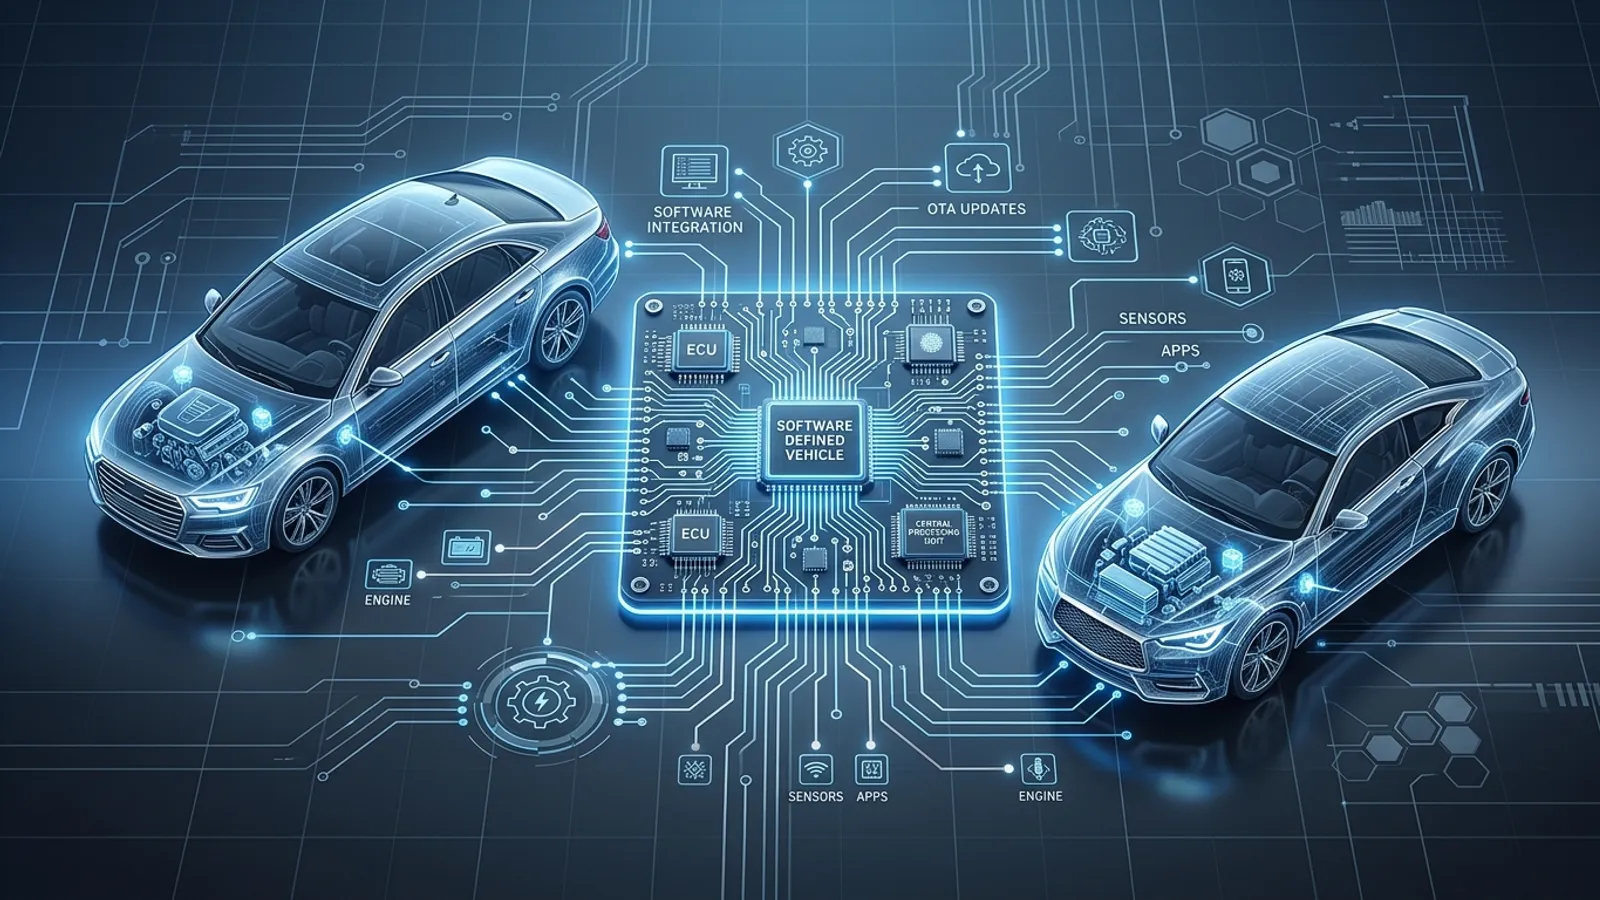
Područje automobilske elektronike prolazi kroz strukturni pomak jer proizvođači sve više usvajaju arhitekture otvorenog koda za elektroničke upravljačke jedinice (ECU). Taj prijelaz, iako ubrzava inovacije, uvodi složene sigurnosne ranjivosti koje se znatno razlikuju od naslijeđenih vlasničkih sustava. U listopadu 2023. VicOne, podružnica tvrtke Trend Micro, i VinCSS potpisali su memorandum o razumijevanju (MOU) radi industrijalizacije zaštite tih okvira otvorenog koda u pametnim vozilima (Business Wire, 4. listopada 2023.). Za neovisni tuning sektor MOU iz 2023. ukazao je na razdoblje u kojem sukladnost s kibernetičkom sigurnošću više nije briga samo OEM-a, nego temeljna prepreka aftermarket izmjenama.
Uspon arhitekture otvorenog koda u suvremenim ECU-ima
Povijesno gledano, softver ECU-a bio je strogo čuvana tajna, izgrađen na vlasničkim bazama koda koje su pružale određenu sigurnost kroz nepoznavanje. Međutim, prijelaz prema softverski definiranim vozilima (SDV) zahtijevao je upotrebu komponenti otvorenog koda za upravljanje ogromnom količinom podataka i zahtjevima povezivosti. Ti ECU-i otvorenog koda omogućuju brže razvojne cikluse i bolju integraciju s uslugama u oblaku, ali istodobno izlažu vozilo širem spektru poznatih ranjivosti (CVE).
MOU između VicOne i VinCSS usmjerio se na pružanje automatiziranih usluga kibernetičke sigurnosti prilagođenih tim okruženjima. Kombinirajući VicOneov alat za skeniranje xZETA i alat za upravljanje SBOM-om (popisom softverskih komponenti) sa sigurnosnim uslugama VinCSS-a, MOU je nastojao otkriti slabosti u lancu opskrbe prije nego što vozilo uopće stigne do salona. Ovo proaktivno ojačavanje ECU-a otvorenog koda otežava standardne načine ulaska koje koristi mnogo aftermarket stručnjaka – poput iskorištavanja poznatih softverskih pogrešaka za dobivanje pristupa bootloaderu.
Sukladnost s ISO 21434 i neovisna radionica
U središtu ovog partnerstva je primjena standarda ISO 21434, međunarodnog standarda za inženjering kibernetičke sigurnosti u automobilskoj industriji. Taj standard zahtijeva od proizvođača da dokažu kako je kibernetička sigurnost integrirana u svaku fazu životnog ciklusa vozila. Za neovisne radionice i tuning kuće posljedice ISO 21434 su dalekosežne. Kada OEM-i koriste usluge poput onih koje pružaju VicOne i VinCSS kako bi osigurali svoje ECU-e otvorenog koda, oni u biti stvaraju „provjereni lanac povjerenja“.
Svaka izmjena softvera ECU-a koju proizvođač ili ovlašteni partner nisu digitalno potpisali prekinut će taj lanac. U kontekstu ECU-a otvorenog koda to često uključuje mehanizme Secure Boot i sigurnosne hardverske module (HSM) programirane da odbiju svaki nepotpisani binarni kod. Kako neovisni sektor želi ostati održiv, razumijevanje značajki suvremenih dijagnostičkih alata koji mogu komunicirati s tim zaštićenim sustavima ključno je za održavanje operativne učinkovitosti.
Tehničke prepreke: potpisivanje binarnih datoteka i detekcija upada
Tehnička provedba partnerstva VicOne i VinCSS ne uključuje samo vatrozid. Obuhvaća duboku analizu binarnog koda i sustave za detekciju upada (IDS) u stvarnom vremenu. Kada stručnjak za tuning pokuša remapirati ECU, IDS može neočekivanu promjenu tijeka podataka označiti kao kibernetički napad. Budući da ECU-i otvorenog koda često obrađuju kritične funkcije u pametnim vozilima, poput ADAS-a (napredni sustavi pomoći vozaču) ili V2X komunikacije, sigurnosni protokoli znatno su agresivniji od onih u starijim modulima samo za pogonski sklop.
Tuneri sada moraju uzeti u obzir:
- Automatizirano zakrpljivanje ranjivosti: sigurnosna ažuriranja isporučena preko zraka (OTA) mogu odmah poništiti izmjene performansi.
- Povjerenje ukorijenjeno u hardveru: sam hardver provjerava cjelovitost softvera, zbog čega su zamjena fizičkih čipova ili tuning na radnom stolu znatno složeniji.
- Zamućivanje binarnog koda: čak i u okruženjima otvorenog koda, konkretna implementacija koda može biti zamućena kako bi se spriječio reverzni inženjering od strane neovlaštenih osoba.
Strateška prilagodba za sektor performansi
MOU između VicOne i VinCSS iz 2023. bio je rani pokazatelj da se automobilska industrija udaljava od reaktivne sigurnosti prema pristupu koji obuhvaća cijeli životni ciklus. Za neovisne tuning tvrtke to znači kraj metoda „pokušaja i pogreške“. Pristup potencijalu suvremenog vozila sada zahtijeva visoku razinu tehničke pismenosti u vezi s protokolima šifriranja i autentifikacije.
Za pripremu tvrtke bi trebale razmotriti probno korištenje naprednih dijagnostičkih platformi koje nude zakonit, autentificiran pristup pristupnicima vozila. Fokus se pomiče s zaobilaženja sigurnosti na rad unutar uspostavljenog sigurnosnog okvira proizvođača, gdje je to moguće. Kako ECU-i otvorenog koda postaju standard, sposobnost snalaženja u tim slojevima kibernetičke sigurnosti razlikovat će vrhunske inženjerske tvrtke od osnovnih „remap“ radionica.
Često postavljana pitanja
Koji je bio glavni cilj MOU-a VicOne i VinCSS?
MOU je nastojao pružiti sveobuhvatne, automatizirane usluge kibernetičke sigurnosti za pametna vozila, s posebnim naglaskom na ranjivosti svojstvene arhitekturama ECU-a otvorenog koda te osiguravanju sukladnosti sa standardima ISO 21434.
Kako ECU-i otvorenog koda utječu na tuning?
Iako otvoreni kod podrazumijeva transparentnost, u automobilskom kontekstu često je uparen s visokorazinskim šifriranjem i protokolima Secure Boot. Te mjere otežavaju neovisnim tunerima izmjenu softvera bez aktiviranja sigurnosnih upozorenja ili pretvaranja modula u neupotrebljiv uređaj (bricking).
Što je ISO 21434?
ISO 21434 je standard kibernetičke sigurnosti za automobilsku industriju koji definira zahtjeve za upravljanje rizicima kibernetičke sigurnosti tijekom cijelog vijeka vozila, od projektiranja do stavljanja izvan uporabe.
Hoće li ovo partnerstvo spriječiti sav ECU remap?
Ono ne sprječava remap po dizajnu, ali znatno povećava tehničku težinu. Zatvaranjem uobičajenih softverskih ranjivosti i uvođenjem detekcije u stvarnom vremenu, neovlašteni pristup postaje znatno vidljiviji unutarnjim sigurnosnim sustavima vozila.
Mogu li OTA ažuriranja ukloniti moj tuning?
Da. Ako sigurnosne usluge koje pružaju partneri poput VicOne otkriju nesukladnu verziju softvera ili pokvareni digitalni potpis, može se poslati OTA (over-the-air) ažuriranje kako bi se ECU vratio u tvornički potpisano stanje.