Technologie
Protocole VicOne-VinCSS 2023 : sécurité des ECU open source
VicOne et VinCSS ont signé un protocole d’accord en octobre 2023 pour durcir les ECU open source, ce qui touche les préparateurs indépendants et l’ISO 21434.

VicOne et VinCSS ont signé un protocole d’accord en octobre 2023 pour durcir les ECU open source, ce qui touche les préparateurs indépendants et l’ISO 21434.
Le paysage de l’électronique automobile connaît une évolution structurelle, car les constructeurs adoptent de plus en plus des architectures open source pour les unités de commande électroniques (ECU). Cette transition, qui accélère l’innovation, introduit des failles de sécurité complexes, très différentes de celles des systèmes propriétaires traditionnels. En octobre 2023, VicOne, filiale de Trend Micro, et VinCSS ont signé un protocole d’accord pour industrialiser la protection de ces cadres open source dans les véhicules connectés (Business Wire, 4 octobre 2023). Pour le secteur indépendant du tuning, le protocole de 2023 annonce une période où la conformité en cybersécurité n’est plus une question réservée aux constructeurs, mais un obstacle fondamental à la modification en aftermarket.
La montée des architectures open source dans les ECU modernes
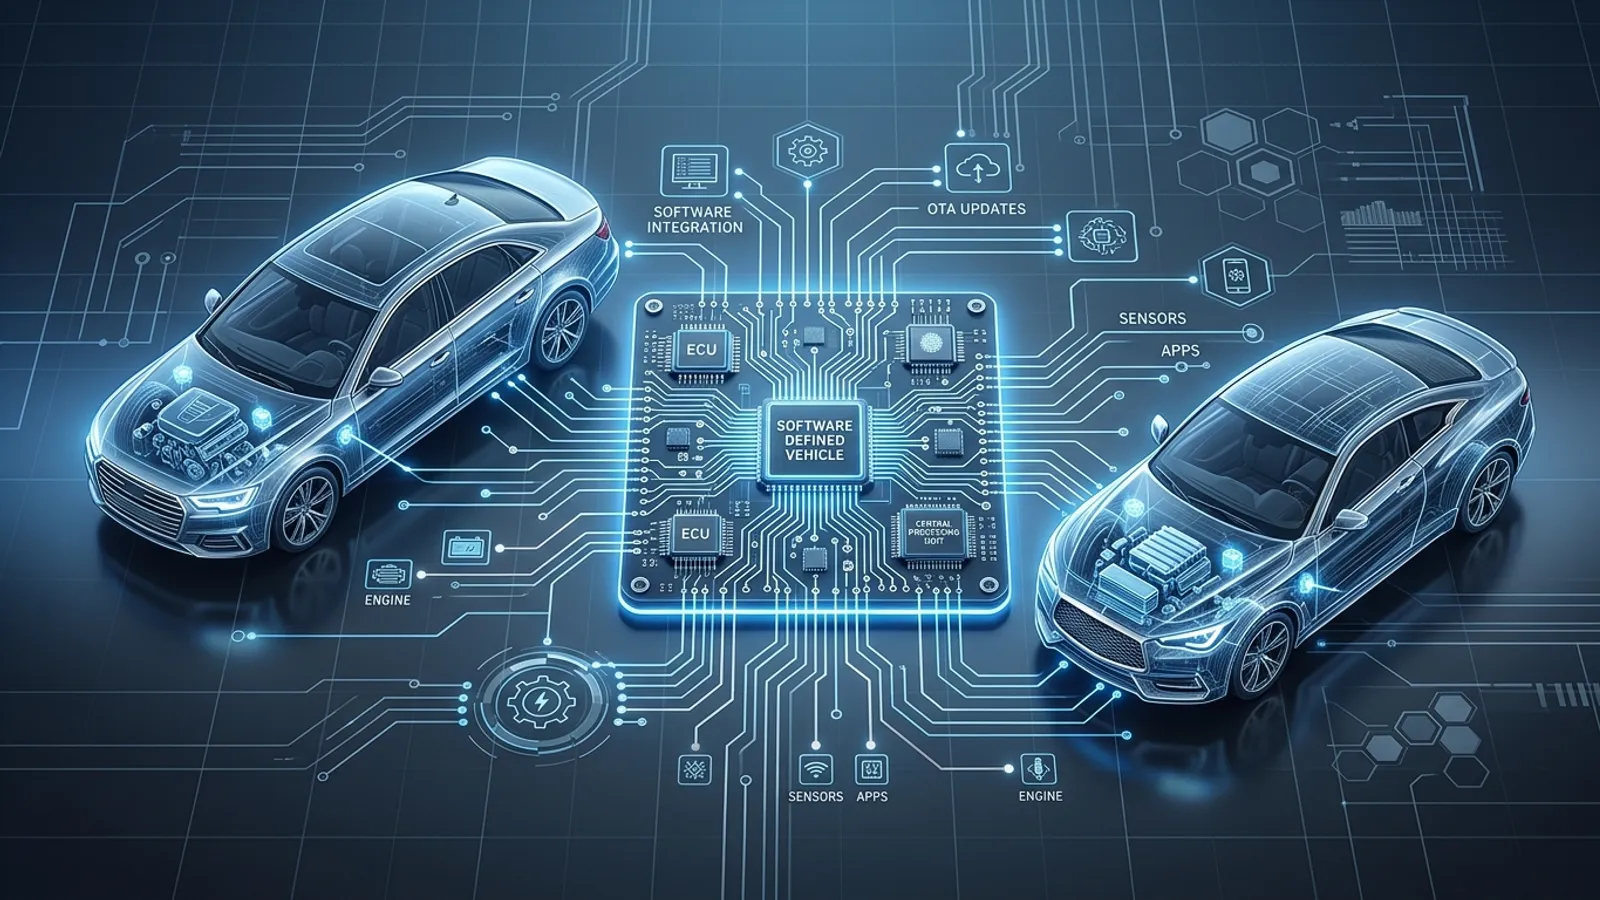
Historiquement, le logiciel des ECU était un secret très bien gardé, bâti sur des bases de code propriétaires qui offraient une certaine sécurité par l’obscurité. Toutefois, l’évolution vers les véhicules définis par logiciel (SDV) a rendu nécessaire l’usage de composants open source pour gérer le volume considérable de données et les exigences de connectivité. Ces ECU open source permettent des cycles de développement plus rapides et une meilleure intégration aux services cloud, mais ils exposent aussi le véhicule à un éventail plus large de vulnérabilités connues (CVE).
Le protocole entre VicOne et VinCSS visait à fournir des services de cybersécurité automatisés, adaptés à ces environnements. En associant l’outil de scan xZETA et de gestion de SBOM de VicOne aux services de sécurité de VinCSS, il devait permettre d’identifier les faiblesses de la chaîne d’approvisionnement avant qu’un véhicule n’arrive en concession. Ce renforcement proactif des ECU open source rend plus difficiles les méthodes d’accès couramment utilisées par de nombreux professionnels de l’aftermarket, comme l’exploitation de bogues logiciels connus pour accéder au bootloader.
Conformité ISO 21434 et atelier indépendant
Au cœur de ce partenariat se trouve l’application de la norme ISO 21434, la norme internationale d’ingénierie de la cybersécurité automobile. Elle impose aux constructeurs de démontrer que la cybersécurité est intégrée à chaque étape du cycle de vie du véhicule. Pour les ateliers indépendants et les maisons de tuning, les effets en aval de l’ISO 21434 sont profonds. Lorsque les constructeurs utilisent des services comme ceux de VicOne et VinCSS pour sécuriser leurs ECU open source, ils créent en pratique une « chaîne de confiance vérifiée ».
Toute modification du logiciel ECU qui n’est pas signée numériquement par le constructeur ou par un partenaire agréé rompra cette chaîne. Dans le cas des ECU open source, cela implique souvent des mécanismes de démarrage sécurisé (Secure Boot) et des modules de sécurité matériels (HSM) programmés pour rejeter tout binaire non signé. Pour que le secteur indépendant reste viable, comprendre les fonctionnalités des outils de diagnostic modernes capables de dialoguer avec ces systèmes sécurisés est essentiel pour préserver l’efficacité opérationnelle.
Obstacles techniques : signature des binaires et détection d’intrusion
La mise en œuvre technique du partenariat VicOne et VinCSS ne se limite pas à un pare-feu. Elle comprend une analyse approfondie des binaires et des systèmes de détection d’intrusion (IDS) en temps réel. Lorsqu’un professionnel du tuning tente de reprogrammer une ECU, l’IDS peut signaler le changement inattendu du flux de données comme une cyberattaque. Comme les ECU open source gèrent souvent des fonctions critiques dans les véhicules connectés, comme l’ADAS (systèmes avancés d’aide à la conduite) ou la communication V2X, les protocoles de sécurité sont nettement plus stricts que ceux des anciens modules limités au groupe motopropulseur.
Les préparateurs doivent désormais tenir compte de :
- Correctifs automatisés des vulnérabilités : les correctifs de sécurité livrés à distance (OTA) peuvent annuler instantanément les modifications de performance.
- Confiance ancrée dans le matériel : le matériel vérifie lui-même l’intégrité du logiciel, ce qui rend le remplacement de puces ou le tuning sur banc nettement plus complexe.
- Obfuscation des binaires : même dans des environnements open source, l’implémentation précise du code peut être obfusquée afin d’empêcher la rétro-ingénierie par des tiers non autorisés.
Adaptation stratégique pour le secteur de la performance
Le protocole de 2023 entre VicOne et VinCSS était un signe précoce que l’industrie automobile délaisse une sécurité réactive au profit d’une approche couvrant tout le cycle de vie. Pour l’entreprise indépendante du tuning, cela signifie la fin des méthodes « essai-erreur ». Exploiter le potentiel d’un véhicule moderne exige désormais un haut niveau de connaissances techniques sur les protocoles de chiffrement et d’authentification.
Pour s’y préparer, les entreprises devraient envisager un essai de plateformes de diagnostic avancées offrant un accès légal et authentifié aux passerelles des véhicules. L’objectif passe du contournement de la sécurité à un travail dans le cadre de sécurité établi par le constructeur, lorsque c’est possible. À mesure que les ECU open source deviendront la norme, la capacité à naviguer dans ces couches de cybersécurité distinguera les bureaux d’ingénierie haut de gamme des simples ateliers de « remap ».
Questions fréquentes
Quel était l’objectif principal du protocole VicOne et VinCSS ?
Le protocole visait à fournir des services de cybersécurité complets et automatisés pour les véhicules connectés, en s’attachant en particulier aux vulnérabilités propres aux architectures ECU open source et à la conformité avec la norme ISO 21434.
Comment les ECU open source affectent-ils le tuning ?
Si l’open source suggère la transparence, dans l’automobile il est souvent associé à un chiffrement de haut niveau et à des protocoles de Secure Boot. Ces mesures rendent plus difficile la modification du logiciel par les préparateurs indépendants, sans déclencher d’alertes de sécurité ni rendre le module inutilisable.
Qu’est-ce que l’ISO 21434 ?
L’ISO 21434 est une norme de cybersécurité pour l’industrie automobile qui définit les exigences de gestion des risques de cybersécurité tout au long de la vie du véhicule, de la conception jusqu’à la mise hors service.
Ce partenariat empêchera-t-il toute reprogrammation ECU ?
Il n’empêche pas la reprogrammation par conception, mais il augmente nettement la difficulté technique. En fermant les vulnérabilités logicielles courantes et en mettant en place une détection en temps réel, il rend l’accès non autorisé beaucoup plus visible pour les systèmes de sécurité internes du véhicule.
Les mises à jour OTA peuvent-elles supprimer mon tuning ?
Oui. Si les services de sécurité fournis par des partenaires comme VicOne détectent une version logicielle non conforme ou une signature numérique rompue, une mise à jour OTA (Over-the-Air) peut être déployée pour rétablir l’ECU dans son état signé d’usine.