التقنية
مذكرة VicOne وVinCSS (2023) حول أمن ECU مفتوحة المصدر
وقّعت VicOne وVinCSS مذكرة تفاهم في أكتوبر 2023 لتعزيز أمان وحدات ECU المفتوحة المصدر، وهو ما يؤثر في طريقة تعامل الفنيين المستقلين مع أمن المركبات وISO 21434.

وقّعت VicOne وVinCSS مذكرة تفاهم في أكتوبر 2023 لتعزيز أمان وحدات ECU المفتوحة المصدر، وهو ما يؤثر في طريقة تعامل الفنيين المستقلين مع أمن المركبات وISO 21434.
يشهد مشهد الإلكترونيات في السيارات تحولًا هيكليًا مع اتجاه الشركات المصنِّعة بشكل متزايد إلى بنى مفتوحة المصدر لوحدات التحكم الإلكترونية (ECUs). ويسرّع هذا التحول الابتكار، لكنه يُدخل ثغرات أمنية معقدة تختلف اختلافًا كبيرًا عن الأنظمة المملوكة التقليدية. وفي أكتوبر 2023، وقّعت VicOne، وهي شركة تابعة لـTrend Micro، وVinCSS مذكرة تفاهم لتطبيق حماية صناعية لهذه الأطر مفتوحة المصدر في المركبات الذكية (Business Wire، 4 أكتوبر 2023). وبالنسبة لقطاع الضبط المستقل، أشارت مذكرة 2023 إلى مرحلة لم يعد فيها الامتثال للأمن السيبراني شأنًا يخص الشركات المصنِّعة وحدها، بل أصبح حاجزًا أساسيًا أمام التعديل في سوق ما بعد البيع.
صعود البنية مفتوحة المصدر في وحدات ECU الحديثة
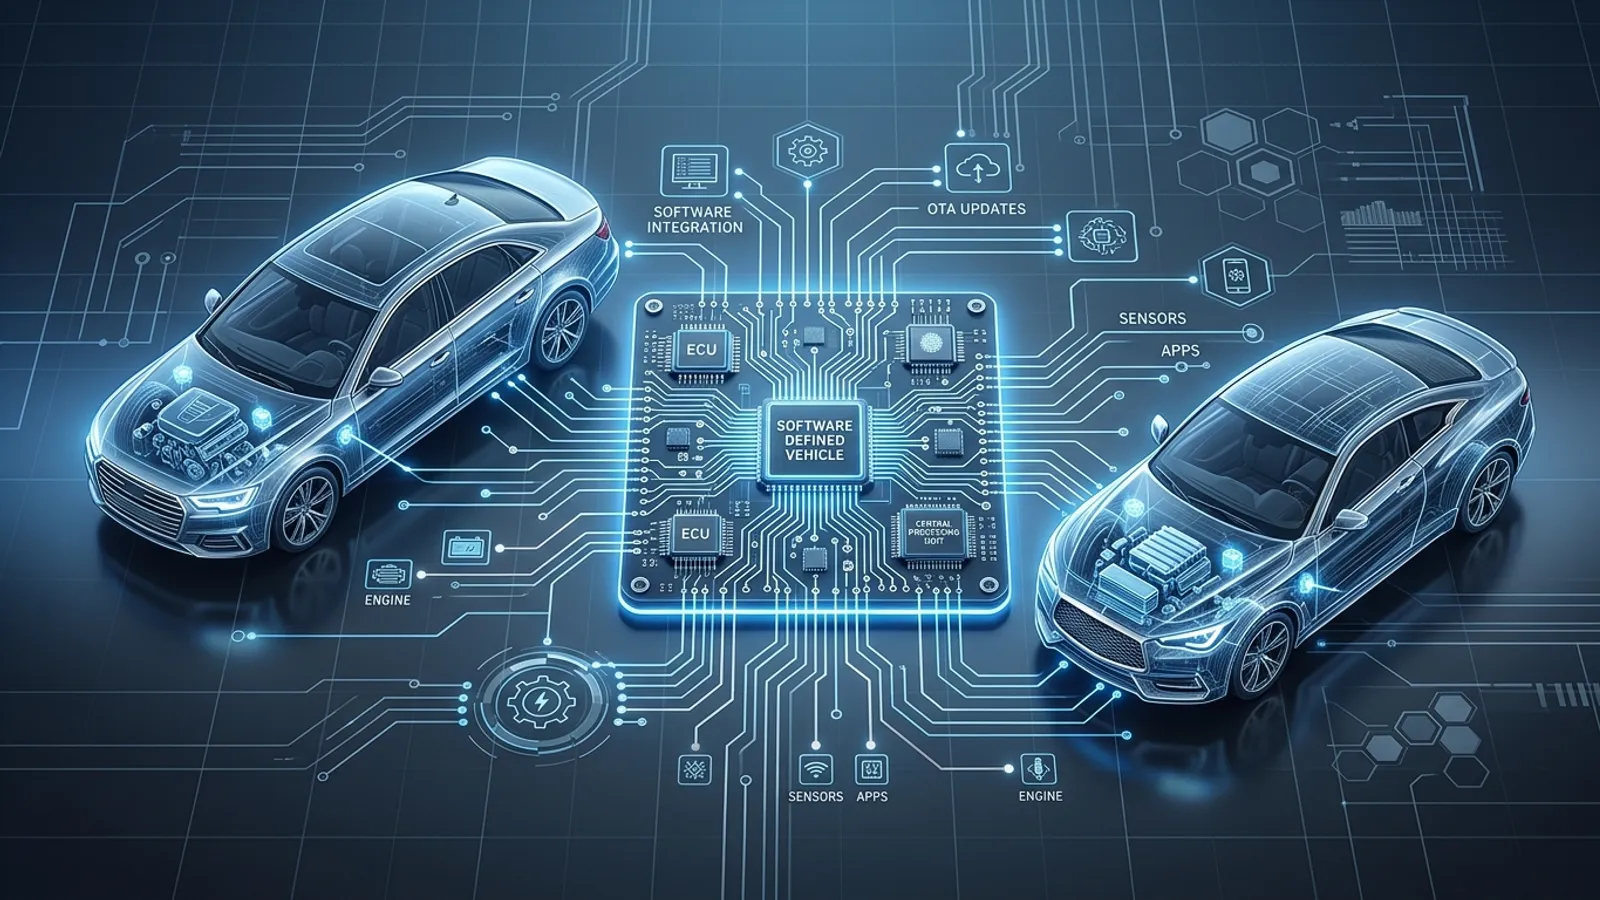
تاريخيًا، كانت برمجيات ECU سرًّا محروسًا بإحكام، مبنيًّا على شيفرات مملوكة توفّر قدرًا من الأمان عبر الغموض. غير أن التحول نحو المركبات المعرّفة بالبرمجيات (SDVs) استلزم استخدام مكوّنات مفتوحة المصدر لإدارة الحجم الهائل من البيانات ومتطلبات الاتصال. وتتيح وحدات ECU المفتوحة المصدر دورات تطوير أسرع وتكاملًا أفضل مع الخدمات السحابية، لكنها تعرّض المركبة أيضًا لمدى أوسع من الثغرات المعروفة (CVEs).
ركّزت مذكرة التفاهم بين VicOne وVinCSS على تقديم خدمات أمن سيبراني آلية مصممة لهذه البيئات. وبالجمع بين أداة الفحص وإدارة SBOM المسماة xZETA من VicOne وخدمات الأمن لدى VinCSS، هدفت المذكرة إلى تحديد نقاط الضعف في سلسلة التوريد قبل أن تصل المركبة إلى صالة العرض. ويجعل هذا التحصين الاستباقي لوحدات ECU المفتوحة المصدر طرق الدخول المعتادة لدى كثير من محترفي سوق ما بعد البيع، مثل استغلال أخطاء البرمجيات المعروفة للوصول إلى محمّل الإقلاع (bootloader)، أكثر صعوبة باطّراد.
الامتثال لمعيار ISO 21434 والورشة المستقلة
تقوم هذه الشراكة في جوهرها على تطبيق معيار ISO 21434، وهو المعيار الدولي لهندسة الأمن السيبراني في السيارات. ويُلزم هذا المعيار الشركات المصنِّعة بإثبات أن الأمن السيبراني متكامل في كل مرحلة من مراحل دورة حياة المركبة. وبالنسبة للورش المستقلة وبيوت الضبط، فإن الآثار غير المباشرة لمعيار ISO 21434 عميقة. فعندما تستخدم الشركات المصنِّعة خدمات مثل تلك التي تقدمها VicOne وVinCSS لتأمين وحدات ECU المفتوحة المصدر، فإنها تبني عمليًا «سلسلة ثقة موثّقة».
أي تعديل على برمجيات ECU لا يحمل توقيعًا رقميًا من الشركة المصنِّعة أو من شريك معتمد سيكسر هذه السلسلة. وفي سياق وحدات ECU المفتوحة المصدر، غالبًا ما يتضمن ذلك آليات الإقلاع الآمن (Secure Boot) ووحدات الأمان المادية (HSMs) المبرمجة لرفض أي ملف ثنائي (binary) غير موقّع. ومع سعي القطاع المستقل إلى البقاء قادرًا على المنافسة، يُعد فهم ميزات أدوات التشخيص الحديثة القادرة على التعامل مع هذه الأنظمة المؤمّنة أمرًا حاسمًا للحفاظ على الكفاءة التشغيلية.
الحواجز التقنية: توقيع الملفات الثنائية وكشف التسلل
لا يقتصر التطبيق التقني لشراكة VicOne وVinCSS على جدار ناري فحسب؛ بل يشمل تحليلًا عميقًا للملفات الثنائية وأنظمة كشف التسلل (IDS) في الوقت الفعلي. فعندما يحاول محترف ضبط إعادة برمجة ECU، قد يصنّف نظام كشف التسلل التغيّرَ غير المتوقع في تدفق البيانات على أنه هجوم سيبراني. ولأن وحدات ECU المفتوحة المصدر تتولى غالبًا وظائف حرجة في المركبات الذكية، مثل ADAS (أنظمة مساعدة السائق المتقدمة) أو اتصالات V2X، فإن بروتوكولات الأمان فيها أشد صرامة بكثير من تلك الموجودة في وحدات منظومة الدفع القديمة وحدها.
يجب على الفنيين الآن مراعاة ما يلي:
- تصحيح الثغرات تلقائيًا: يمكن لتحديثات الأمان المرسلة عبر الهواء (OTA) أن تلغي تعديلات الأداء فورًا.
- الثقة المتجذّرة في العتاد: يتحقق العتاد نفسه من سلامة البرمجيات، مما يجعل تبديل الشرائح المادية أو الضبط على طاولة الاختبار (bench-tuning) أكثر تعقيدًا بكثير.
- تشويش الملفات الثنائية: حتى في البيئات مفتوحة المصدر، قد يُموَّه تنفيذ الشيفرة بعينها لمنع الهندسة العكسية من جهات غير مصرّح لها.
التكيّف الاستراتيجي لقطاع الأداء
كانت مذكرة 2023 بين VicOne وVinCSS مؤشرًا مبكرًا على أن صناعة السيارات تبتعد عن الأمن التفاعلي نحو نهج يغطي دورة الحياة كاملة. وبالنسبة لشركات الضبط المستقلة، يعني هذا نهاية أساليب «التجربة والخطأ». فالوصول إلى إمكانات المركبة الحديثة بات يتطلب مستوى عاليًا من المعرفة التقنية بالتشفير وبروتوكولات المصادقة.
وللاستعداد، ينبغي للشركات النظر في تجربة منصات تشخيص متقدمة توفّر وصولًا قانونيًا وموثّقًا إلى بوابات المركبة. ويتحول التركيز من تجاوز الأمان إلى العمل ضمن الإطار الأمني الذي أرسته الشركة المصنِّعة، حيثما كان ذلك ممكنًا. ومع تحول وحدات ECU المفتوحة المصدر إلى المعيار السائد، ستميّز القدرةُ على التنقل بين طبقات الأمن السيبراني شركات الهندسة الراقية عن ورش «الـRemap» البسيطة.
الأسئلة الشائعة
ما الهدف الرئيسي من مذكرة VicOne وVinCSS؟
هدفت المذكرة إلى تقديم خدمات أمن سيبراني شاملة وآلية للمركبات الذكية، مع التركيز تحديدًا على الثغرات الكامنة في بنى ECU المفتوحة المصدر وضمان الامتثال لمعايير ISO 21434.
كيف تؤثر وحدات ECU المفتوحة المصدر في الضبط؟
وإن كان مصطلح «المفتوح المصدر» يوحي بالشفافية، فإنه في السياق الخاص بالسيارات كثيرًا ما يقترن بتشفير متقدم وببروتوكولات Secure Boot. وتجعل هذه الإجراءات من الصعب على فنيي الضبط المستقلين تعديل البرمجيات دون أن يُطلق الأمان تنبيهات أو يحوّل الوحدة إلى قطعة غير صالحة للعمل (bricking).
ما هو معيار ISO 21434؟
معيار ISO 21434 هو معيار للأمن السيبراني في صناعة السيارات، يحدد متطلبات إدارة مخاطر الأمن السيبراني طوال عمر المركبة، من التصميم وحتى الإيقاف عن الخدمة.
هل ستمنع هذه الشراكة كل إعادة برمجة لـECU؟
هي لا تمنع إعادة البرمجة بحكم تصميمها، لكنها ترفع الصعوبة التقنية بدرجة كبيرة. فمن خلال سد الثغرات البرمجية الشائعة وتطبيق الكشف في الوقت الفعلي، تجعل الوصول غير المصرّح به أكثر وضوحًا بكثير لأنظمة الأمان الداخلية في المركبة.
هل يمكن لتحديثات OTA أن تلغي الضبط المنفّذ؟
نعم. فإذا رصدت خدمات الأمان التي يقدمها شركاء مثل VicOne إصدارًا برمجيًا غير متوافق أو توقيعًا رقميًا معطوبًا، فيمكن نشر تحديث OTA (عبر الهواء) لإعادة وحدة ECU إلى حالتها الموقّعة من المصنع.