Tecnología
MOU VicOne-VinCSS (2023): seguridad de ECU de código abierto
VicOne y VinCSS firmaron un MOU en octubre de 2023 para reforzar ECU de código abierto; afecta a cómo los tuners tratan la seguridad y la ISO 21434.
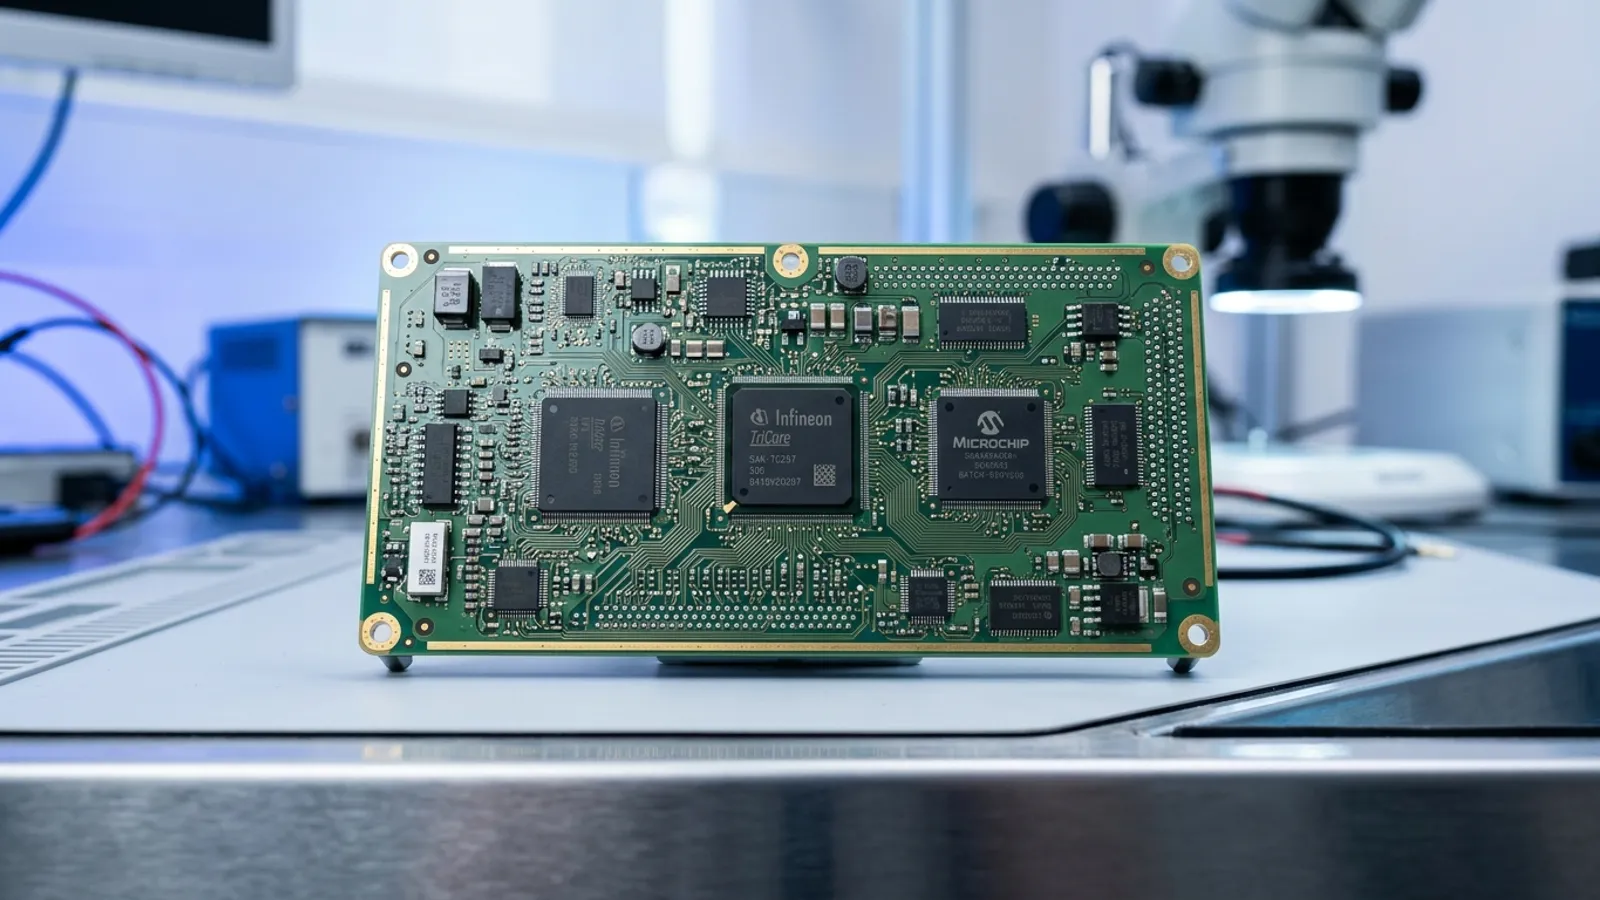
VicOne y VinCSS firmaron un MOU en octubre de 2023 para reforzar ECU de código abierto; afecta a cómo los tuners tratan la seguridad y la ISO 21434.
El panorama de la electrónica del automóvil está experimentando un cambio estructural, ya que los fabricantes adoptan cada vez más arquitecturas de código abierto para las unidades de control electrónico (ECU). Esta transición, aunque acelera la innovación, introduce vulnerabilidades de seguridad complejas que difieren mucho de los sistemas propietarios heredados. En octubre de 2023, VicOne, filial de Trend Micro, y VinCSS firmaron un MOU para industrializar la protección de estos marcos de código abierto en vehículos inteligentes (Business Wire, 4 de octubre de 2023). Para el sector del tuning independiente, el MOU de 2023 marcó una etapa en la que el cumplimiento en ciberseguridad ya no es una preocupación exclusiva de los OEM, sino una barrera fundamental para la modificación en el mercado independiente.
El auge de la arquitectura de código abierto en las ECU modernas
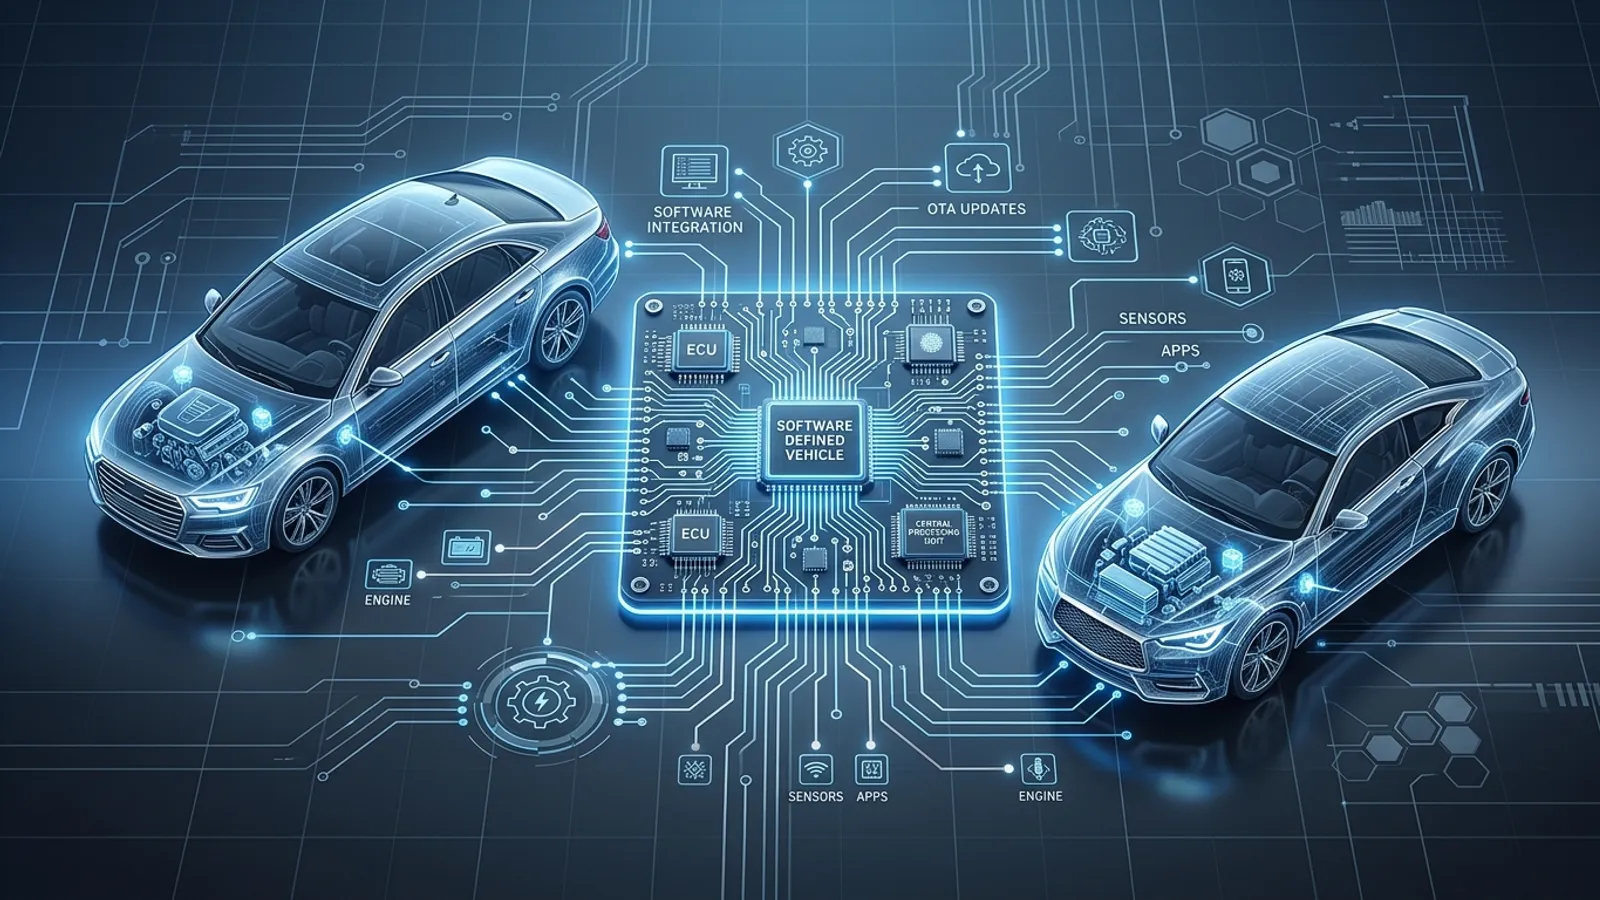
Históricamente, el software de las ECU era un secreto muy protegido, construido sobre bases de código propietarias que ofrecían cierta seguridad por oscuridad. Sin embargo, el paso a los vehículos definidos por software (SDV) ha hecho necesario usar componentes de código abierto para gestionar el enorme volumen de datos y los requisitos de conectividad. Estas ECU de código abierto permiten ciclos de desarrollo más rápidos y una mejor integración con servicios en la nube, pero también exponen el vehículo a una gama más amplia de vulnerabilidades conocidas (CVE).
El MOU entre VicOne y VinCSS se centró en ofrecer servicios de ciberseguridad automatizados adaptados a estos entornos. Al combinar la herramienta de escaneo xZETA y la gestión de SBOM de VicOne con los servicios de seguridad de VinCSS, el MOU pretendía detectar debilidades en la cadena de suministro antes de que un vehículo llegue al concesionario. Este endurecimiento proactivo de las ECU de código abierto hace cada vez más difíciles los métodos de acceso habituales de muchos profesionales del mercado independiente, como aprovechar fallos de software conocidos para obtener acceso al cargador de arranque.
Cumplimiento de la ISO 21434 y el taller independiente
En el centro de esta alianza está la aplicación de la ISO 21434, la norma internacional de ingeniería de ciberseguridad del automóvil. Esta norma exige que los fabricantes demuestren que la ciberseguridad está integrada en cada etapa del ciclo de vida del vehículo. Para los talleres independientes y las empresas de tuning, los efectos indirectos de la ISO 21434 son profundos. Cuando los OEM usan servicios como los que ofrecen VicOne y VinCSS para proteger sus ECU de código abierto, en realidad están creando una «cadena de confianza verificada».
Cualquier modificación del software de la ECU que no esté firmada digitalmente por el fabricante o por un socio autorizado romperá esta cadena. En el caso de las ECU de código abierto, esto suele implicar mecanismos de arranque seguro (Secure Boot) y módulos de seguridad de hardware (HSM) programados para rechazar cualquier binario sin firmar. A medida que el sector independiente busca seguir siendo viable, entender las funciones de las herramientas de diagnóstico modernas capaces de interactuar con estos sistemas protegidos es fundamental para mantener la eficiencia operativa.
Barreras técnicas: firma de binarios y detección de intrusiones
La implementación técnica de la alianza entre VicOne y VinCSS va más allá de un simple cortafuegos. Incluye análisis profundo de binarios y sistemas de detección de intrusiones (IDS) en tiempo real. Cuando un profesional del tuning intenta remapear una ECU, el IDS puede marcar el cambio inesperado en el flujo de datos como un ciberataque. Como las ECU de código abierto gestionan a menudo funciones críticas en vehículos inteligentes, como los ADAS (sistemas avanzados de asistencia al conductor) o la comunicación V2X, los protocolos de seguridad son bastante más agresivos que los de los módulos antiguos que solo controlan el tren motriz.
Los tuners deben tener ahora en cuenta lo siguiente:
- Parcheo automatizado de vulnerabilidades: las actualizaciones de seguridad enviadas por aire (OTA) pueden revertir al instante las modificaciones de rendimiento.
- Confianza anclada en el hardware: el propio hardware verifica la integridad del software, lo que hace mucho más complejos el cambio físico de chips o el tuning en banco.
- Ofuscación de binarios: incluso en entornos de código abierto, la implementación concreta del código puede estar ofuscada para impedir la ingeniería inversa por parte de terceros no autorizados.
Adaptación estratégica para el sector del rendimiento
El MOU de 2023 entre VicOne y VinCSS fue un primer indicio de que la industria del automóvil se aleja de la seguridad reactiva para avanzar hacia un enfoque de ciclo de vida completo. Para el negocio de tuning independiente, esto significa el fin de los métodos de «prueba y error». Acceder al potencial de un vehículo moderno exige ahora un alto nivel de conocimientos técnicos sobre protocolos de cifrado y autenticación.
Para prepararse, los negocios deberían considerar una prueba de plataformas de diagnóstico avanzadas que ofrezcan acceso legal y autenticado a las pasarelas del vehículo. El foco se desplaza de sortear la seguridad a trabajar dentro del marco de seguridad establecido por el fabricante, siempre que sea posible. A medida que las ECU de código abierto se conviertan en el estándar, la capacidad de navegar por estas capas de ciberseguridad diferenciará a las empresas de ingeniería de gama alta de los talleres básicos de «remapeo».
Preguntas frecuentes
¿Cuál era el objetivo principal del MOU de VicOne y VinCSS?
El MOU pretendía ofrecer servicios de ciberseguridad completos y automatizados para vehículos inteligentes, centrándose en las vulnerabilidades inherentes a las arquitecturas de ECU de código abierto y en garantizar el cumplimiento de la norma ISO 21434.
¿Cómo afectan las ECU de código abierto al tuning?
Aunque el código abierto sugiere transparencia, en el contexto del automóvil suele combinarse con cifrado de alto nivel y protocolos de Secure Boot. Estas medidas dificultan que los tuners independientes modifiquen el software sin activar alertas de seguridad o dejar el módulo inutilizable.
¿Qué es la ISO 21434?
La ISO 21434 es una norma de ciberseguridad para la industria del automóvil que establece requisitos para la gestión de riesgos de ciberseguridad a lo largo de la vida del vehículo, desde el diseño hasta el desguace.
¿Impedirá esta alianza todo el remapeo de ECU?
No impide el remapeo por diseño, pero aumenta mucho la dificultad técnica. Al cerrar vulnerabilidades habituales del software e implantar detección en tiempo real, hace que el acceso no autorizado sea mucho más visible para los sistemas de seguridad internos del vehículo.
¿Pueden las actualizaciones OTA eliminar mi tuning?
Sí. Si los servicios de seguridad de socios como VicOne detectan una versión de software no conforme o una firma digital rota, puede desplegarse una actualización OTA (por aire) para devolver la ECU a su estado firmado de fábrica.