Tehnologie
Memorandum VicOne–VinCSS (2023): securitatea ECU open-source
VicOne și VinCSS au semnat în octombrie 2023 un memorandum de securizare a ECU-urilor open-source. Afectează tunerii independenți și conformitatea ISO 21434.
VicOne și VinCSS au semnat în octombrie 2023 un memorandum de securizare a ECU-urilor open-source. Afectează tunerii independenți și conformitatea ISO 21434.
Peisajul electronicii auto trece printr-o schimbare structurală, pe măsură ce producătorii adoptă tot mai mult arhitecturi open-source pentru unitățile electronice de control (ECU). Această tranziție, deși accelerează inovația, introduce vulnerabilități de securitate complexe, care diferă semnificativ de sistemele proprietare clasice. În octombrie 2023, VicOne, o filială a Trend Micro, și VinCSS au semnat un memorandum pentru a industrializa protecția acestor cadre open-source din vehiculele inteligente (Business Wire, 4 octombrie 2023). Pentru sectorul independent de tuning, memorandumul din 2023 a indicat o perioadă în care conformitatea în domeniul securității cibernetice nu mai este o preocupare exclusiv a OEM-urilor, ci o barieră fundamentală în calea modificărilor din after-market.
Ascensiunea arhitecturii open-source în ECU-urile moderne
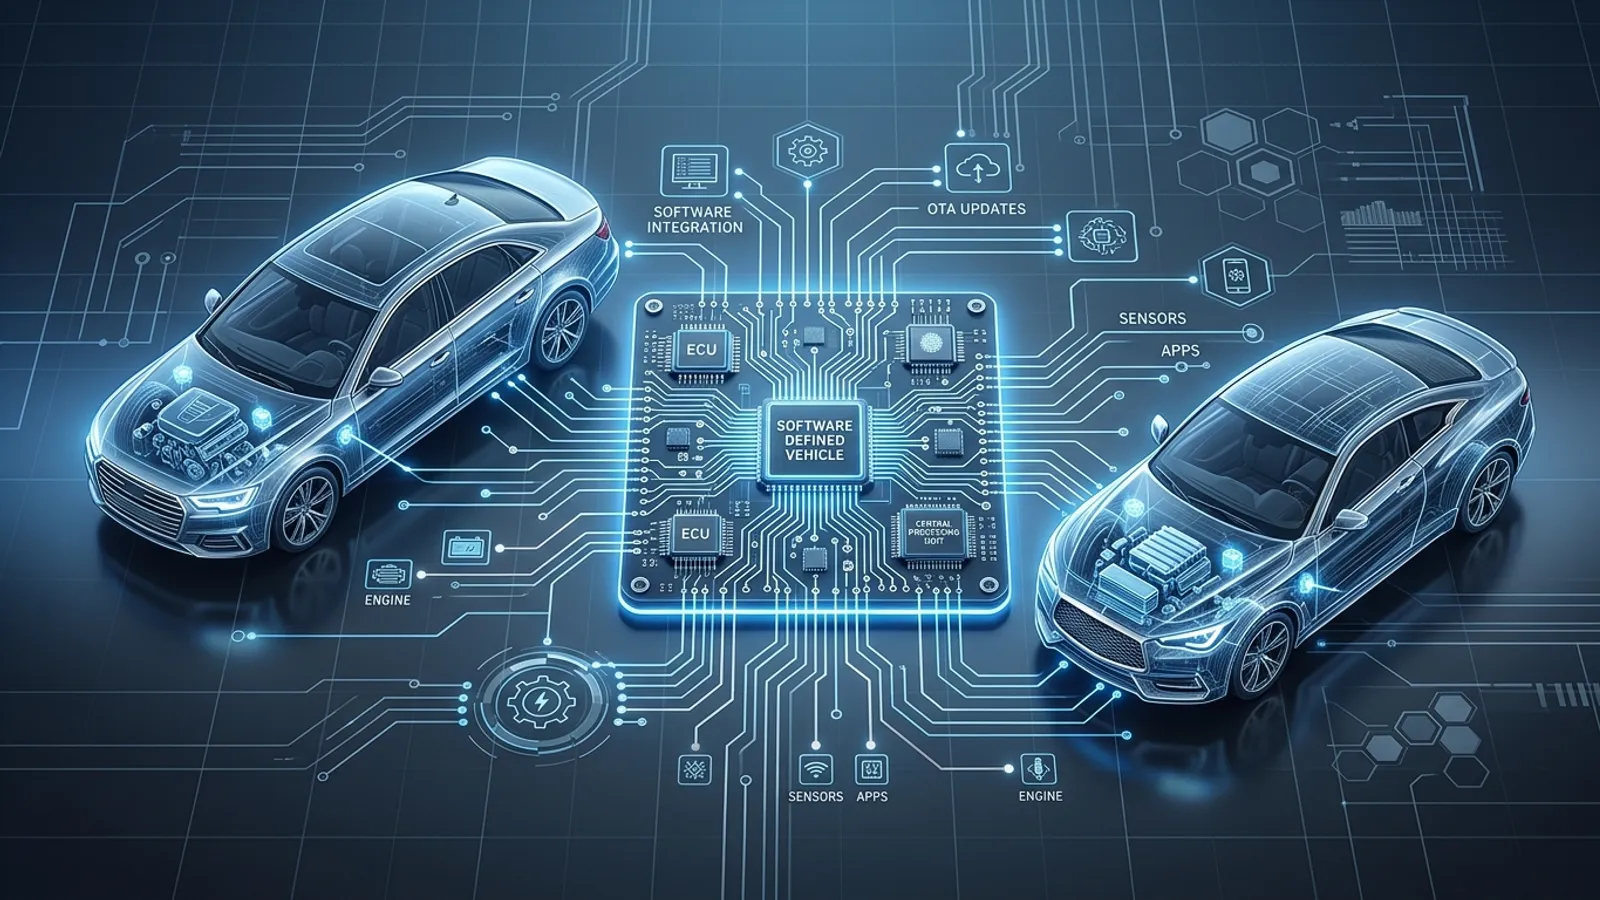
Istoric, software-ul ECU era un secret bine păzit, construit pe baze de cod proprietare, care oferea un anumit grad de securitate prin obscuritate. Totuși, trecerea spre vehiculele definite prin software (SDV) a impus folosirea componentelor open-source pentru a gestiona volumul imens de date și cerințele de conectivitate. Aceste ECU-uri open-source permit cicluri de dezvoltare mai rapide și o integrare mai bună cu serviciile cloud, dar expun și vehiculul la o gamă mai largă de vulnerabilități cunoscute (CVE).
Memorandumul dintre VicOne și VinCSS s-a concentrat pe furnizarea de servicii automate de securitate cibernetică, adaptate acestor medii. Prin combinarea instrumentului de scanare xZETA și de gestionare SBOM al VicOne cu serviciile de securitate ale VinCSS, memorandumul își propunea să identifice slăbiciunile din lanțul de aprovizionare înainte ca un vehicul să ajungă în showroom. Această întărire proactivă a ECU-urilor open-source face tot mai dificile metodele standard de acces folosite de mulți profesioniști din after-market, precum exploatarea bug-urilor software cunoscute pentru a obține acces la bootloader.
Standardul ISO 21434 și atelierul independent
Miezul acestui parteneriat este aplicarea standardului ISO 21434, standardul internațional pentru ingineria securității cibernetice în industria auto. Acest standard impune producătorilor să demonstreze că securitatea cibernetică este integrată în fiecare etapă a ciclului de viață al vehiculului. Pentru atelierele independente și casele de tuning, efectele în aval ale ISO 21434 sunt profunde. Atunci când OEM-urile folosesc servicii precum cele oferite de VicOne și VinCSS pentru a-și securiza ECU-urile open-source, ele creează, în esență, un „lanț de încredere verificat”.
Orice modificare a software-ului ECU care nu este semnată digital de producător sau de un partener autorizat va rupe acest lanț. În contextul ECU-urilor open-source, aceasta implică adesea mecanisme de Secure Boot și module hardware de securitate (HSM), programate să respingă orice binar nesemnat. Pe măsură ce sectorul independent încearcă să rămână viabil, înțelegerea funcțiilor instrumentelor moderne de diagnoză, capabile să interacționeze cu aceste sisteme securizate, este esențială pentru menținerea eficienței operaționale.
Bariere tehnice: semnarea binarelor și detecția intruziunilor
Implementarea tehnică a parteneriatului VicOne și VinCSS presupune mai mult decât un firewall. Ea include analiză binară aprofundată și sisteme de detecție a intruziunilor (IDS) în timp real. Atunci când un specialist în tuning încearcă să remapeze un ECU, IDS-ul poate marca modificarea neașteptată a fluxului de date drept un atac cibernetic. Deoarece ECU-urile open-source gestionează adesea funcții critice din vehiculele inteligente, precum ADAS (sisteme avansate de asistare a conducătorului auto) sau comunicarea V2X, protocoalele de securitate sunt mult mai agresive decât cele din modulele mai vechi, dedicate doar grupului motopropulsor.
Tunerii trebuie acum să ia în calcul:
- Patch-uri automate pentru vulnerabilități: actualizările de securitate livrate over-the-air (OTA) pot anula instantaneu modificările de performanță.
- Încredere ancorată în hardware: hardware-ul verifică singur integritatea software-ului, ceea ce face mult mai complicată înlocuirea fizică a cipurilor sau tuningul pe banc.
- Obfuscarea binarelor: chiar și în medii open-source, implementarea concretă a codului poate fi obfuscată, pentru a împiedica ingineria inversă din partea unor terți neautorizați.
Adaptarea strategică pentru sectorul de performanță
Memorandumul din 2023 dintre VicOne și VinCSS a fost un semn timpuriu că industria auto se îndepărtează de securitatea reactivă și trece la o abordare pe întregul ciclu de viață. Pentru afacerea independentă de tuning, aceasta înseamnă sfârșitul metodelor de tipul „încercare și eroare”. Pentru a accesa potențialul unui vehicul modern este nevoie acum de un nivel ridicat de competență tehnică privind protocoalele de criptare și autentificare.
Pentru a se pregăti, afacerile ar trebui să ia în considerare o perioadă de probă a unor platforme avansate de diagnoză, care oferă acces legal și autentificat la gateway-urile vehiculelor. Accentul se mută de la ocolirea securității la lucrul în cadrul cadrului de securitate stabilit de producător, acolo unde este posibil. Pe măsură ce ECU-urile open-source devin standardul, capacitatea de a naviga prin aceste straturi de securitate cibernetică va diferenția firmele de inginerie de nivel înalt de atelierele simple de „remapare”.
Întrebări frecvente
Care a fost scopul principal al memorandumului VicOne și VinCSS?
Memorandumul urmărea să ofere servicii complete și automate de securitate cibernetică pentru vehiculele inteligente, concentrându-se în mod special pe vulnerabilitățile inerente arhitecturilor ECU open-source și pe asigurarea conformității cu standardele ISO 21434.
Cum afectează ECU-urile open-source tuningul?
Deși termenul open-source sugerează transparență, în context auto el este adesea asociat cu criptare de nivel înalt și cu protocoale Secure Boot. Aceste măsuri fac mai greu pentru tunerii independenți să modifice software-ul fără să declanșeze alerte de securitate sau să facă modulul inutilizabil.
Ce este ISO 21434?
ISO 21434 este un standard de securitate cibernetică pentru industria auto, care stabilește cerințele pentru gestionarea riscurilor de securitate cibernetică pe întreaga durată de viață a vehiculului, de la proiectare până la scoaterea din uz.
Va împiedica acest parteneriat orice remapare a ECU?
Prin concepție, nu împiedică remaparea, dar crește semnificativ dificultatea tehnică. Prin închiderea vulnerabilităților software comune și prin implementarea detecției în timp real, face accesul neautorizat mult mai vizibil pentru sistemele interne de securitate ale vehiculului.
Pot actualizările OTA să înlăture tuningul dumneavoastră?
Da. Dacă serviciile de securitate oferite de parteneri precum VicOne detectează o versiune software neconformă sau o semnătură digitală ruptă, poate fi lansată o actualizare OTA (Over-the-Air), pentru a readuce ECU-ul la starea semnată de fabrică.