Технологии
Меморандум VicOne и VinCSS 2023 года: защита ECU с открытым кодом
VicOne и VinCSS подписали меморандум в октябре 2023 года об усилении защиты ECU с открытым кодом. Это влияет на то, как тюнеры работают с безопасностью и ISO 21434.
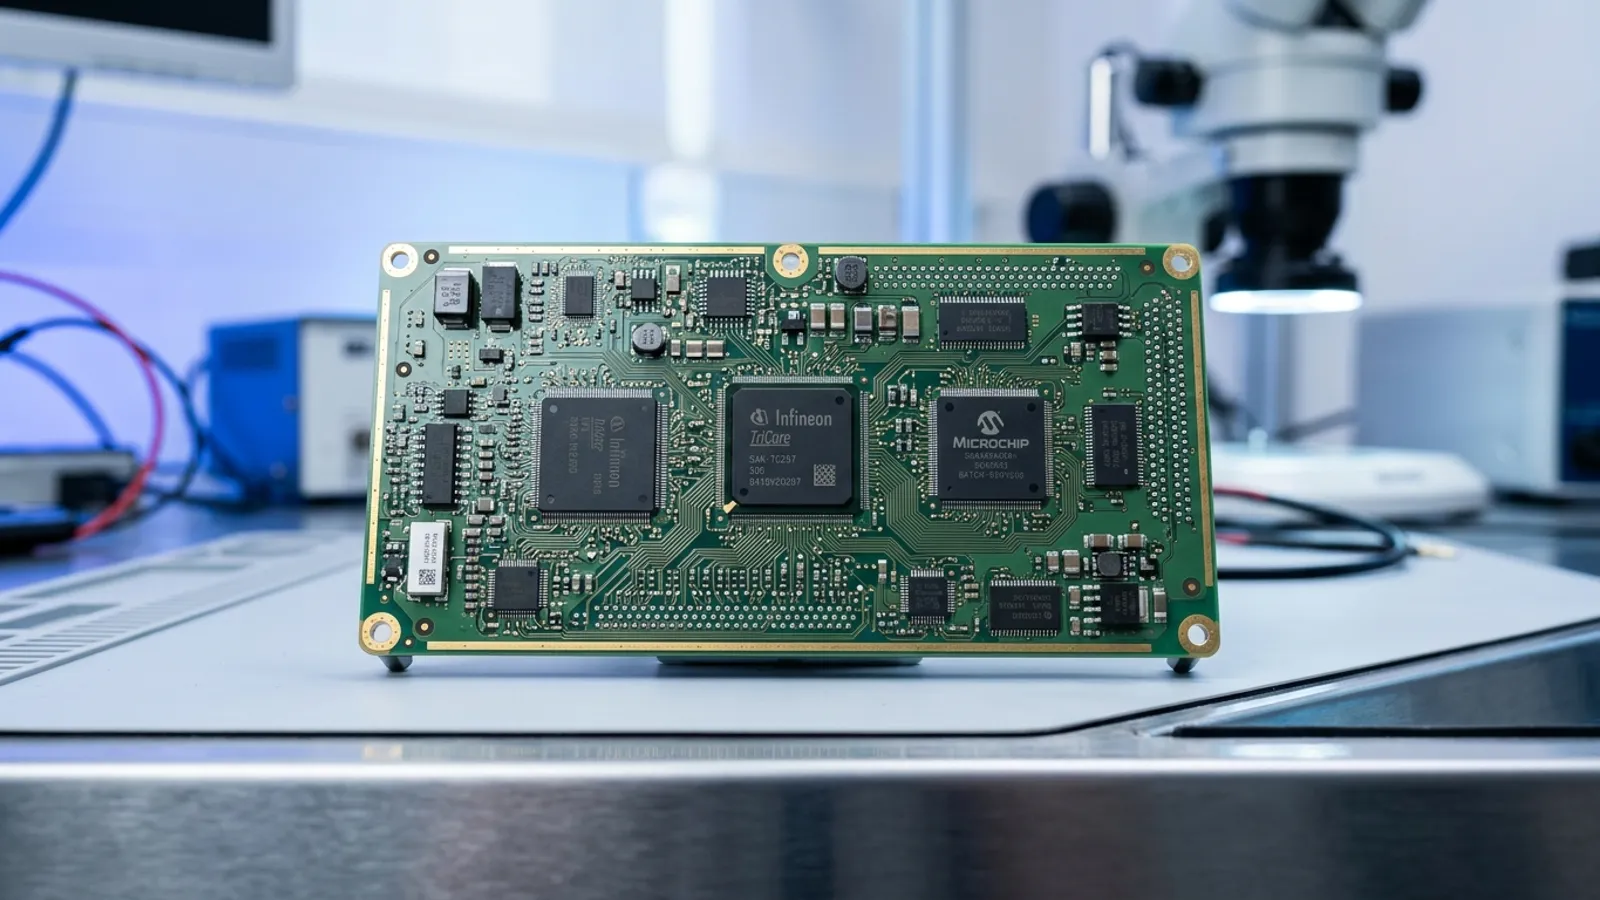
VicOne и VinCSS подписали меморандум в октябре 2023 года об усилении защиты ECU с открытым кодом. Это влияет на то, как тюнеры работают с безопасностью и ISO 21434.
Ландшафт автомобильной электроники переживает структурный сдвиг: производители всё чаще переходят к архитектурам с открытым кодом для электронных блоков управления (ECU). Этот переход, ускоряя инновации, создаёт сложные уязвимости безопасности, которые заметно отличаются от старых проприетарных систем. В октябре 2023 года VicOne, дочерняя компания Trend Micro, и VinCSS подписали меморандум о промышленной защите таких фреймворков с открытым кодом в умных автомобилях (Business Wire, 4 октября 2023). Для независимого сектора тюнинга меморандум 2023 года указал на период, когда соответствие требованиям кибербезопасности перестаёт быть заботой только OEM и становится фундаментальным барьером для модификаций в aftermarket.
Рост архитектур с открытым кодом в современных ECU
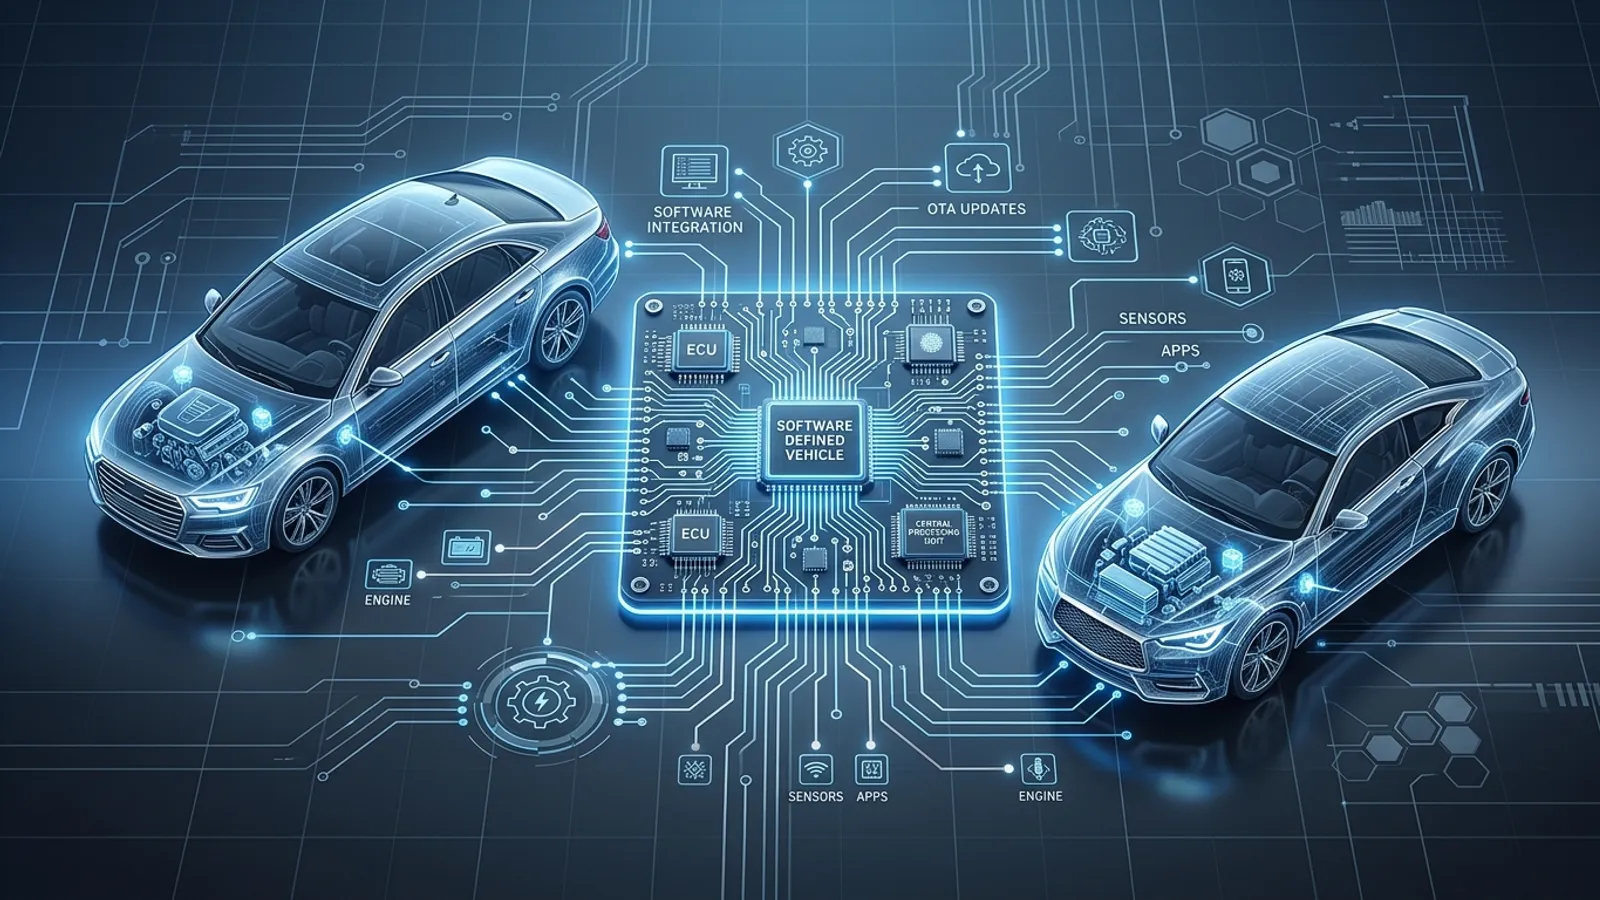
Исторически ПО ECU было строго охраняемой тайной, построенной на проприетарных кодовых базах, которые обеспечивали определённую защиту за счёт непрозрачности. Однако переход к автомобилям, определяемым ПО (SDV), потребовал использовать компоненты с открытым кодом, чтобы справляться с огромными объёмами данных и требованиями к подключению. Такие ECU с открытым кодом позволяют быстрее проводить циклы разработки и лучше интегрироваться с облачными сервисами, но одновременно открывают автомобиль для более широкого круга известных уязвимостей (CVE).
Меморандум между VicOne и VinCSS был направлен на автоматизированные услуги кибербезопасности, адаптированные под эти среды. Соединяя инструмент сканирования xZETA и управления SBOM от VicOne с услугами безопасности VinCSS, меморандум призван выявлять слабые места в цепочке поставок до того, как автомобиль попадёт в салон. Такое упреждающее укрепление ECU с открытым кодом делает всё более трудными стандартные способы доступа, которыми пользуются многие специалисты aftermarket, — например, эксплуатацию известных программных ошибок для получения доступа к загрузчику (bootloader).
Соответствие ISO 21434 и независимая мастерская
В центре этого партнёрства — соблюдение ISO 21434, международного стандарта инженерии кибербезопасности автомобилей. Стандарт требует от производителей показать, что кибербезопасность встроена в каждый этап жизненного цикла автомобиля. Для независимых мастерских и тюнинговых компаний последствия ISO 21434 глубокие. Когда OEM используют услуги, подобные тем, что предоставляют VicOne и VinCSS, чтобы защитить свои ECU с открытым кодом, они по сути создают «проверенную цепочку доверия».
Любая модификация ПО ECU, которая не подписана цифровой подписью производителя или уполномоченного партнёра, разрушит эту цепочку. В случае ECU с открытым кодом это часто связано с механизмами Secure Boot и аппаратными модулями безопасности (HSM), которые запрограммированы отклонять любой неподписанный бинарный файл. Чтобы независимый сектор оставался жизнеспособным, важно понимать возможности современных диагностических инструментов, которые умеют работать с такими защищёнными системами: это критично для операционной эффективности.
Технические барьеры: подпись бинарных файлов и обнаружение вторжений
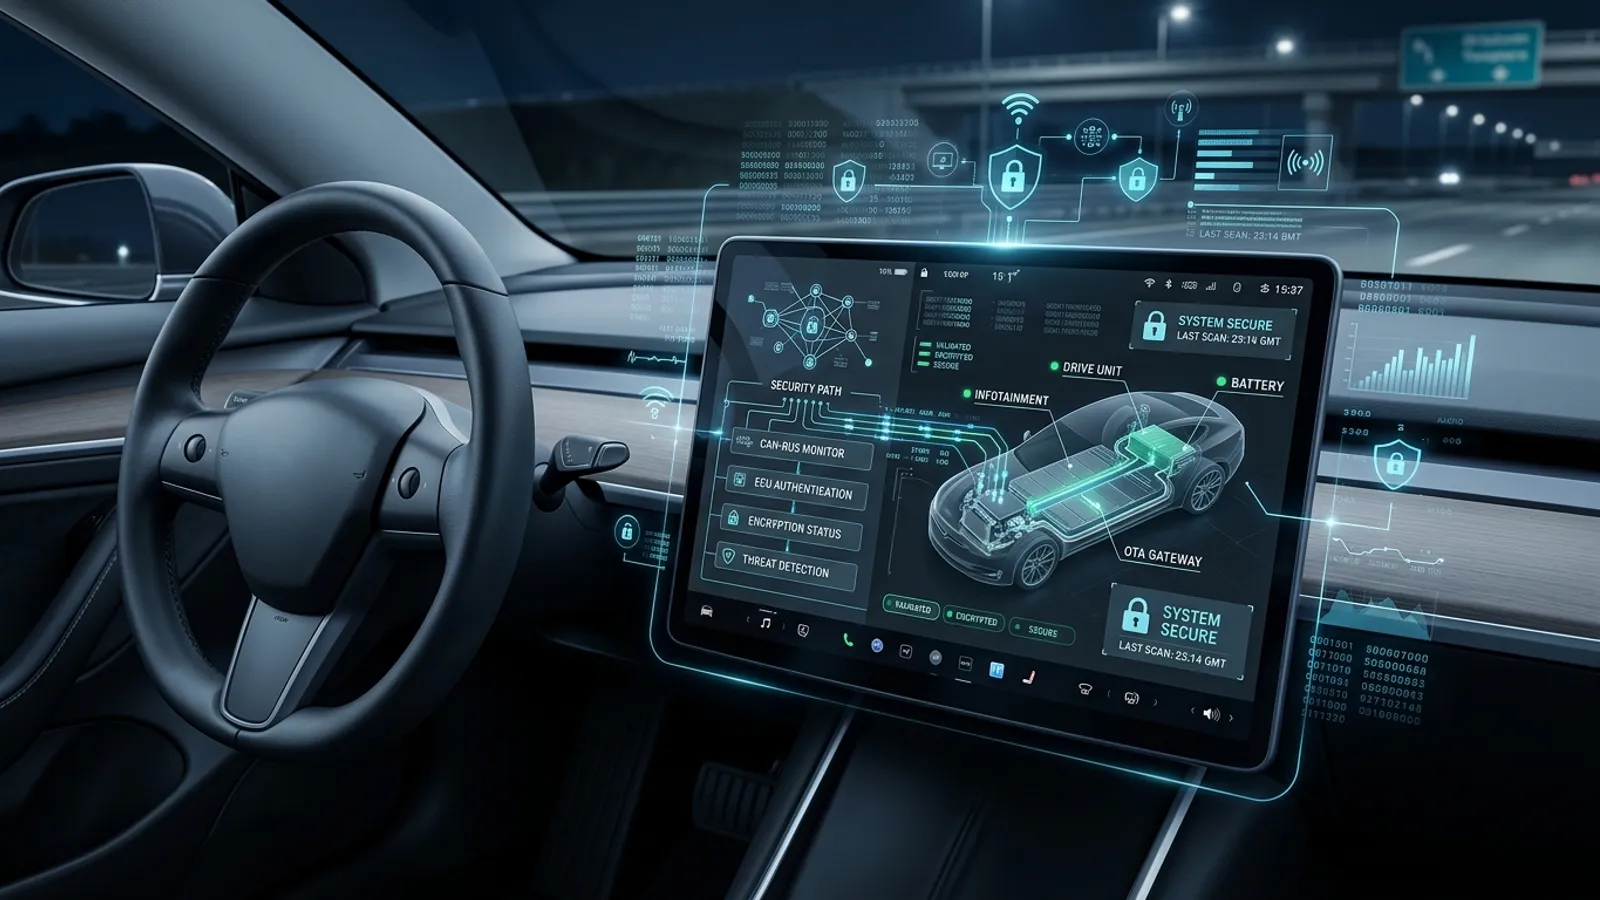
Техническая реализация партнёрства VicOne и VinCSS — это не только файрвол. Она включает глубокий анализ бинарных файлов и системы обнаружения вторжений (IDS) в реальном времени. Когда специалист по тюнингу пытается сделать ремаппинг ECU, IDS может расценить неожиданное изменение потока данных как кибератаку. Поскольку ECU с открытым кодом часто управляют критичными функциями в умных автомобилях, например ADAS (системами помощи водителю) или связью V2X, протоколы безопасности заметно агрессивнее, чем в старых модулях только для силовой установки.
Тюнерам теперь нужно учитывать:
- Автоматическое устранение уязвимостей: обновления безопасности, которые доставляются по воздуху (OTA), могут мгновенно откатить модификации производительности.
- Доверие, закреплённое в железе: само оборудование проверяет целостность ПО, поэтому замена микросхем или тюнинг на стенде становятся заметно сложнее.
- Обфускация бинарного кода: даже в средах с открытым кодом конкретная реализация может быть обфусцирована, чтобы не дать посторонним выполнить реверс-инжиниринг.
Стратегическая адаптация для сектора производительности
Меморандум 2023 года между VicOne и VinCSS стал ранним признаком того, что автомобильная отрасль уходит от реактивной защиты к подходу, охватывающему весь жизненный цикл. Для независимого тюнинг-бизнеса это значит конец методов «проб и ошибок». Доступ к возможностям современного автомобиля теперь требует высокого технического уровня в вопросах шифрования и протоколов аутентификации.
Чтобы подготовиться, компаниям стоит рассмотреть пробную версию продвинутых диагностических платформ, которые дают легальный, аутентифицированный доступ к шлюзам автомобиля. Фокус смещается от обхода безопасности к работе в рамках установленной производителем системы защиты там, где это возможно. По мере того как ECU с открытым кодом становятся стандартом, умение ориентироваться в этих слоях кибербезопасности отделит высокотехнологичные инженерные компании от обычных «remap»-мастерских.
Частые вопросы
Какой была главная цель меморандума VicOne и VinCSS?
Меморандум был направлен на комплексные автоматизированные услуги кибербезопасности для умных автомобилей, в первую очередь на уязвимости, присущие архитектурам ECU с открытым кодом, и на обеспечение соответствия стандартам ISO 21434.
Как ECU с открытым кодом влияют на тюнинг?
Хотя открытый код предполагает прозрачность, в автомобильном контексте его часто сочетают с сильным шифрованием и протоколами Secure Boot. Эти меры усложняют независимым тюнерам изменение ПО без срабатывания оповещений безопасности или превращения модуля в «кирпич».
Что такое ISO 21434?
ISO 21434 — стандарт кибербезопасности для автомобильной отрасли, который описывает требования к управлению киберрисками на всём сроке жизни автомобиля: от проектирования до вывода из эксплуатации.
Помешает ли это партнёрство любому ремаппингу ECU?
По замыслу оно не запрещает ремаппинг, но заметно повышает технические сложности. Закрывая распространённые программные уязвимости и внедряя обнаружение в реальном времени, оно делает несанкционированный доступ гораздо более заметным для внутренних систем безопасности автомобиля.
Могут ли OTA-обновления удалить мой тюнинг?
Да. Если сервисы безопасности, которые предоставляют партнёры вроде VicOne, обнаружат несоответствующую версию ПО или нарушенную цифровую подпись, может быть выпущено OTA-обновление (по воздуху), которое вернёт ECU к заводскому подписанному состоянию.