Teknik
VicOne och VinCSS 2023: MOU om ECU-säkerhet med öppen källkod
VicOne och VinCSS tecknade en MOU i oktober 2023 för att härda ECU:er med öppen källkod. Det påverkar hur oberoende tunare hanterar säkerheten enligt ISO 21434.
VicOne och VinCSS tecknade en MOU i oktober 2023 för att härda ECU:er med öppen källkod. Det påverkar hur oberoende tunare hanterar säkerheten enligt ISO 21434.
Landskapet för fordonselektronik genomgår en strukturell förändring i takt med att tillverkare allt oftare inför arkitekturer med öppen källkod för elektroniska styrenheter (ECU). Övergången, som påskyndar innovationen, skapar komplexa säkerhetssårbarheter som skiljer sig avsevärt från äldre proprietära system. I oktober 2023 undertecknade VicOne, ett dotterbolag till Trend Micro, och VinCSS en MOU för att industrialisera skyddet av dessa ramverk med öppen källkod i smarta fordon (Business Wire, 4 oktober 2023). För den oberoende tuningbranschen markerade MOU:n från 2023 en period där cybersäkerhetsefterlevnad inte längre bara är en fråga för OEM utan ett grundläggande hinder för ändringar på eftermarknaden.
Framväxten av arkitekturer med öppen källkod i moderna ECU:er
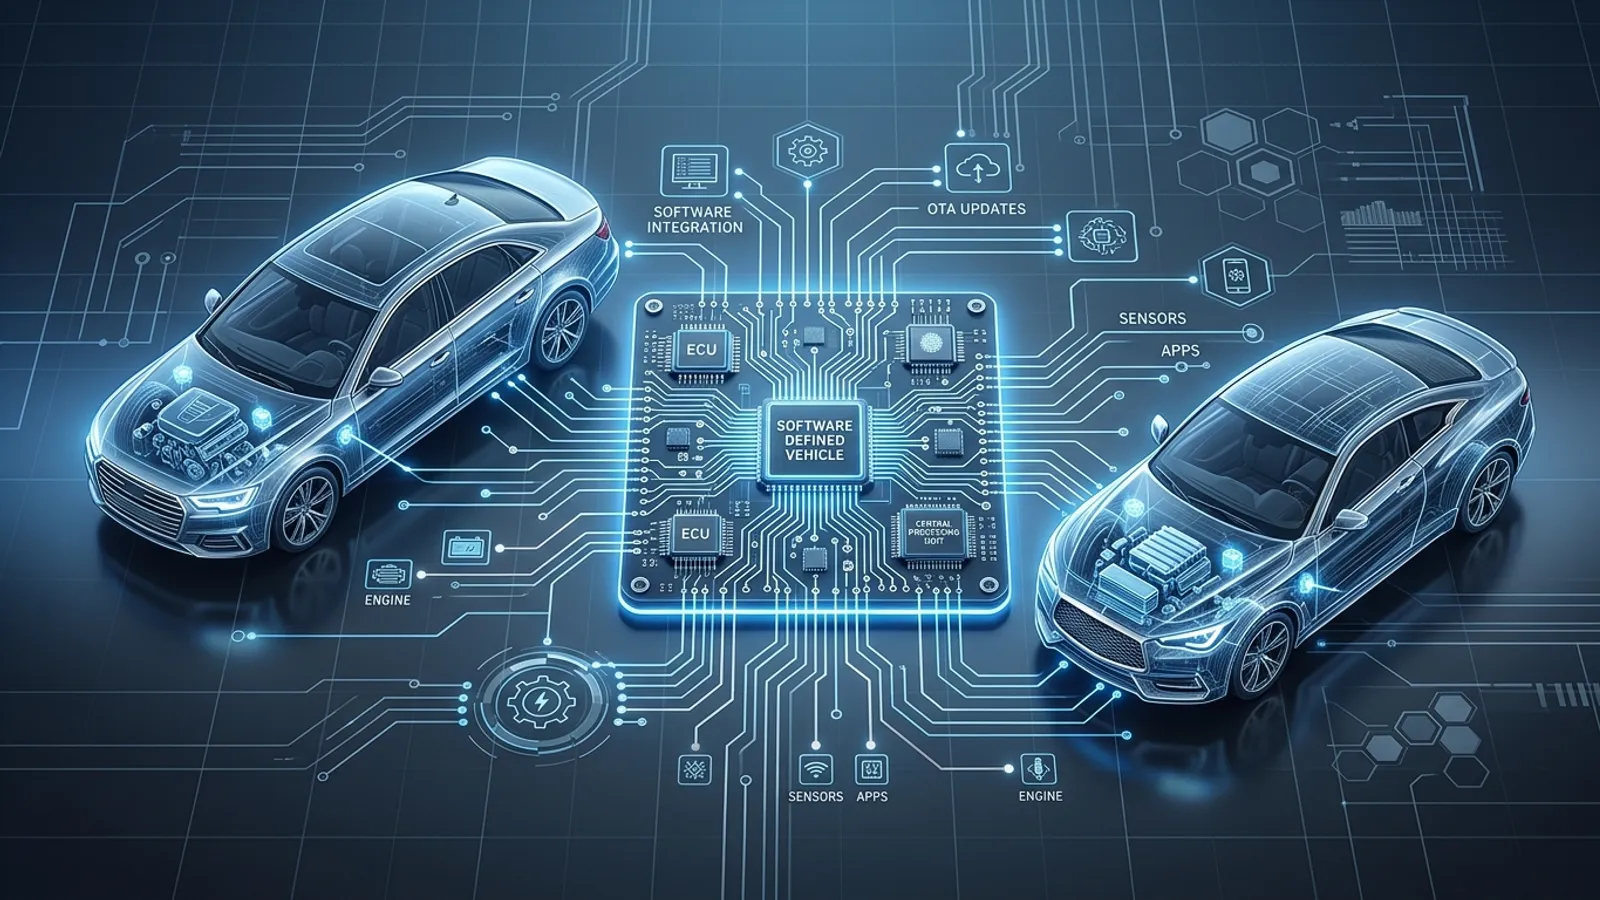
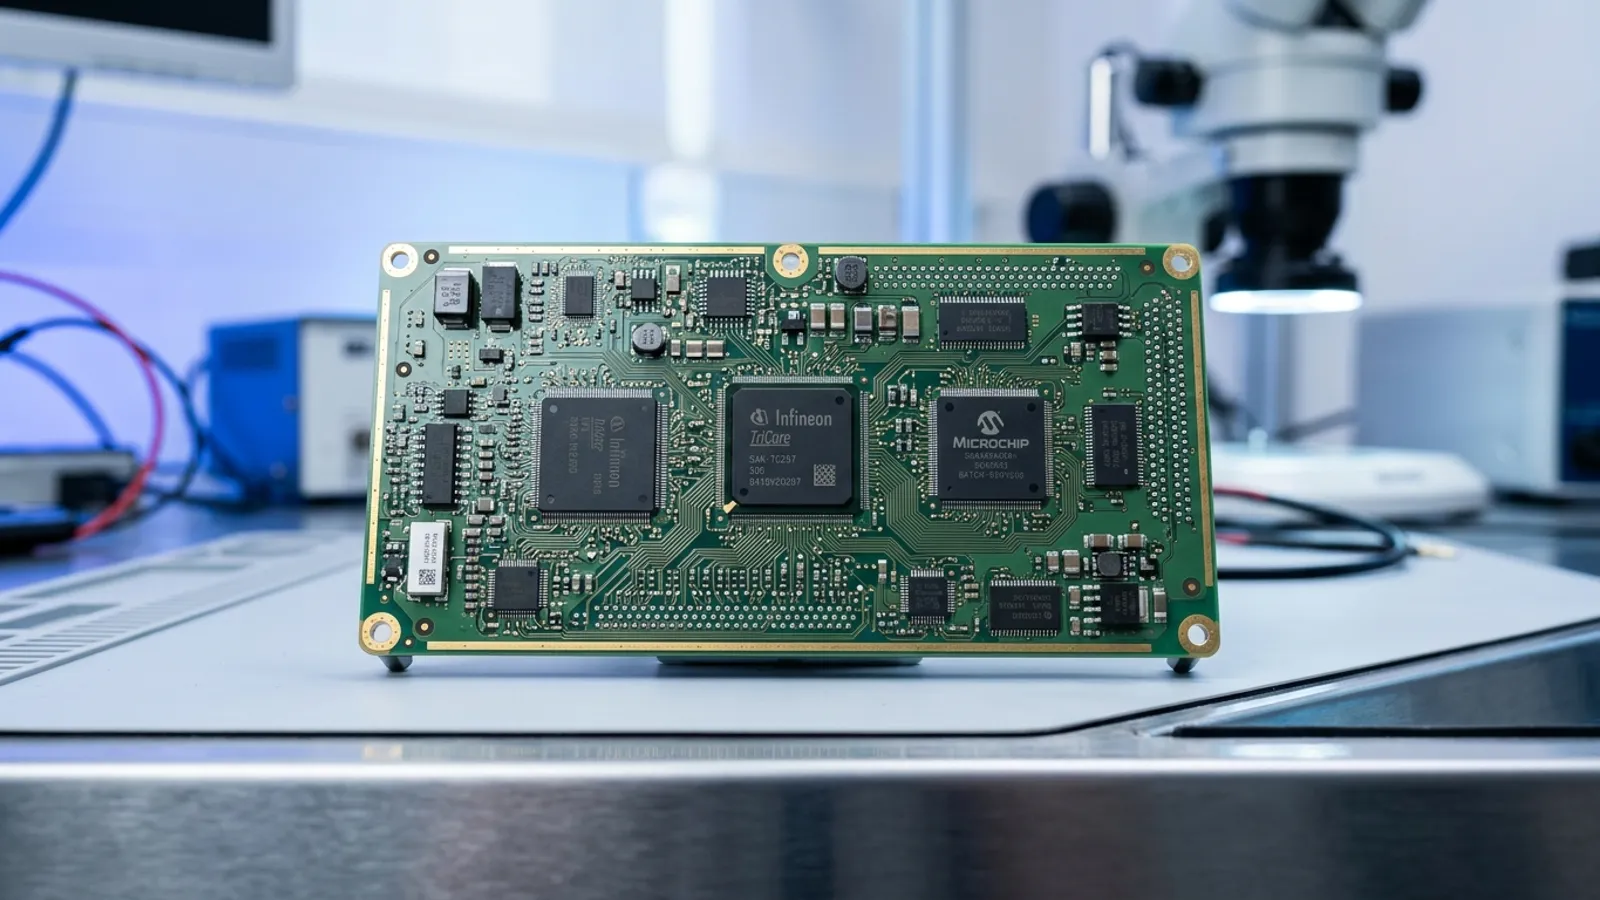
Historiskt sett var ECU-mjukvara en hårt bevakad hemlighet, byggd på proprietär kod som erbjöd ett visst skydd genom att vara svår att granska. Övergången mot mjukvarudefinierade fordon (SDV) har dock gjort det nödvändigt att använda komponenter med öppen källkod för att hantera den stora mängden data och de anslutningskrav som finns. Dessa ECU:er med öppen källkod möjliggör snabbare utvecklingscykler och bättre integration med molntjänster, men de utsätter också fordonet för ett bredare spektrum av kända sårbarheter (CVE).
MOU:n mellan VicOne och VinCSS fokuserade på att tillhandahålla automatiserade cybersäkerhetstjänster anpassade för dessa miljöer. Genom att kombinera VicOnes xZETA-skanningsverktyg och SBOM-hanteringsverktyg med VinCSS säkerhetstjänster syftade MOU:n till att identifiera svagheter i leveranskedjan innan ett fordon ens når showroomen. Denna proaktiva härdning av ECU:er med öppen källkod gör de vanliga inträdesmetoderna som många yrkesverksamma på eftermarknaden använder – till exempel att utnyttja kända mjukvarufel för att få åtkomst till bootloadern – allt svårare.
ISO 21434-efterlevnad och den oberoende verkstaden
Centralt för det här partnerskapet är tillämpningen av ISO 21434, den internationella standarden för cybersäkerhetsteknik i fordon. Standarden kräver att tillverkare kan visa att cybersäkerhet är integrerad i varje steg av fordonets livscykel. För oberoende verkstäder och tuningföretag är de nedströmseffekterna av ISO 21434 långtgående. När OEM använder tjänster som de från VicOne och VinCSS för att säkra sina ECU:er med öppen källkod skapar de i praktiken en ”verifierad förtroendekedja”.
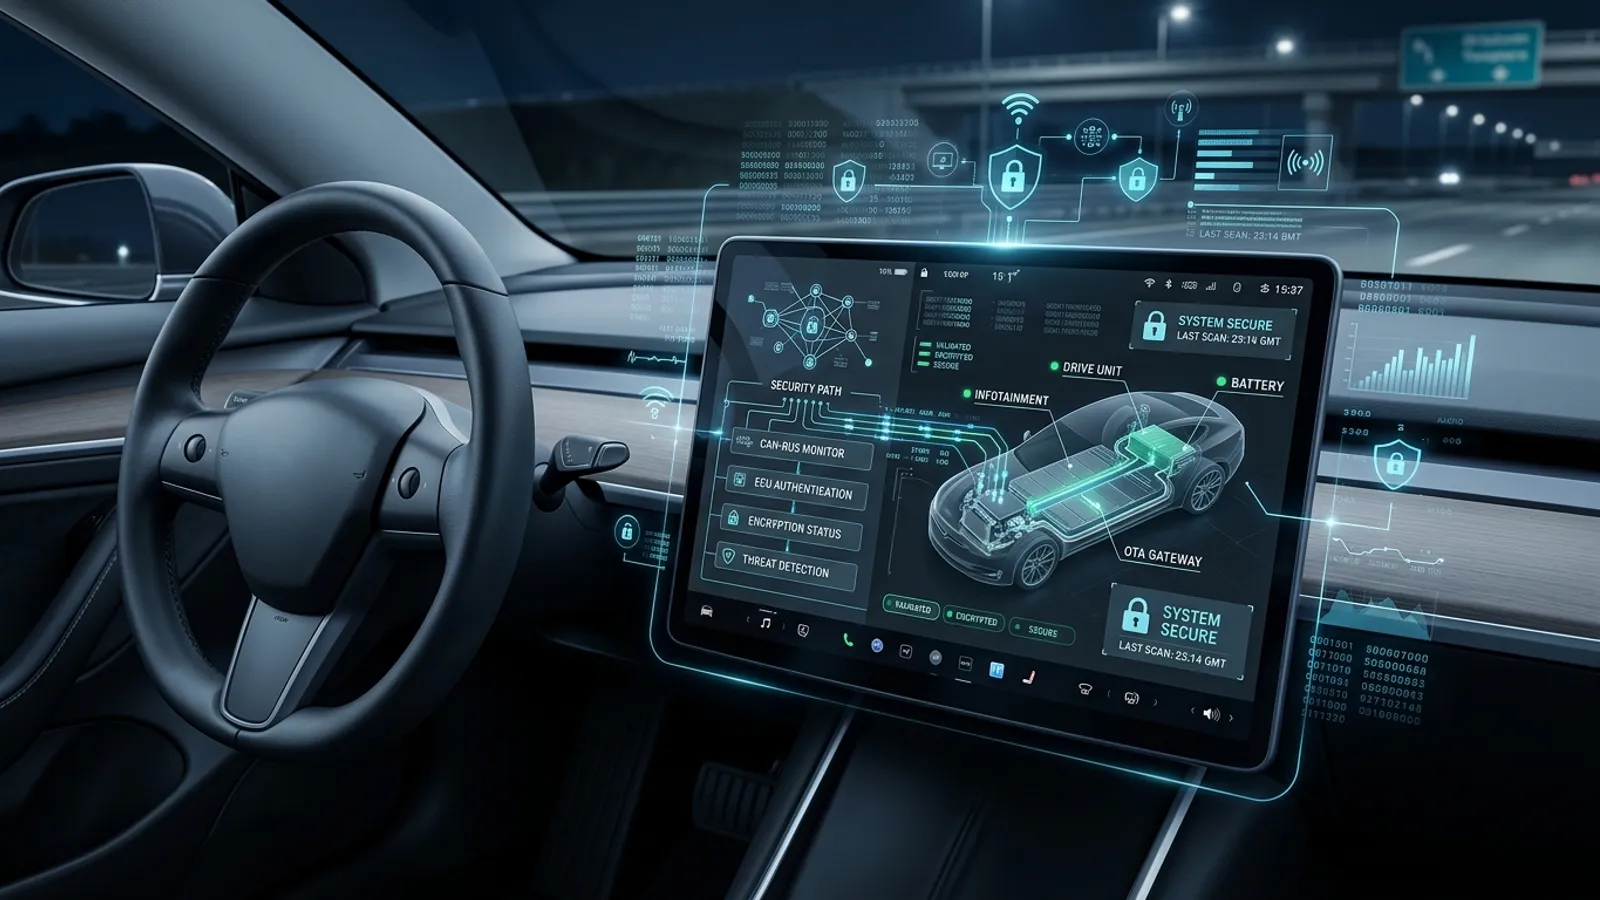
Varje ändring av ECU-mjukvaran som inte är digitalt signerad av tillverkaren eller en auktoriserad partner bryter den kedjan. I samband med ECU:er med öppen källkod inkluderar detta ofta mekanismer för Secure Boot och hårdvarusäkerhetsmoduler (HSM) som är programmerade att avvisa varje osignerad binärfil. När den oberoende sektorn strävar efter att förbli livskraftig är förståelsen för vilka funktioner moderna diagnostikverktyg har, och hur de kan kommunicera med dessa säkrade system, avgörande för att upprätthålla den operativa effektiviteten.
Tekniska hinder: binär signering och intrångsdetektering
Den tekniska implementeringen av partnerskapet mellan VicOne och VinCSS omfattar mer än en brandvägg. Den innehåller djup binäranalys och realtidssystem för intrångsdetektering (IDS). När en tuningexpert försöker remappa en ECU kan IDS flagga den oväntade förändringen i dataflödet som en cyberattack. Eftersom ECU:er med öppen källkod ofta hanterar kritiska funktioner i smarta fordon, till exempel ADAS (avancerade system för förarassistans) eller V2X-kommunikation, är säkerhetsprotokollen betydligt mer aggressiva än de som finns i äldre moduler som enbart styr drivlinan.
Tunare måste nu ta hänsyn till följande:
- Automatiserad sårbarhetspatchning: Säkerhetsuppdateringar som levereras över luften (OTA) kan omedelbart återställa prestandamodifieringar.
- Hårdvaruförankrat förtroende: Hårdvaran verifierar själv mjukvarans integritet, vilket gör fysisk chipbyte eller bänktuning betydligt mer komplicerad.
- Binär obfuskering: Även i miljöer med öppen källkod kan den specifika implementeringen av koden vara obfuskerad för att förhindra omvänd utveckling av obehöriga parter.
Strategisk anpassning för prestandasektorn
MOU:n mellan VicOne och VinCSS 2023 var en tidig indikator på att fordonsbranschen rör sig bort från reaktiv säkerhet och mot en helhetssyn på hela livscykeln. För den oberoende tuningverksamheten innebär det slutet för ”trial and error”-metoderna. Att få tillgång till potentialen hos ett modernt fordon kräver nu en hög teknisk kompetens när det gäller krypterings- och autentiseringsprotokoll.
För att förbereda sig bör företag överväga en provperiod av avancerade diagnosplattformar som erbjuder laglig, autentiserad åtkomst till fordonets gateways. Fokus flyttas från att kringgå säkerheten till att arbeta inom tillverkarens etablerade säkerhetsramverk där det är möjligt. I takt med att ECU:er med öppen källkod blir standard kommer förmågan att navigera i dessa cybersäkerhetslager att skilja högklassiga ingenjörsföretag från enkla ”remap”-verkstäder.
Vanliga frågor
Vad var huvudmålet med MOU:n mellan VicOne och VinCSS?
MOU:n syftade till att tillhandahålla omfattande, automatiserade cybersäkerhetstjänster för smarta fordon, med särskilt fokus på de sårbarheter som finns i ECU-arkitekturer med öppen källkod och på att säkerställa efterlevnad av ISO 21434.
Hur påverkar ECU:er med öppen källkod tuning?
Även om öppen källkod antyder transparens är den i ett fordonssammanhang ofta kombinerad med högnivåkryptering och Secure Boot-protokoll. Dessa åtgärder gör det svårare för oberoende tunare att ändra mjukvara utan att utlösa säkerhetslarm eller göra modulen oanvändbar.
Vad är ISO 21434?
ISO 21434 är en cybersäkerhetsstandard för fordonsindustrin som beskriver krav på hantering av cybersäkerhetsrisker under hela fordonets livstid, från konstruktion till avveckling.
Kommer partnerskapet att förhindra all ECU-remappning?
Det förhindrar inte remappning i sin utformning, men det ökar den tekniska svårighetsgraden avsevärt. Genom att åtgärda vanliga mjukvarusårbarheter och införa realtidsdetektering blir obehörig åtkomst mycket mer synlig för fordonets interna säkerhetssystem.
Kan OTA-uppdateringar ta bort min tuning?
Ja. Om säkerhetstjänsterna från partners som VicOne upptäcker en icke-kompatibel mjukvaruversion eller en bruten digital signatur kan en OTA-uppdatering (Over-the-Air) skickas ut för att återställa ECU:n till dess fabriksignerade tillstånd.