Technológia
Memorandum VicOne a VinCSS: bezpečnosť open-source ECU (2023)
VicOne a VinCSS v októbri 2023 podpísali memorandum na posilnenie open-source ECU, čo ovplyvňuje prácu nezávislých tunerov s bezpečnosťou vozidiel a normou ISO 21434.

VicOne a VinCSS v októbri 2023 podpísali memorandum na posilnenie open-source ECU, čo ovplyvňuje prácu nezávislých tunerov s bezpečnosťou vozidiel a normou ISO 21434.
Oblasť automobilovej elektroniky prechádza štrukturálnou zmenou, keďže výrobcovia čoraz viac prijímajú open-source architektúry pre elektronické riadiace jednotky (ECU). Tento prechod, hoci urýchľuje inovácie, prináša zložité bezpečnostné zraniteľnosti, ktoré sa výrazne líšia od starších proprietárnych systémov. V októbri 2023 podpísali VicOne, dcérska spoločnosť Trend Micro, a VinCSS memorandum o porozumení na priemyselnú ochranu týchto open-source rámcov v inteligentných vozidlách (Business Wire, 4. október 2023). Pre nezávislý tuningový sektor memorandum z roku 2023 naznačilo obdobie, v ktorom kybernetická bezpečnosť už nie je výlučne záležitosťou OEM, ale zásadnou prekážkou pre aftermarketové úpravy.
Vznik open-source architektúry v moderných ECU
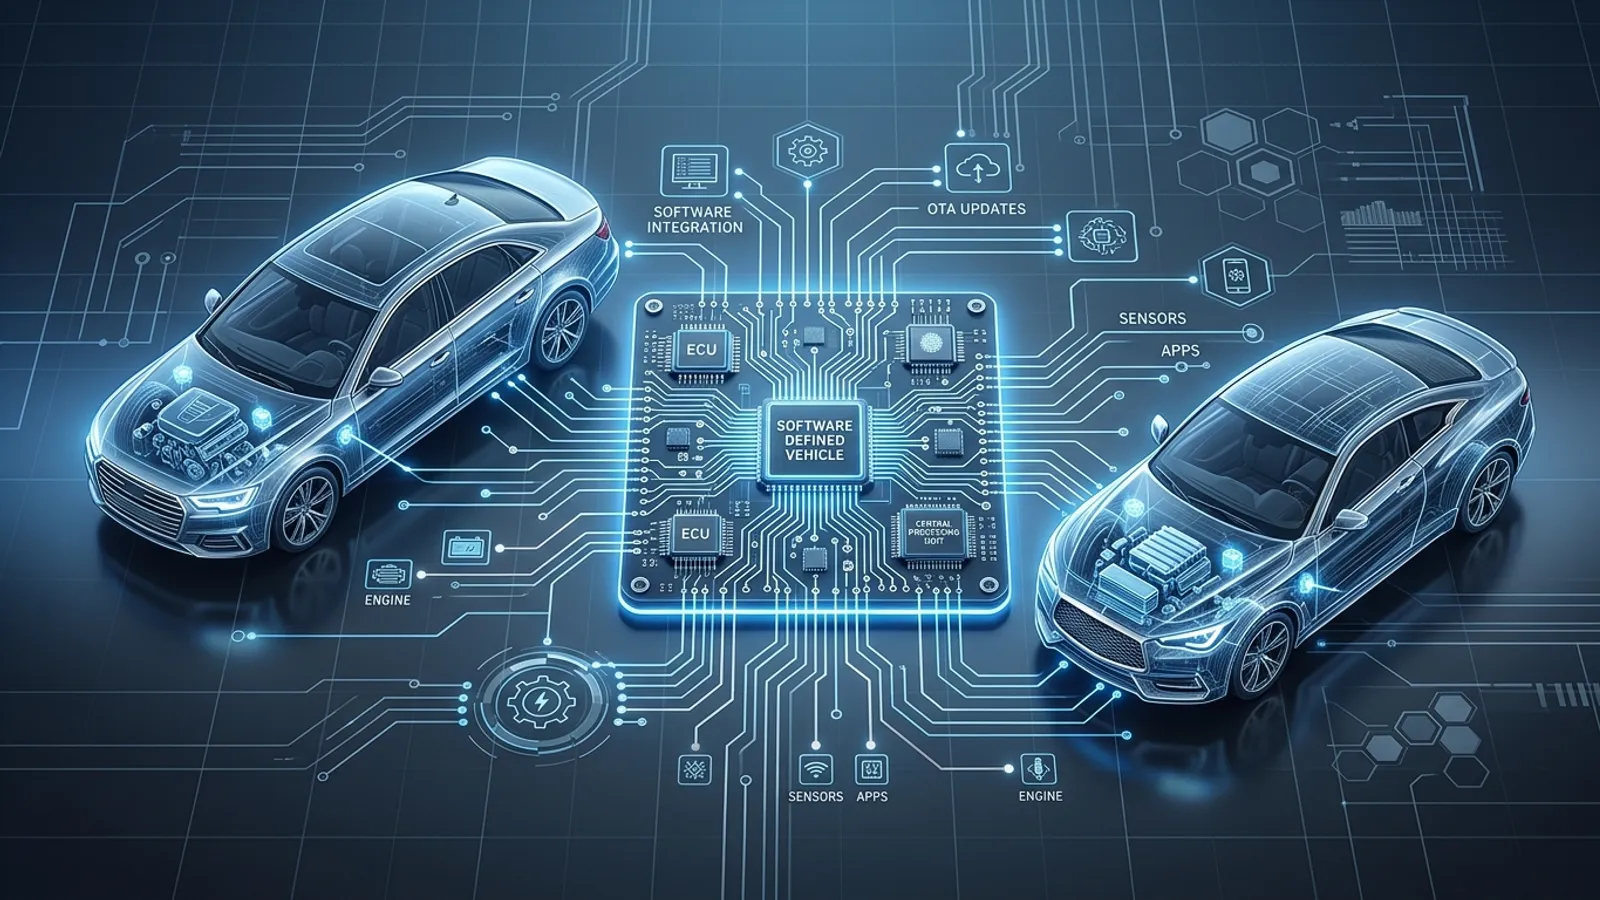
Historicky bol softvér ECU prísne strážené tajomstvo, postavené na proprietárnych kódových základoch, ktoré ponúkali určitú bezpečnosť vďaka utajeniu. Prechod k softvérovo definovaným vozidlám (SDV) si však vyžiadal použitie open-source komponentov na zvládnutie obrovského objemu dát a požiadaviek na pripojenie. Tieto open-source ECU umožňujú rýchlejšie vývojové cykly a lepšiu integráciu s cloudovými službami, no zároveň vystavujú vozidlo širšiemu spektru známych zraniteľností (CVE).
Cieľom memoranda medzi VicOne a VinCSS bolo poskytovať automatizované služby kybernetickej bezpečnosti šité na tieto prostredia. Spojením skenovacieho nástroja xZETA a správy SBOM od VicOne s bezpečnostnými službami VinCSS sa memorandum snažilo odhaľovať slabiny v dodávateľskom reťazci ešte predtým, ako vozidlo vôbec dorazí do predajne. Toto proaktívne spevňovanie open-source ECU sťažuje bežné spôsoby vstupu, ktoré používa mnoho aftermarketových odborníkov – napríklad zneužívanie známych softvérových chýb na získanie prístupu k bootloaderu – čoraz viac.
Súlad s ISO 21434 a nezávislá dielňa
Jadrom tohto partnerstva je presadzovanie normy ISO 21434, medzinárodnej normy pre inžinierstvo kybernetickej bezpečnosti v automobilovom priemysle. Táto norma vyžaduje, aby výrobcovia preukázali, že kybernetická bezpečnosť je začlenená do každej fázy životného cyklu vozidla. Pre nezávislé dielne a tuningové firmy sú dôsledky normy ISO 21434 hlboké. Keď OEM využívajú služby, ako sú tie od VicOne a VinCSS, na zabezpečenie svojich open-source ECU, v podstate vytvárajú „overený reťazec dôvery“.
Každá úprava softvéru ECU, ktorú nepodpíše digitálne výrobca alebo autorizovaný partner, tento reťazec preruší. V kontexte open-source ECU to často zahŕňa mechanizmy Secure Boot a moduly hardvérovej bezpečnosti (HSM), naprogramované tak, aby odmietali každý nepodpísaný binárny súbor. Ak má nezávislý sektor zostať životaschopný, je kritické pre prevádzkovú efektívnosť rozumieť funkciám moderných diagnostických nástrojov, ktoré dokážu komunikovať s týmito zabezpečenými systémami.
Technické prekážky: podpisovanie binárnych súborov a detekcia narušenia
Technická realizácia partnerstva VicOne a VinCSS zahŕňa viac než len firewall. Obsahuje hlbokú analýzu binárnych súborov a systémy detekcie narušenia (IDS) v reálnom čase. Keď sa profesionál v tuningu pokúsi remapovať ECU, IDS môže neočakávanú zmenu toku dát označiť ako kybernetický útok. Keďže open-source ECU často riadia kritické funkcie v inteligentných vozidlách, ako sú ADAS (pokročilé asistenčné systémy vodiča) alebo komunikácia V2X, bezpečnostné protokoly sú výrazne agresívnejšie než tie, ktoré sa nachádzajú v starších moduloch len pre pohonnú sústavu.
Tunery musia odteraz zohľadniť:
- Automatizované záplatovanie zraniteľností: bezpečnostné aktualizácie doručené cez vzduch (OTA) môžu okamžite vrátiť výkonnostné úpravy späť.
- Hardvérovo zakotvená dôvera: samotný hardvér overuje integritu softvéru, čo fyzickú výmenu čipov alebo tuning na lavici výrazne komplikuje.
- Obfuskácia binárnych súborov: aj v open-source prostredí môže byť konkrétna implementácia kódu obfuskovaná, aby sa zabránilo reverznému inžinierstvu zo strany neoprávnených osôb.
Strategická adaptácia pre výkonnostný sektor
Memorandum VicOne a VinCSS z roku 2023 bolo včasným signálom, že automobilový priemysel sa odkláňa od reaktívnej bezpečnosti k prístupu, ktorý pokrýva celý životný cyklus. Pre nezávislý tuningový podnik to znamená koniec metód „pokus-omyl“. Prístup k potenciálu moderného vozidla dnes vyžaduje vysokú technickú gramotnosť v oblasti šifrovacích a autentifikačných protokolov.
Na prípravu by firmy mali zvážiť skúšobnú verziu pokročilých diagnostických platforiem, ktoré ponúkajú legálny a autentifikovaný prístup k bránam vozidla. Dôraz sa presúva od obchádzania bezpečnosti k práci v rámci zavedeného bezpečnostného rámca výrobcu, kde je to možné. Keď sa open-source ECU stanú štandardom, schopnosť orientovať sa v týchto vrstvách kybernetickej bezpečnosti odlíši špičkové inžinierske firmy od základných dielní typu „remap“.
Často kladené otázky
Aký bol hlavný cieľ memoranda VicOne a VinCSS?
Memorandum malo poskytovať komplexné automatizované služby kybernetickej bezpečnosti pre inteligentné vozidlá, osobitne zamerané na zraniteľnosti vlastné architektúram open-source ECU a na zabezpečenie súladu s normami ISO 21434.
Ako ovplyvňujú open-source ECU tuning?
Hoci open-source naznačuje transparentnosť, v automobilovom kontexte sa často spája s pokročilým šifrovaním a protokolmi Secure Boot. Tieto opatrenia sťažujú nezávislým tunerom úpravu softvéru bez spustenia bezpečnostných upozornení alebo bez toho, aby modul zostal nefunkčný.
Čo je ISO 21434?
ISO 21434 je norma kybernetickej bezpečnosti pre automobilový priemysel, ktorá stanovuje požiadavky na riadenie rizík kybernetickej bezpečnosti počas celej životnosti vozidla, od návrhu až po vyradenie z prevádzky.
Zabráni toto partnerstvo všetkému remapovaniu ECU?
Remapovaniu nezabráni už svojím zámerom, ale výrazne zvyšuje technickú náročnosť. Uzatváraním bežných softvérových zraniteľností a zavádzaním detekcie v reálnom čase robí neoprávnený prístup oveľa viditeľnejším pre interné bezpečnostné systémy vozidla.
Môžu aktualizácie OTA odstrániť môj tuning?
Áno. Ak bezpečnostné služby poskytované partnermi, ako je VicOne, zistia nevyhovujúcu verziu softvéru alebo porušený digitálny podpis, môže sa nasadiť aktualizácia OTA (over-the-air), ktorá obnoví ECU do stavu podpísaného výrobcom.