טכנולוגיה
מזכר ההבנות של VicOne ו-VinCSS (2023) על אבטחת ECU בקוד פתוח
VicOne ו-VinCSS חתמו על מזכר הבנות באוקטובר 2023 לחיזוק יחידות ECU בקוד פתוח, מהלך שמשפיע על האופן שבו כווננים עצמאיים מתמודדים עם אבטחת הרכב ו-ISO 21434.
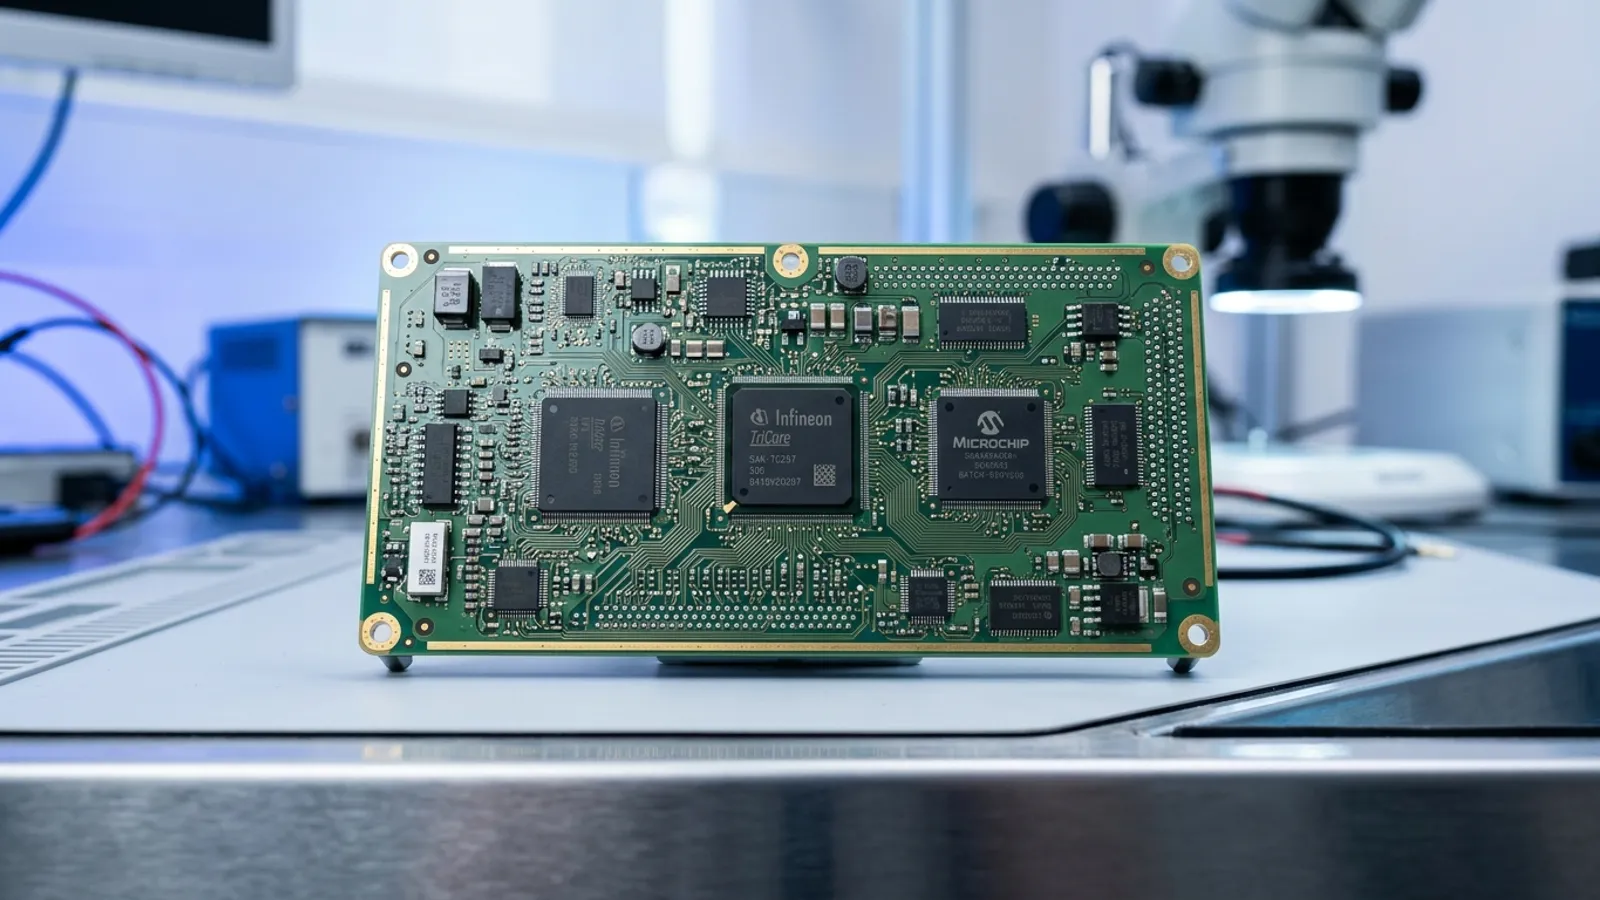
VicOne ו-VinCSS חתמו על מזכר הבנות באוקטובר 2023 לחיזוק יחידות ECU בקוד פתוח, מהלך שמשפיע על האופן שבו כווננים עצמאיים מתמודדים עם אבטחת הרכב ו-ISO 21434.
נוף האלקטרוניקה לרכב עובר שינוי מבני, שכן יצרנים מאמצים יותר ויותר ארכיטקטורות קוד פתוח ליחידות בקרה אלקטרוניות (ECU). המעבר הזה, אף שהוא מאיץ חדשנות, מביא פגיעויות אבטחה מורכבות שנבדלות במידה רבה ממערכות קנייניות מדור קודם. באוקטובר 2023 חתמו VicOne, חברה בת של Trend Micro, ו-VinCSS על מזכר הבנות לבסס בקנה מידה תעשייתי את ההגנה על מסגרות הקוד הפתוח האלה ברכבים חכמים (Business Wire, 4 באוקטובר 2023). למגזר הכוונון העצמאי, מזכר ההבנות של 2023 סימן תקופה שבה ציות לסייבר־אבטחה אינו עוד עניין של היצרנים בלבד, אלא מחסום יסודי לשינוי בשוק המשני.
עליית ארכיטקטורת הקוד הפתוח ביחידות ECU מודרניות
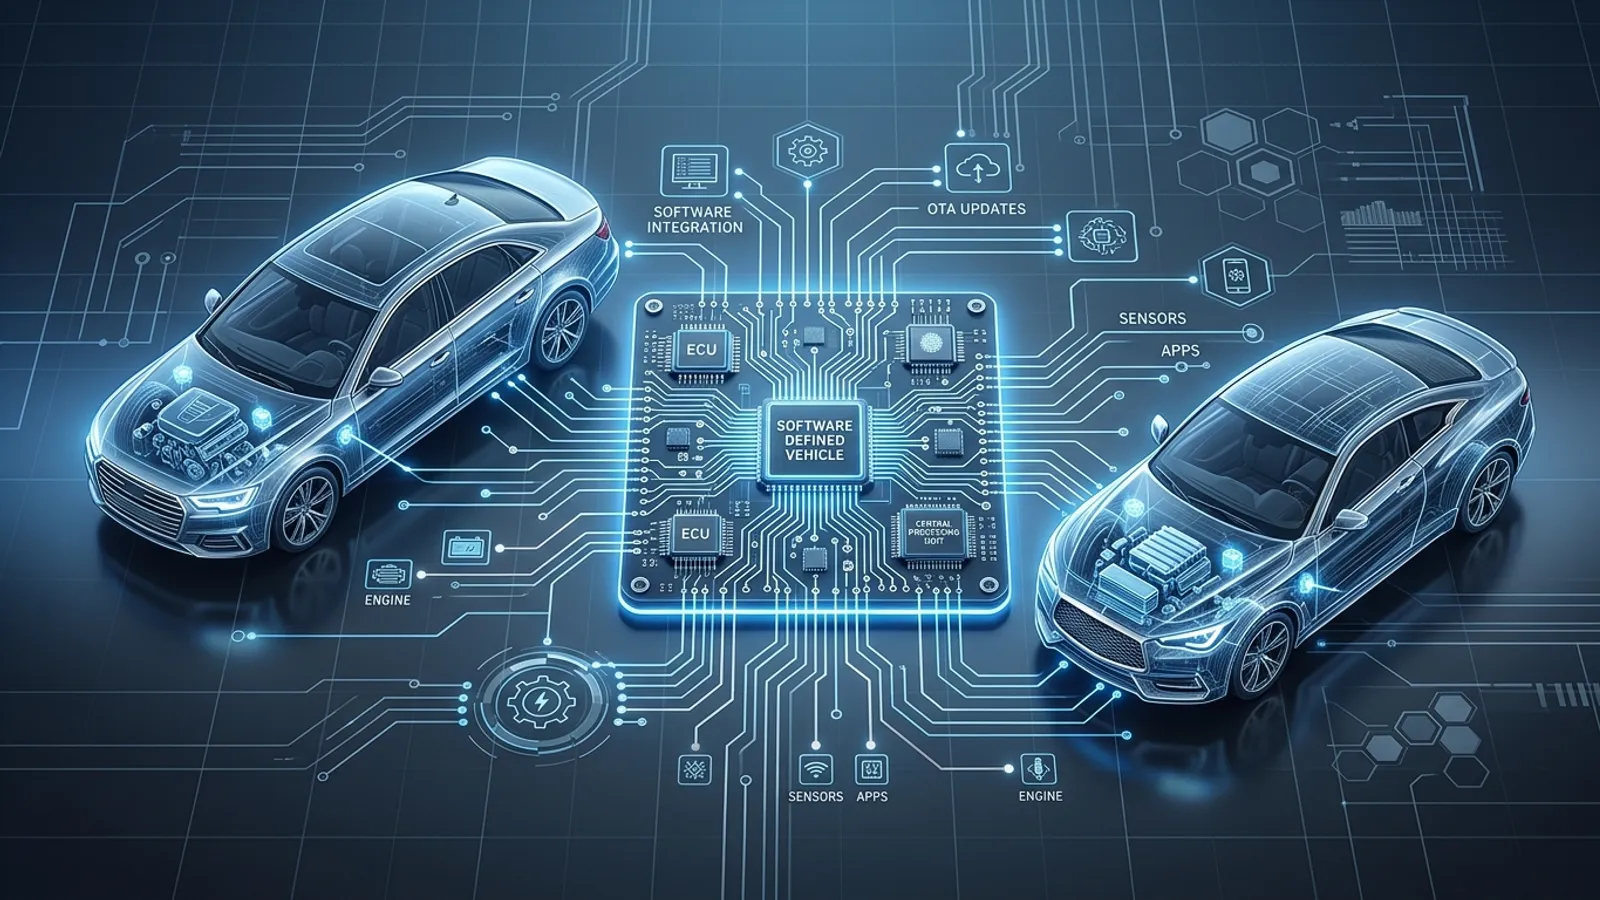
בעבר, תוכנת ECU הייתה סוד שנשמר בקפדנות, שנבנה על בסיסי קוד קנייניים שהעניקו מידה מסוימת של אבטחה באמצעות עמימות. עם זאת, המעבר לרכבים מוגדרי תוכנה (SDV) חייב שימוש ברכיבי קוד פתוח כדי לנהל את נפח הנתונים העצום ודרישות הקישוריות. יחידות ECU בקוד פתוח מאפשרות מחזורי פיתוח מהירים יותר ושילוב טוב יותר עם שירותי ענן, אבל הן גם חושפות את הרכב למגוון רחב יותר של פגיעויות ידועות (CVE).
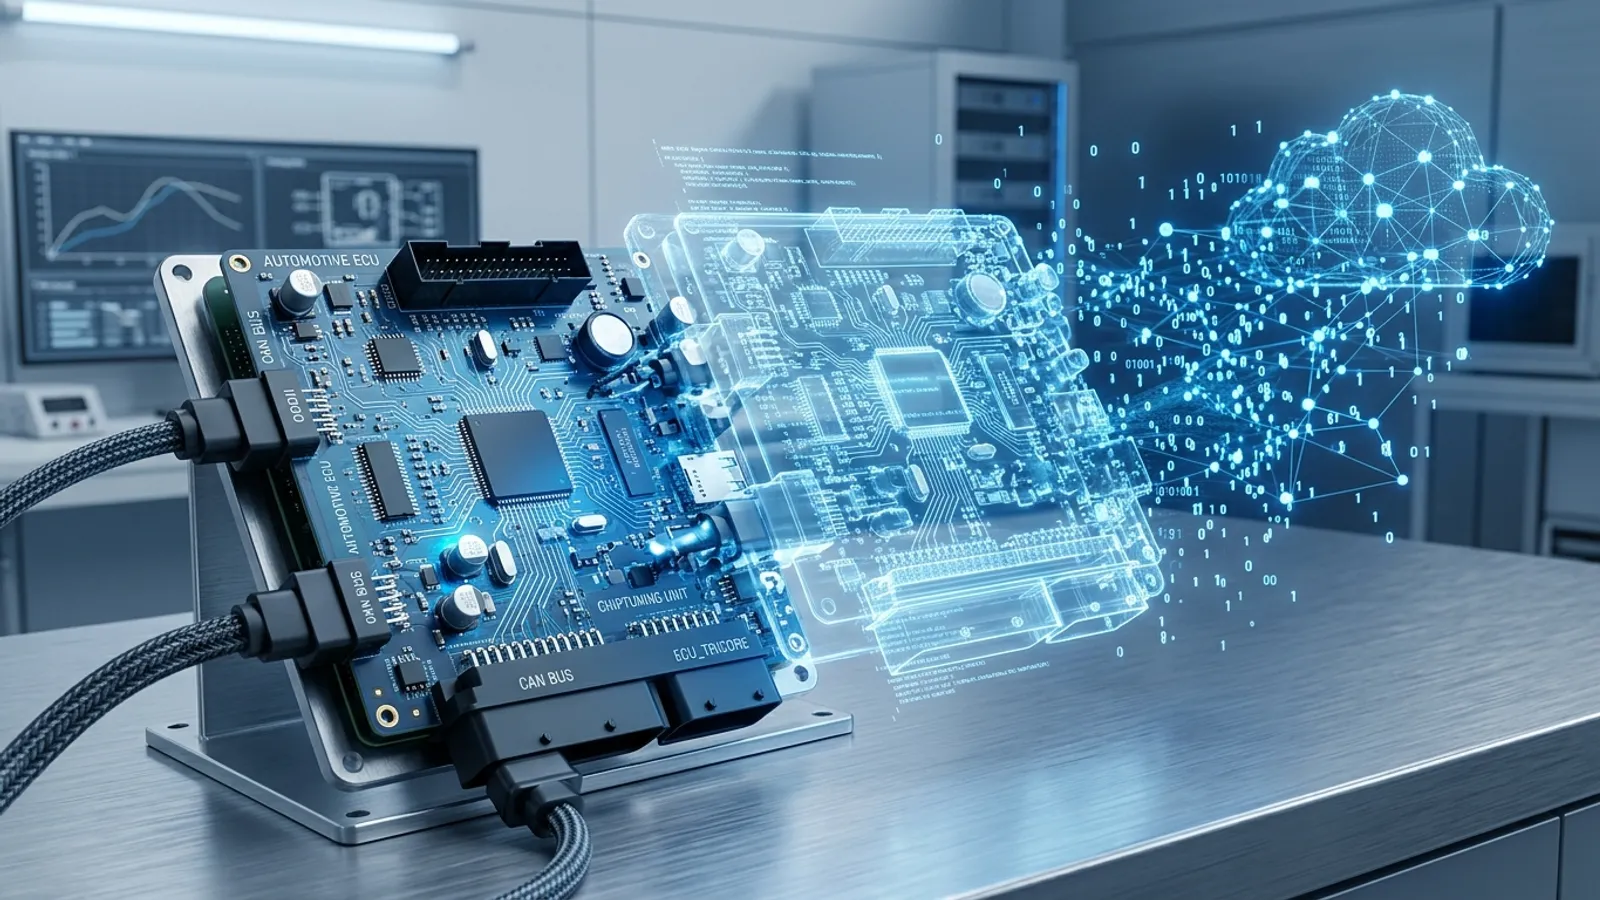
מזכר ההבנות בין VicOne ל-VinCSS התמקד במתן שירותי סייבר־אבטחה אוטומטיים המותאמים לסביבות האלה. על ידי שילוב כלי הסריקה xZETA ו-SBOM של VicOne עם שירותי האבטחה של VinCSS, המזכר נועד לזהות חולשות בשרשרת האספקה לפני שרכב מגיע בכלל לחדר התצוגה. ההקשחה היזומה הזו של יחידות ECU בקוד פתוח הופכת את דרכי הכניסה הסטנדרטיות שבהן משתמשים מקצוענים רבים בשוק המשני, כמו ניצול באגים תוכנתיים ידועים כדי לקבל גישה ל-bootloader, לקשות יותר ויותר.
ציות ל-ISO 21434 והמוסך העצמאי
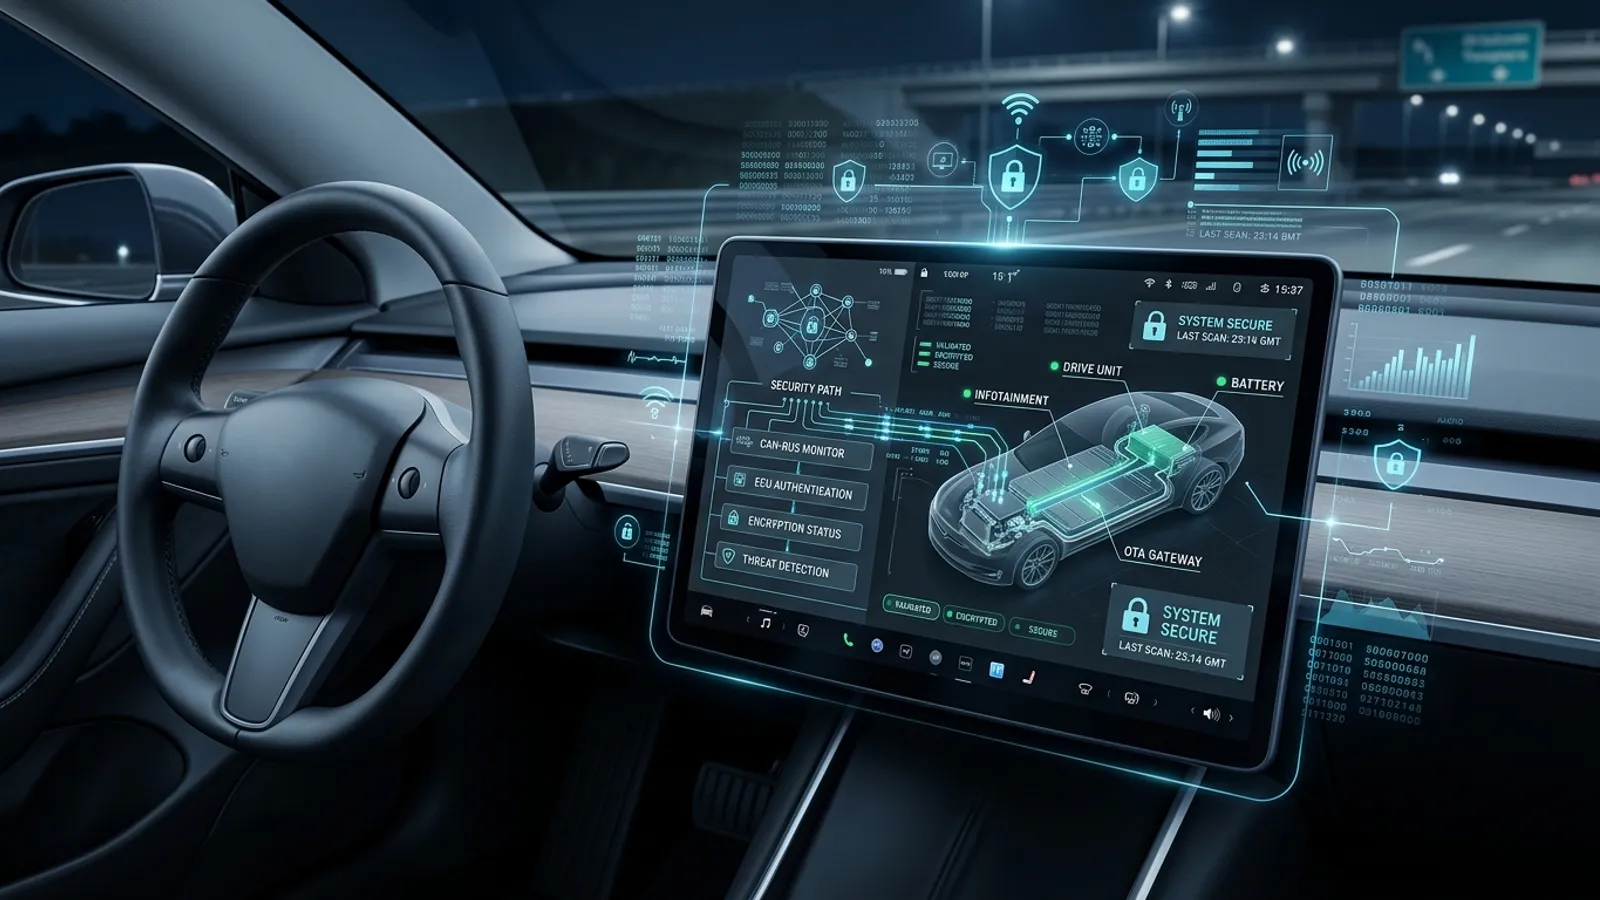
במרכז השותפות הזו עומדת אכיפת ISO 21434, התקן הבינלאומי להנדסת סייבר־אבטחה לרכב. תקן זה מחייב יצרנים להוכיח שסייבר־אבטחה משולבת בכל שלב של מחזור החיים של הרכב. עבור מוסכים עצמאיים ובתי כוונון, ההשלכות העקיפות של ISO 21434 עמוקות. כאשר OEM משתמשים בשירותים כמו אלה של VicOne ו-VinCSS כדי לאבטח את יחידות ה-ECU בקוד הפתוח שלהם, הם למעשה יוצרים “שרשרת אמון מאומתת”.
כל שינוי בתוכנת ה-ECU שאינו חתום דיגיטלית על ידי היצרן או על ידי שותף מורשה ישבור את השרשרת הזו. בהקשר של יחידות ECU בקוד פתוח, זה כולל לעתים קרובות מנגנוני Secure Boot ומודולי אבטחת חומרה (HSM) שתוכנתו לדחות כל בינארי לא חתום. מאחר שהמגזר העצמאי מבקש להישאר בר־קיימא, הבנת התכונות של כלי אבחון מודרניים שיכולים להתממשק עם המערכות המאובטחות האלה היא קריטית לשמירה על יעילות תפעולית.
מחסומים טכניים: חתימה בינארית וזיהוי חדירות
היישום הטכני של השותפות של VicOne ו-VinCSS כולל יותר מחומת אש בלבד. הוא כולל ניתוח בינארי מעמיק ומערכות זיהוי חדירות (IDS) בזמן אמת. כאשר איש מקצוע בכוונון מנסה לבצע remap ל-ECU, ה-IDS עשוי לסמן את השינוי הבלתי צפוי בזרימת הנתונים כהתקפת סייבר. מאחר שיחידות ECU בקוד פתוח מטפלות לעתים קרובות בפונקציות קריטיות ברכבים חכמים, כמו ADAS או תקשורת V2X, פרוטוקולי האבטחה אגרסיביים באופן משמעותי מאלה שנמצאו במודולים מדור קודם שעסקו בהנעה בלבד.
כווננים צריכים כעת לקחת בחשבון:
- תיקון אוטומטי לפגיעויות: עדכוני אבטחה שמגיעים באוויר (OTA) יכולים לבטל מיד שינויים לביצועים.
- אמון שמושרש בחומרה: החומרה עצמה מאמתת את שלמות התוכנה, ומה שמסבך משמעותית החלפת שבבים פיזית או כוונון על ספסל העבודה.
- ערפול בינארי: גם בסביבות קוד פתוח, היישום הספציפי של הקוד עשוי להיות מעורפל כדי למנוע הנדסה לאחור על ידי גורמים לא מורשים.
התאמה אסטרטגית למגזר הביצועים
מזכר ההבנות של 2023 בין VicOne ל-VinCSS היה אינדיקציה מוקדמת לכך שתעשיית הרכב נעה מהתגוננות תגובתית לגישה של מחזור חיים מלא. עבור העסק העצמאי של כוונון, המשמעות היא סוף שיטות “ניסוי וטעייה”. ניצול הפוטנציאל של רכב מודרני דורש כעת רמה גבוהה של אוריינות טכנית בנוגע לפרוטוקולי הצפנה ואימות.
כדי להתכונן, עסקים צריכים לשקול ניסיון בפלטפורמות אבחון מתקדמות, שמציעות גישה חוקית ומאומתת לשערי הרכב. המיקוד עובר מעקיפת האבטחה לעבודה במסגרת האבטחה שהוקמה על ידי היצרן, ככל האפשר. ככל שיחידות ECU בקוד פתוח הופכות לסטנדרט, היכולת לנווט בשכבות הסייבר־אבטחה האלה תבדיל בין חברות הנדסה מתקדמות לבין מוסכי “remap” בסיסיים.
שאלות נפוצות
מהי המטרה העיקרית של מזכר ההבנות של VicOne ו-VinCSS?
מזכר ההבנות נועד לספק שירותי סייבר־אבטחה מקיפים ואוטומטיים לרכבים חכמים, תוך התמקדות מיוחדת בפגיעויות המובנות בארכיטקטורות ECU בקוד פתוח, ובהבטחת ציות לתקני ISO 21434.
כיצד יחידות ECU בקוד פתוח משפיעות על הכוונון?
אף שקוד פתוח מרמז על שקיפות, בהקשר של רכב הוא מלווה לרוב בהצפנה ברמה גבוהה ובפרוטוקולי Secure Boot. אמצעים אלה הופכים לקשה יותר לכווננים עצמאיים לשנות תוכנה בלי להפעיל התראות אבטחה או להפוך את המודול ללא שמיש.
מהו ISO 21434?
ISO 21434 הוא תקן סייבר־אבטחה לתעשיית הרכב, שמפרט דרישות לניהול סיכוני סייבר־אבטחה לאורך חיי הרכב, מהתכנון ועד לפירוק משירות.
האם השותפות הזו תמנע כל remap של ECU?
היא אינה מונעת remap מתוך תכנון, אך מגדילה משמעותית את הקושי הטכני. על ידי סגירת פגיעויות תוכנה נפוצות ויישום זיהוי בזמן אמת, היא הופכת גישה לא מורשית לגלויה הרבה יותר למערכות האבטחה הפנימיות של הרכב.
האם עדכוני OTA יכולים להסיר את הכוונון שלי?
כן. אם שירותי האבטחה שמספקים שותפים כמו VicOne מזהים גרסת תוכנה לא תואמת או חתימה דיגיטלית שבורה, ניתן לפרוס עדכון OTA כדי להחזיר את ה-ECU למצבו החתום של המפעל.