Tecnologia
Memorandum 2023 VicOne-VinCSS: sicurezza ECU open source
A ottobre 2023 VicOne e VinCSS hanno firmato un memorandum per rafforzare le ECU open source, con effetti su sicurezza del veicolo e ISO 21434 per i tuner indipendenti.

A ottobre 2023 VicOne e VinCSS hanno firmato un memorandum per rafforzare le ECU open source, con effetti su sicurezza del veicolo e ISO 21434 per i tuner indipendenti.
Il panorama dell’elettronica automobilistica sta attraversando un cambiamento strutturale, poiché i costruttori adottano sempre più architetture open source per le centraline elettroniche (ECU). Questa transizione, pur accelerando l’innovazione, introduce vulnerabilità di sicurezza complesse che differiscono in modo significativo dai sistemi proprietari tradizionali. Nell’ottobre 2023 VicOne, controllata di Trend Micro, e VinCSS hanno firmato un memorandum d’intesa per proteggere su scala industriale questi framework open source nei veicoli intelligenti (Business Wire, 4 ottobre 2023). Per il settore indipendente del tuning, il memorandum del 2023 indicava un periodo in cui la conformità in materia di cybersicurezza non è più una questione riservata agli OEM, ma una barriera fondamentale per le modifiche sul mercato aftermarket.
L’ascesa dell’architettura open source nelle ECU moderne
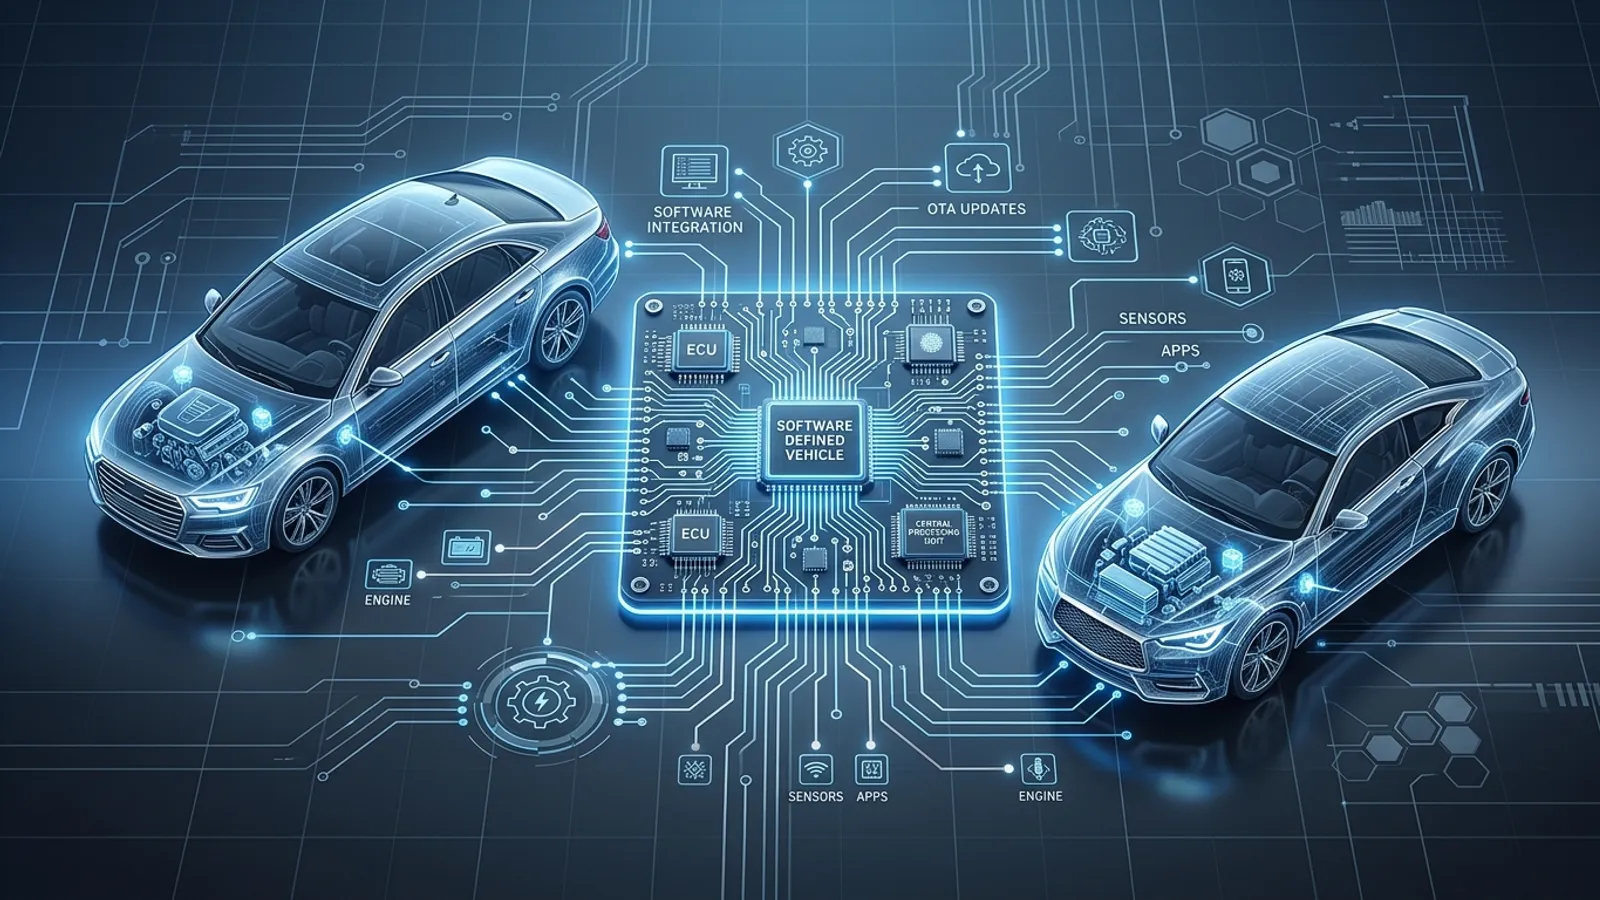
Storicamente il software delle ECU era un segreto custodito con cura, costruito su codebase proprietarie che offrivano un certo grado di sicurezza per oscurità. Tuttavia, il passaggio verso i veicoli definiti dal software (SDV) ha reso necessario l’uso di componenti open source per gestire l’enorme volume di dati e i requisiti di connettività. Queste ECU open source consentono cicli di sviluppo più rapidi e una migliore integrazione con i servizi cloud, ma espongono anche il veicolo a una gamma più ampia di vulnerabilità note (CVE).
Il memorandum tra VicOne e VinCSS si concentrava sulla fornitura di servizi di cybersicurezza automatizzati su misura per questi ambienti. Combinando lo strumento di scansione e gestione SBOM xZETA di VicOne con i servizi di sicurezza di VinCSS, il memorandum mirava a individuare le debolezze nella catena di fornitura prima che un veicolo arrivi in concessionaria. Questo irrobustimento proattivo delle ECU open source rende più difficili i metodi di accesso comunemente usati dai professionisti dell’aftermarket, come lo sfruttamento di bug software noti per ottenere l’accesso al bootloader.
Conformità alla ISO 21434 e l’officina indipendente
Al centro di questa collaborazione c’è l’applicazione della ISO 21434, lo standard internazionale per l’ingegneria della cybersicurezza automobilistica. Lo standard richiede ai costruttori di dimostrare che la cybersicurezza è integrata in ogni fase del ciclo di vita del veicolo. Per le officine indipendenti e le aziende di tuning, gli effetti a valle della ISO 21434 sono profondi. Quando gli OEM utilizzano servizi come quelli di VicOne e VinCSS per proteggere le proprie ECU open source, stanno di fatto creando una «catena di fiducia verificata».
Qualsiasi modifica al software della ECU non firmata digitalmente dal costruttore o da un partner autorizzato interromperà questa catena. Nel contesto delle ECU open source, ciò riguarda spesso i meccanismi di Secure Boot e gli Hardware Security Module (HSM) programmati per rifiutare qualsiasi binario non firmato. Man mano che il settore indipendente cerca di restare sostenibile, comprendere le funzionalità degli strumenti diagnostici moderni in grado di interfacciarsi con questi sistemi protetti è fondamentale per mantenere l’efficienza operativa.
Barriere tecniche: firma dei binari e rilevamento delle intrusioni
L’implementazione tecnica della collaborazione tra VicOne e VinCSS comprende molto più di un firewall. Include analisi approfondite dei binari e sistemi di rilevamento delle intrusioni (IDS) in tempo reale. Quando un professionista del tuning tenta di rimappare una ECU, l’IDS può segnalare la modifica inattesa del flusso di dati come un attacco informatico. Poiché le ECU open source gestiscono spesso funzioni critiche nei veicoli intelligenti, come gli ADAS (sistemi avanzati di assistenza alla guida) o le comunicazioni V2X, i protocolli di sicurezza sono molto più aggressivi di quelli presenti nei moduli più datati dedicati solo al powertrain.
I tuner devono ora tenere conto di:
- Patch automatiche delle vulnerabilità: gli aggiornamenti di sicurezza distribuiti over-the-air (OTA) possono annullare all’istante le modifiche prestazionali.
- Fiducia radicata nell’hardware: è l’hardware stesso a verificare l’integrità del software, rendendo molto più complesso il cambio fisico dei chip o il tuning su banco.
- Offuscamento dei binari: anche negli ambienti open source, l’implementazione specifica del codice può essere offuscata per impedire il reverse engineering da parte di soggetti non autorizzati.
Adattamento strategico per il settore prestazionale
Il memorandum del 2023 tra VicOne e VinCSS è stato un primo segnale che il settore automobilistico si sta allontanando da un approccio reattivo alla sicurezza per andare verso un approccio di ciclo di vita completo. Per l’impresa di tuning indipendente, questo significa la fine dei metodi «per tentativi ed errori». Accedere al potenziale di un veicolo moderno richiede oggi un alto livello di competenza tecnica sui protocolli di cifratura e autenticazione.
Per prepararsi, le imprese dovrebbero valutare una prova di piattaforme diagnostiche avanzate che offrano accesso legale e autenticato ai gateway dei veicoli. Il focus si sta spostando dall’aggirare la sicurezza al lavorare all’interno del quadro di sicurezza stabilito dal costruttore, ove possibile. Man mano che le ECU open source diventeranno lo standard, la capacità di navigare questi livelli di cybersicurezza distinguerà le aziende di ingegneria di fascia alta dalle officine di semplice «remap».
Domande frequenti
Qual era l’obiettivo principale del memorandum tra VicOne e VinCSS?
Il memorandum mirava a fornire servizi di cybersicurezza completi e automatizzati per i veicoli intelligenti, con particolare attenzione alle vulnerabilità intrinseche delle architetture ECU open source e alla conformità agli standard ISO 21434.
In che modo le ECU open source influiscono sul tuning?
Sebbene l’open source suggerisca trasparenza, in ambito automobilistico è spesso abbinato a cifratura di alto livello e protocolli Secure Boot. Queste misure rendono più difficile per i tuner indipendenti modificare il software senza far scattare allarmi di sicurezza o mettere fuori uso il modulo.
Che cos’è la ISO 21434?
La ISO 21434 è uno standard di cybersicurezza per il settore automobilistico che definisce i requisiti per la gestione del rischio di cybersicurezza lungo tutta la vita del veicolo, dalla progettazione alla dismissione.
Questa collaborazione impedirà ogni rimappatura delle ECU?
Non la impedisce per sua natura, ma ne aumenta in modo significativo la difficoltà tecnica. Chiudendo le vulnerabilità software più comuni e implementando il rilevamento in tempo reale, rende l’accesso non autorizzato molto più visibile ai sistemi di sicurezza interni del veicolo.
Gli aggiornamenti OTA possono cancellare la mia mappatura?
Sì. Se i servizi di sicurezza forniti da partner come VicOne rilevano una versione software non conforme o una firma digitale non valida, può essere distribuito un aggiornamento OTA (over-the-air) per riportare la ECU allo stato firmato di fabbrica.