Teknologji
Memorandumi VicOne/VinCSS 2023: siguria e ECU me burim të hapur
VicOne dhe VinCSS nënshkruan MOU në tetor 2023 për të forcuar ECU-të me burim të hapur, që prek trajtimin e sigurisë nga tunerët e pavarur dhe ISO 21434.
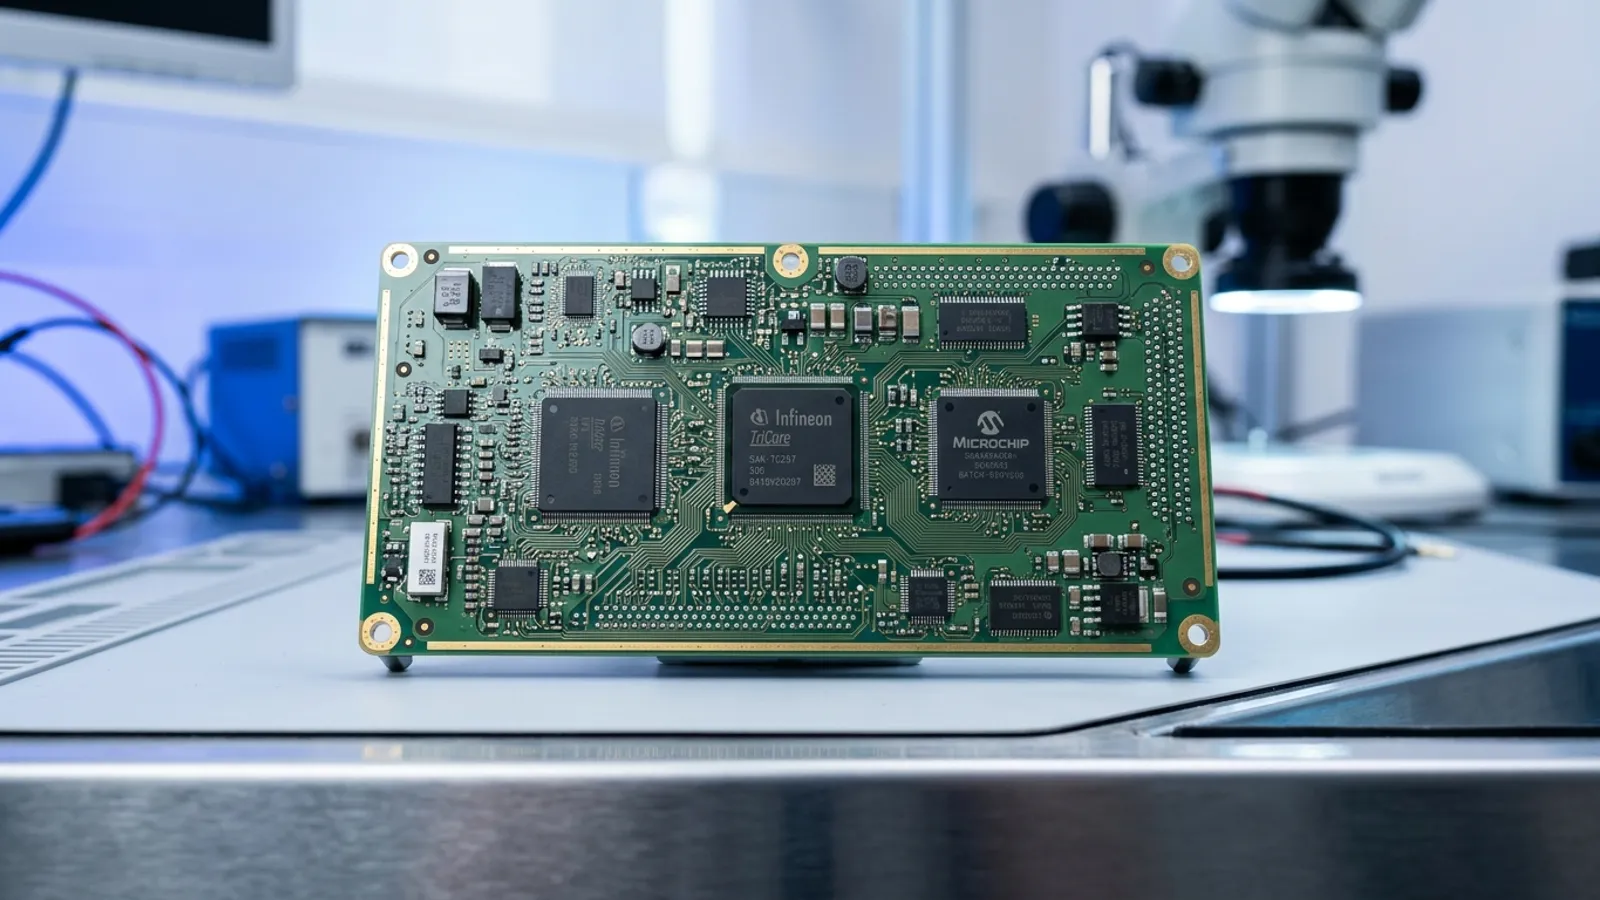
VicOne dhe VinCSS nënshkruan MOU në tetor 2023 për të forcuar ECU-të me burim të hapur, që prek trajtimin e sigurisë nga tunerët e pavarur dhe ISO 21434.
Peizazhi i elektronikës së automjeteve po kalon një ndryshim strukturor, ndërsa prodhuesit përvetësojnë gjithnjë e më shumë arkitektura me burim të hapur për njësitë elektronike të kontrollit (ECU). Ky tranzicion, ndonëse e përshpejton inovacionin, sjell dobësi komplekse sigurie që ndryshojnë ndjeshëm nga sistemet e trashëguara pronësore. Në tetor 2023, VicOne, një filial i Trend Micro, dhe VinCSS nënshkruan një memorandum mirëkuptimi (MOU) për të industrializuar mbrojtjen e këtyre kornizave me burim të hapur në automjetet e zgjuara (Business Wire, 4 tetor 2023). Për sektorin e pavarur të tuning-ut, MOU i vitit 2023 tregoi një periudhë ku pajtueshmëria me sigurinë kibernetike nuk është më shqetësim vetëm i OEM-it, por një pengesë themelore për modifikimin e tregut të pasvendosur.
Ngritja e arkitekturës me burim të hapur në ECU-të moderne
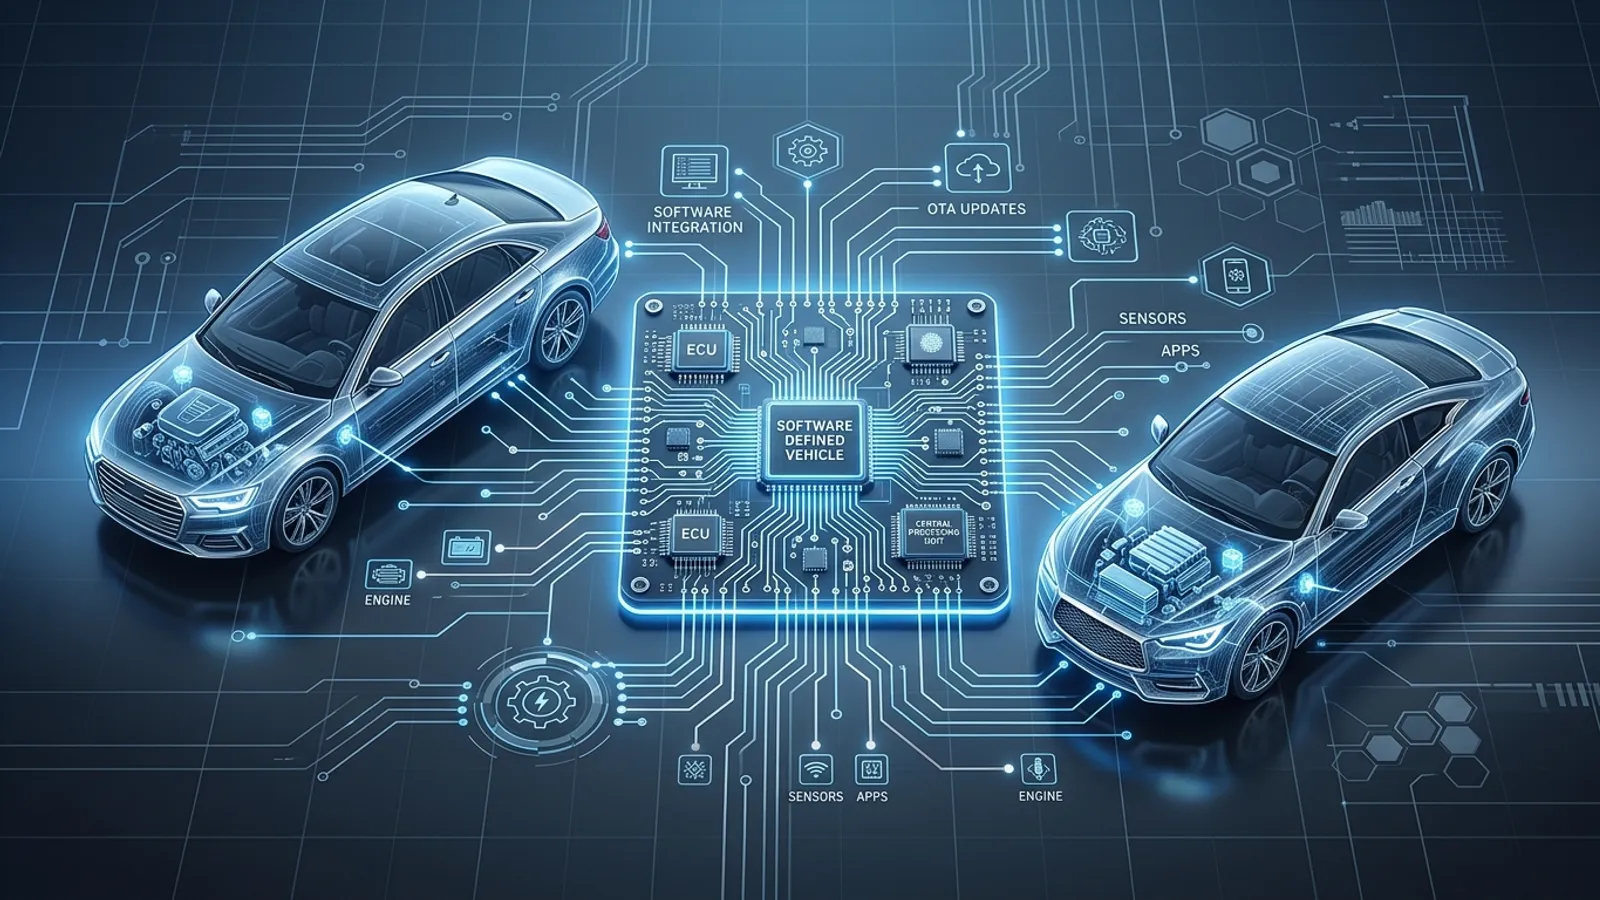
Historikisht, softueri i ECU ishte një sekret i ruajtur me kujdes, i ndërtuar mbi baza kodi pronësore që ofronin një masë sigurie përmes errësirës. Megjithatë, lëvizja drejt Automjeteve të Përcaktuara nga Softueri (SDV) ka bërë të domosdoshme përdorimin e komponentëve me burim të hapur për të menaxhuar vëllimin e madh të të dhënave dhe kërkesat e lidhshmërisë. Këto ECU me burim të hapur lejojnë cikle zhvillimi më të shpejta dhe integrim më të mirë me shërbimet cloud, por ato e ekspozojnë gjithashtu automjetin ndaj një game më të gjerë dobësish të njohura (CVE).
MOU mes VicOne dhe VinCSS u fokusua në ofrimin e shërbimeve automatike të sigurisë kibernetike të përshtatura për këto mjedise. Duke kombinuar mjetin e skanimit xZETA dhe të menaxhimit SBOM të VicOne me shërbimet e sigurisë të VinCSS, MOU synonte të identifikonte dobësitë në zinxhirin e furnizimit, para se një automjet të arrijë ndonjëherë në sallën e ekspozimit. Ky forcim proaktiv i ECU-ve me burim të hapur e bën gjithnjë e më të vështirë metodën standarde të hyrjes që përdorin shumë profesionistë të tregut të pasvendosur—si shfrytëzimi i gabimeve të njohura të softuerit për të fituar qasje në bootloader.
Pajtueshmëria me ISO 21434 dhe servisi i pavarur
Në qendër të këtij partneriteti është zbatimi i ISO 21434, standardit ndërkombëtar për inxhinierinë e sigurisë kibernetike të automobilave. Ky standard i kërkon prodhuesit të demonstrojnë se siguria kibernetike është integruar në çdo fazë të ciklit jetësor të automjetit. Për servisët e pavarur dhe kompanitë e tuning-ut, efektet në vijim të ISO 21434 janë të thella. Kur OEM-et përdorin shërbime si ato të ofruara nga VicOne dhe VinCSS për të siguruar ECU-të e tyre me burim të hapur, ato në thelb krijojnë një „zinxhir besimi të verifikuar“.
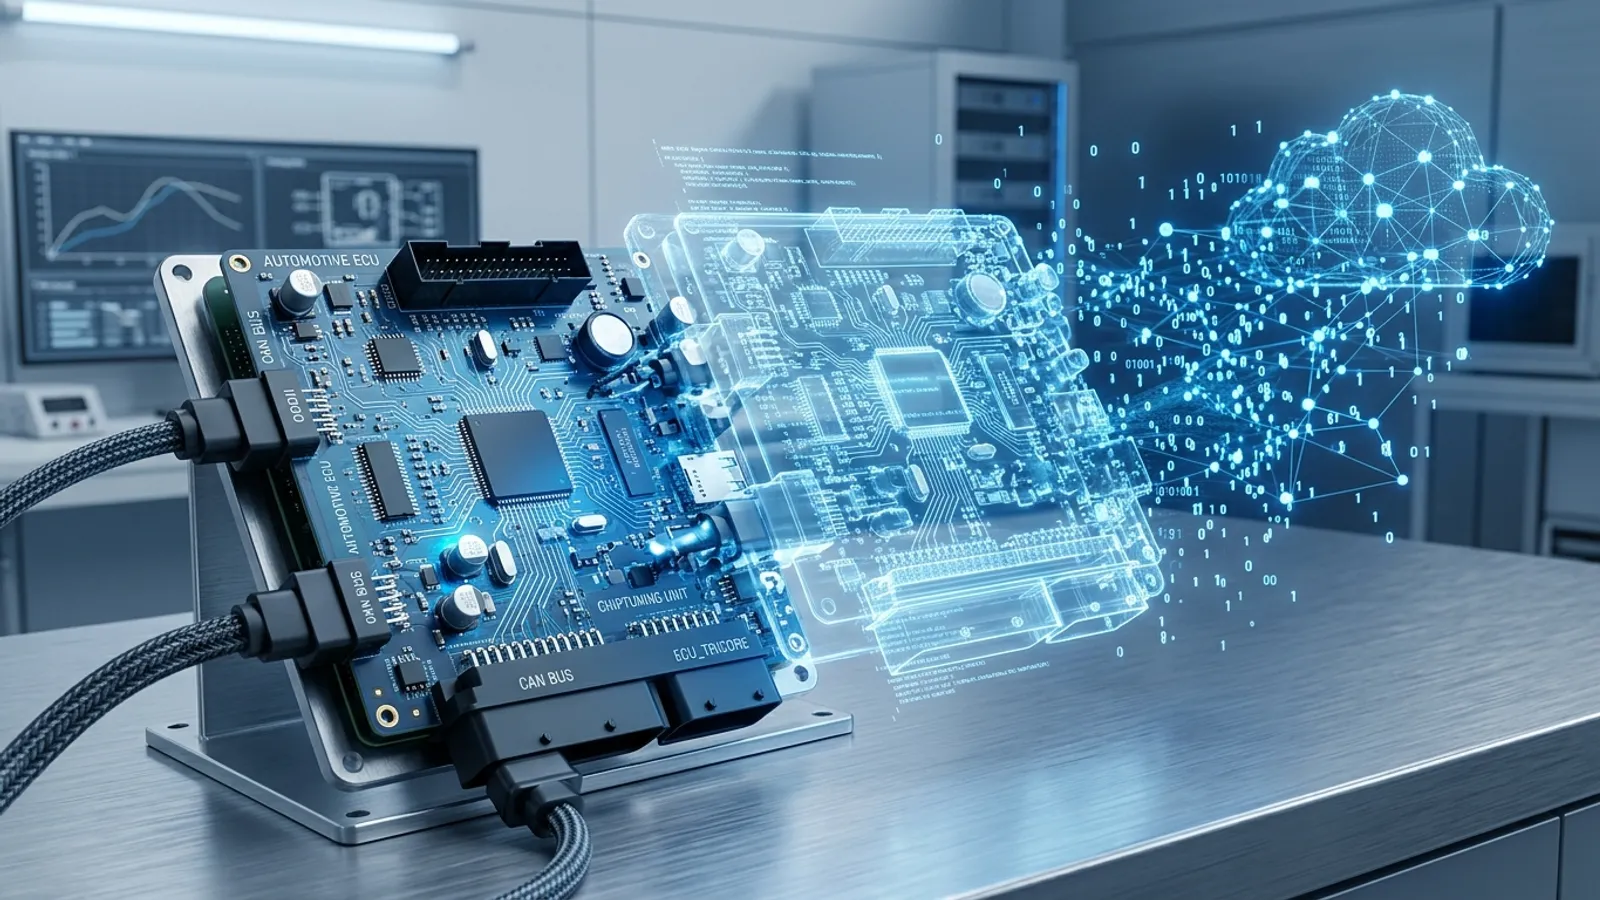
Çdo modifikim i softuerit të ECU që nuk është nënshkruar dixhitalisht nga prodhuesi ose nga një partner i autorizuar do ta thyejë këtë zinxhir. Në kontekstin e ECU-ve me burim të hapur, kjo shpesh përfshin mekanizmat Secure Boot dhe Modulet e Sigurisë Harduerike (HSM), që janë programuar të refuzojnë çdo binar të pa nënshkruar. Ndërsa sektori i pavarur synon të mbetet i qëndrueshëm, kuptimi i veçorive të mjeteve moderne diagnostike që mund të ndërveprojnë me këto sisteme të sigurta është kritik për ruajtjen e efikasitetit operacional.
Pengesat teknike: nënshkrimi i binarëve dhe zbulimi i ndërhyrjeve
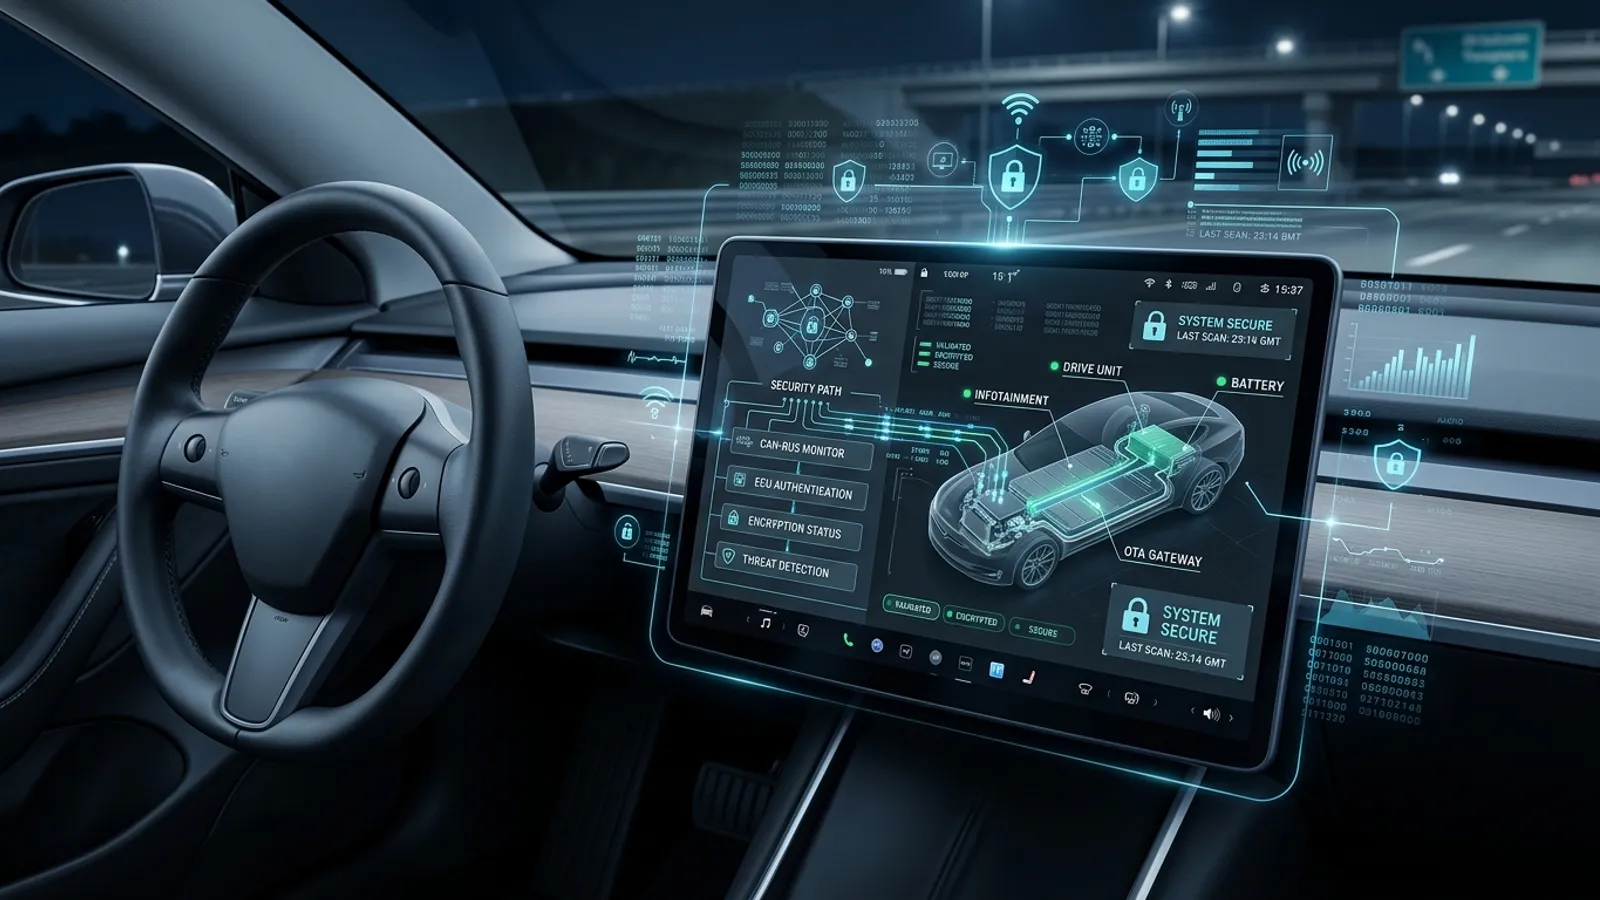
Implementimi teknik i partneritetit VicOne dhe VinCSS përfshin më shumë se një firewall. Ai përfshin analizë të thellë binare dhe sisteme të zbulimit të ndërhyrjeve (IDS) në kohë reale. Kur një profesionist tuning-u përpiqet të remapojë një ECU, IDS mund ta shënojë ndryshimin e papritur të rrjedhës së të dhënave si sulm kibernetik. Meqenëse ECU-të me burim të hapur shpesh trajtojnë funksione kritike në automjetet e zgjuara, si ADAS (Sistemet e Avancuara të Asistencës së Shoferit) ose komunikimi V2X, protokollet e sigurisë janë dukshëm më agresive se ato që gjenden në modulet e vjetra që kontrollojnë vetëm grupin motor-transmision.
Tunerët duhet tani të kenë parasysh:
- Patching automatik i dobësive: Përditësimet e sigurisë të dërguara përmes ajrit (OTA) mund të kthejnë menjëherë mbrapsht modifikimet e performancës.
- Besim i rrënjosur në harduer: Vetë harduerit verifikon integritetin e softuerit, duke e bërë zëvendësimin fizik të çipit ose tuning-un në stol shumë më të ndërlikuar.
- Errësimi i binarëve: Edhe në mjedise me burim të hapur, zbatimi specifik i kodit mund të errësohet për të parandaluar inxhinierinë e kundërt nga palët e paautorizuara.
Përshtatja strategjike për sektorin e performancës
MOU i vitit 2023 mes VicOne dhe VinCSS ishte një tregues i hershëm se industria automobilistike po largohet nga siguria reaktive drejt një qasjeje për gjithë ciklin jetësor. Për biznesin e pavarur të tuning-ut, kjo do të thotë fundi i metodave të „provës dhe gabimit“. Të arrish potencialin e një automjeti modern kërkon tani një nivel të lartë njohurie teknike për protokollet e enkriptimit dhe autentikimit.
Për t’u përgatitur, bizneset duhet të shqyrtojnë një provë të platformave të avancuara diagnostike, që ofrojnë qasje ligjore dhe të autentikuar te portat e automjetit. Fokusi po zhvendoset nga anashkalimi i sigurisë drejt punës brenda kornizës së vendosur të sigurisë së prodhuesit, kur kjo është e mundur. Ndërsa ECU-të me burim të hapur bëhen standard, aftësia për të lundruar nëpër këto shtresa të sigurisë kibernetike do t’i dallojë firmat inxhinierike të nivelit të lartë nga servisët e thjeshtë të „remap“-it.
Pyetje të shpeshta
Cili ishte qëllimi kryesor i MOU mes VicOne dhe VinCSS?
MOU synonte të ofronte shërbime gjithëpërfshirëse dhe automatike të sigurisë kibernetike për automjetet e zgjuara, duke u përqendruar posaçërisht te dobësitë e natyrshme në arkitekturat ECU me burim të hapur dhe te sigurimi i pajtueshmërisë me standardet ISO 21434.
Si ndikojnë ECU-të me burim të hapur te tuning-u?
Ndonëse burimi i hapur sugjeron transparencë, në kontekstin e automobilave ai shpesh shoqërohet me enkriptim të nivelit të lartë dhe protokolle Secure Boot. Këto masa e bëjnë më të vështirë për tunerët e pavarur modifikimin e softuerit pa shkaktuar alarme sigurie ose pa e bërë modulin të pa përdorshëm (brick).
Çfarë është ISO 21434?
ISO 21434 është një standard i sigurisë kibernetike për industrinë automobilistike, që përcakton kërkesat për menaxhimin e rrezikut të sigurisë kibernetike gjatë gjithë jetës së automjetit, nga projektimi deri në çaktivizim.
A do ta parandalojë ky partneritet çdo remapim të ECU?
Nuk e parandalon remapimin me projektim, por rrit ndjeshëm vështirësinë teknike. Duke mbyllur dobësitë e zakonshme të softuerit dhe duke zbatuar zbulim në kohë reale, ai e bën qasjen e paautorizuar shumë më të dukshme për sistemet e brendshme të sigurisë së automjetit.
A mund t’i heqin përditësimet OTA tuning-un tim?
Po. Nëse shërbimet e sigurisë të ofruara nga partnerë si VicOne zbulojnë një version softuerik jo të pajtueshëm ose një nënshkrim dixhital të prishur, mund të vendoset një përditësim OTA (përmes ajrit), për ta kthyer ECU në gjendjen e nënshkruar nga fabrika.