Technologijos
2023 m. VicOne ir VinCSS MOU: atvirojo kodo ECU saugumas
VicOne ir VinCSS 2023 m. spalį pasirašė MOU atvirojo kodo ECU sustiprinimui; tai veikia, kaip nepriklausomi tuneriai tvarko transporto priemonių saugumą ir ISO 21434.

VicOne ir VinCSS 2023 m. spalį pasirašė MOU atvirojo kodo ECU sustiprinimui; tai veikia, kaip nepriklausomi tuneriai tvarko transporto priemonių saugumą ir ISO 21434.
Automobilių elektronikos sritis patiria struktūrinį pokytį, nes gamintojai vis dažniau naudoja atvirojo kodo architektūras elektroniniams valdymo blokams (ECU). Šis perėjimas, nors ir spartina inovacijas, kelia sudėtingas saugumo spragas, kurios skiriasi nuo senųjų nuosavybinių sistemų. 2023 m. spalio mėn. VicOne, Trend Micro dukterinė įmonė, ir VinCSS pasirašė MOU, kad pramoniniu mastu apsaugotų šias atvirojo kodo sistemas išmaniuosiuose automobiliuose (Business Wire, 2023 m. spalio 4 d.). Nepriklausomam tuningo sektoriui 2023 m. MOU rodė laikotarpį, kai kibernetinio saugumo atitiktis nebėra vien OEM rūpestis, bet tampa pagrindine kliūtimi pomontavimo modifikacijoms.
Atvirojo kodo architektūros iškilimas šiuolaikiniuose ECU
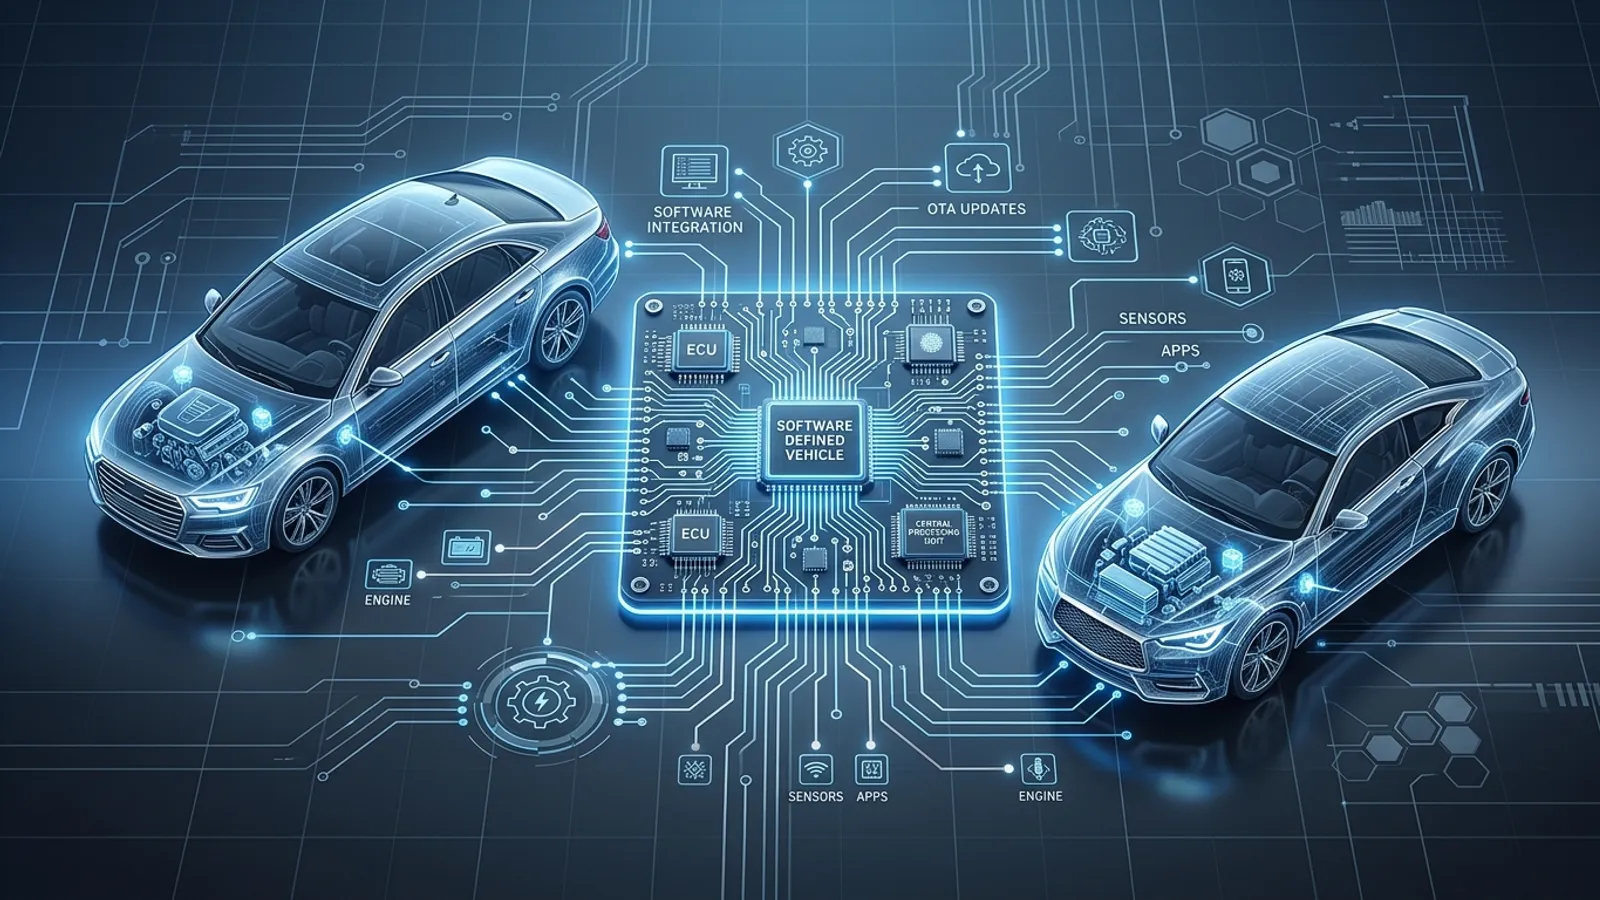
Istoriškai ECU programinė įranga buvo griežtai saugoma paslaptis, sukurta ant uždarų kodų bazių, kurios suteikė tam tikrą saugumą dėl neaiškumo. Tačiau judėjimas link programinės įrangos apibrėžiamų transporto priemonių (SDV) padarė būtinu naudoti atvirojo kodo komponentus, kad būtų valdomas didžiulis duomenų kiekis ir ryšio reikalavimai. Šie atvirojo kodo ECU leidžia greičiau kurti ir geriau integruotis su debesų paslaugomis, bet kartu atveria transporto priemonę platesniam žinomų pažeidžiamumų (CVE) spektrui.
VicOne ir VinCSS MOU buvo sutelktas į automatizuotų kibernetinio saugumo paslaugų, pritaikytų tokiai aplinkai, teikimą. Sujungdamas VicOne xZETA skenavimo ir SBOM valdymo įrankį su VinCSS saugumo paslaugomis, memorandumas siekė nustatyti silpnąsias vietas tiekimo grandinėje, kol transporto priemonė net nepasiekia salono. Šis proaktyvus atvirojo kodo ECU sustiprinimas daro standartinius įėjimo metodus, kuriuos naudoja daugelis pomontavimo specialistų – pavyzdžiui, žinomų programinės įrangos klaidų išnaudojimą, siekiant prieigos prie įkrovos įkėlėjo (bootloader), – vis sunkesniais.
ISO 21434 atitiktis ir nepriklausoma dirbtuvė
Šios partnerystės pagrindas – ISO 21434, tarptautinio automobilių kibernetinio saugumo inžinerijos standarto, įgyvendinimas. Šis standartas reikalauja, kad gamintojai įrodytų, jog kibernetinis saugumas integruotas į kiekvieną transporto priemonės gyvavimo ciklo etapą. Nepriklausomoms dirbtuvėms ir tuningo įmonėms ISO 21434 pasekmės yra didelės. Kai OEM naudoja tokias paslaugas, kaip VicOne ir VinCSS siūlomos, kad apsaugotų savo atvirojo kodo ECU, jie iš esmės kuria „patikrintą pasitikėjimo grandinę“.
Bet koks ECU programinės įrangos pakeitimas, kurio nepasirašė gamintojas ar įgaliotas partneris, nutrauks šią grandinę. Atvirojo kodo ECU kontekste tai dažnai apima saugaus paleidimo (Secure Boot) mechanizmus ir aparatinės saugos modulius (HSM), kurie užprogramuoti atmesti bet kokį nepasirašytą dvejetainį failą. Kadangi nepriklausomas sektorius siekia išlikti gyvybingas, suprasti šiuolaikinių diagnostikos įrankių, galinčių sąveikauti su šiomis apsaugotomis sistemomis, galimybes yra būtina veiklos efektyvumui išlaikyti.
Techninės kliūtys: dvejetainių failų parašai ir įsibrovimų aptikimas
VicOne ir VinCSS partnerystės techninis įgyvendinimas apima daugiau nei ugniasienę. Jį sudaro gili dvejetainių failų analizė ir realaus laiko įsibrovimų aptikimo sistemos (IDS). Kai tuningo specialistas bando perprogramuoti ECU, IDS gali pažymėti netikėtą duomenų srauto pokytį kaip kibernetinę ataką. Kadangi atvirojo kodo ECU dažnai valdo kritines funkcijas išmaniuosiuose automobiliuose, pavyzdžiui, ADAS (pažangias vairuotojo pagalbos sistemas) ar V2X ryšį, saugumo protokolai yra kur kas agresyvesni nei senesniuose, tik varikliui skirtuose moduliuose.
Tuneriai dabar turi atsižvelgti į:
- Automatizuotą pažeidžiamumų pataisymą: saugumo atnaujinimai, pateikiami per orą (OTA), gali akimirksniu panaikinti našumo modifikacijas.
- Aparatiniu pagrindu įtvirtintą pasitikėjimą: pati aparatinė įranga patikrina programinės įrangos vientisumą, todėl fizinis lustų keitimas arba stendinis tuningas tampa kur kas sudėtingesnis.
- Dvejetainio kodo maskavimą (binary obfuscation): net atvirojo kodo aplinkoje konkretus kodo įgyvendinimas gali būti tyčia suvaldytas taip, kad būtų apsunkinta atvirkštinė inžinerija neįgaliotiems asmenims.
Strateginis prisitaikymas našumo sektoriui
2023 m. VicOne ir VinCSS MOU buvo ankstyvas rodiklis, kad automobilių pramonė juda nuo reaktyvaus saugumo prie viso gyvavimo ciklo požiūrio. Nepriklausomam tuningo verslui tai reiškia „bandymų ir klaidų“ metodų pabaigą. Norint pasiekti šiuolaikinės transporto priemonės galimybes, reikia aukšto techninio raštingumo šifravimo ir autentifikavimo protokolų srityje.
Norėdamos pasiruošti, įmonės gali apsvarstyti pažangių diagnostikos platformų bandymą, kurios siūlo teisėtą, autentifikuotą prieigą prie transporto priemonių šliuzų. Dėmesys perkeliamas nuo apėjimo prie darbo pagal gamintojo nustatytą saugumo sistemą, kur tai įmanoma. Atvirojo kodo ECU tampant standartu, gebėjimas naršyti šiuose kibernetinio saugumo sluoksniuose atskirs aukšto lygio inžinerijos įmones nuo paprastų „remap“ dirbtuvių.
Dažniausiai užduodami klausimai
Koks buvo pagrindinis VicOne ir VinCSS MOU tikslas?
MOU siekė teikti išsamias, automatizuotas kibernetinio saugumo paslaugas išmaniesiems automobiliams, ypatingą dėmesį skiriant atvirojo kodo ECU architektūroms būdingiems pažeidžiamumams ir užtikrinant atitiktį ISO 21434 standartams.
Kaip atvirojo kodo ECU veikia tuningą?
Nors atvirasis kodas reiškia skaidrumą, automobilių kontekste jis dažnai derinamas su aukšto lygio šifravimu ir saugaus paleidimo protokolais. Šios priemonės apsunkina nepriklausomiems tuneriams programinės įrangos keitimą be saugumo įspėjimų sukėlimo arba modulio sugadinimo.
Kas yra ISO 21434?
ISO 21434 – tai automobilių pramonės kibernetinio saugumo standartas, kuriame nustatyti kibernetinės rizikos valdymo reikalavimai per visą transporto priemonės gyvavimo ciklą – nuo projektavimo iki utilizavimo.
Ar ši partnerystė užkirs kelią visiems ECU remap atvejams?
Ji nedraudžia remap savo esme, tačiau labai padidina techninį sudėtingumą. Uždarydama įprastas programinės įrangos spragas ir įdiegdama realaus laiko aptikimą, ji daro neleistiną prieigą kur kas matomesnę transporto priemonės vidaus saugumo sistemoms.
Ar OTA atnaujinimai gali pašalinti mano tuningą?
Taip. Jei tokių partnerių kaip VicOne teikiamos saugumo paslaugos aptinka neatitinkančią programinės įrangos versiją arba pažeistą skaitmeninį parašą, gali būti išsiųstas OTA (per orą) atnaujinimas, kad ECU būtų atkurtas į gamykliniu parašu pasirašytą būseną.