Tecnologia
MOU de 2023 da VicOne e VinCSS: segurança de ECU de código aberto
A VicOne e a VinCSS assinaram um MOU em outubro de 2023 para reforçar ECUs de código aberto. Isso afeta como tuners independentes lidam com a segurança e a ISO 21434.

A VicOne e a VinCSS assinaram um MOU em outubro de 2023 para reforçar ECUs de código aberto. Isso afeta como tuners independentes lidam com a segurança e a ISO 21434.
O panorama da eletrônica automotiva passa por uma mudança estrutural, já que os fabricantes adotam cada vez mais arquiteturas de código aberto para as Unidades de Controle Eletrônico (ECUs). Essa transição, embora acelere a inovação, introduz vulnerabilidades de segurança complexas que diferem bastante dos sistemas proprietários legados. Em outubro de 2023, a VicOne, uma subsidiária da Trend Micro, e a VinCSS assinaram um MOU para industrializar a proteção dessas estruturas de código aberto em veículos inteligentes (Business Wire, 4 de outubro de 2023). Para o setor independente de tuning, o MOU de 2023 apontou para um período em que a conformidade em cibersegurança deixa de ser uma preocupação exclusiva das montadoras e se torna uma barreira fundamental para modificações no aftermarket.
A ascensão da arquitetura de código aberto nas ECUs modernas
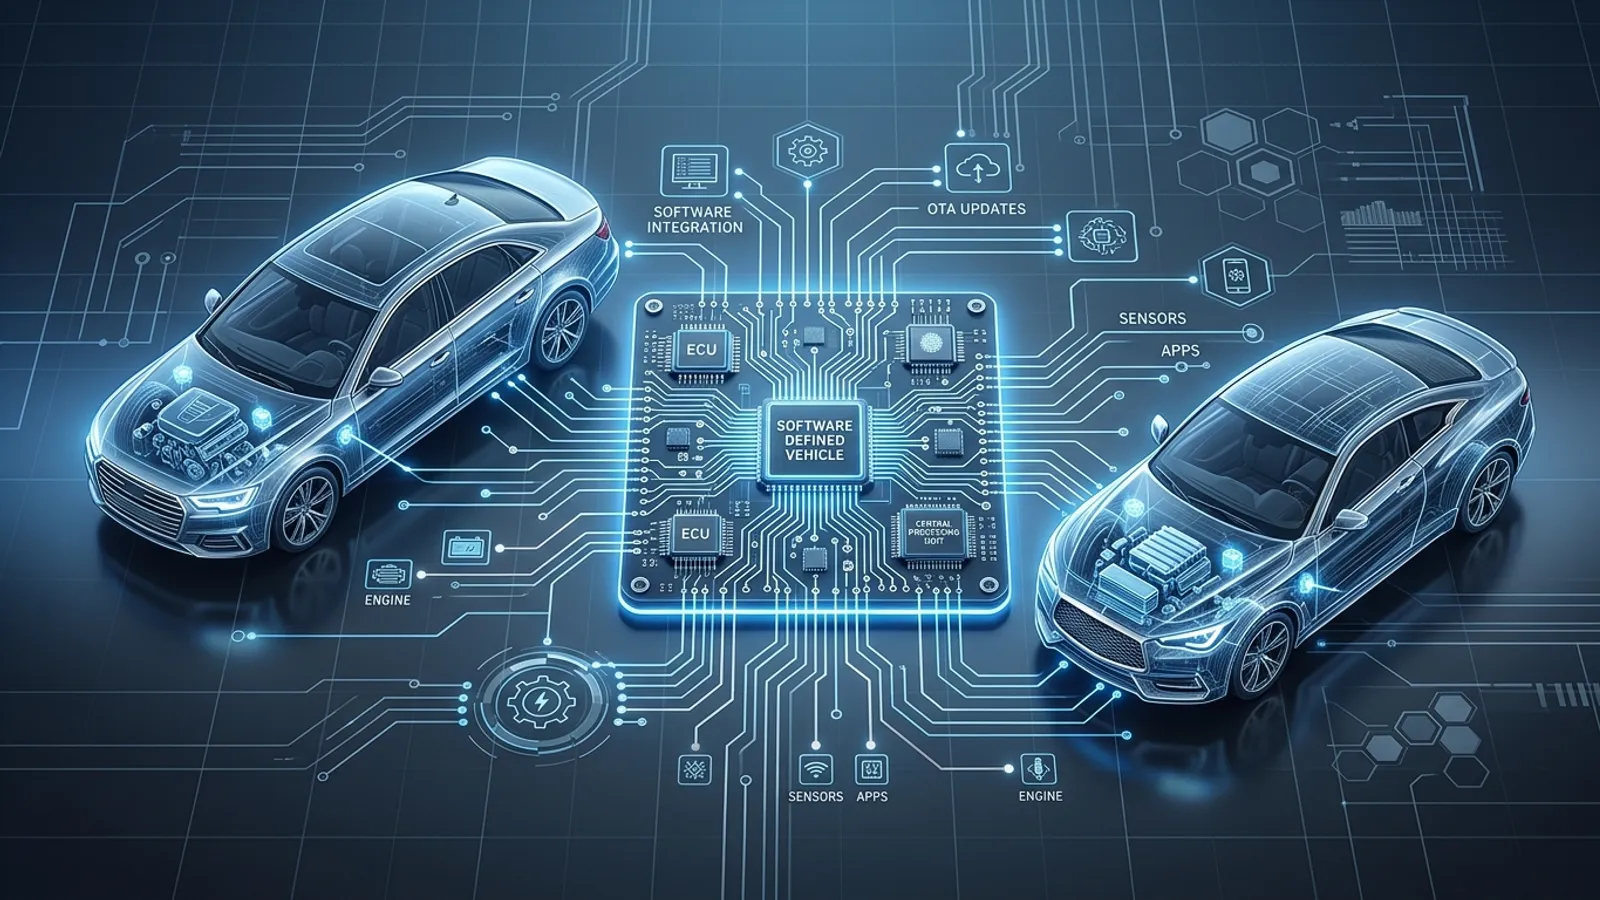
Historicamente, o software das ECUs era um segredo muito bem guardado, construído sobre bases de código proprietárias que ofereciam certa segurança pela obscuridade. No entanto, a migração para veículos definidos por software (SDVs) tornou necessário o uso de componentes de código aberto para lidar com o grande volume de dados e os requisitos de conectividade. Essas ECUs de código aberto permitem ciclos de desenvolvimento mais rápidos e melhor integração com serviços em nuvem, mas também expõem o veículo a uma gama mais ampla de vulnerabilidades conhecidas (CVEs).
O MOU entre a VicOne e a VinCSS focou em oferecer serviços automatizados de cibersegurança adaptados a esses ambientes. Combinando a ferramenta de varredura xZETA e a ferramenta de gestão de SBOM da VicOne com os serviços de segurança da VinCSS, o MOU pretendia identificar fragilidades na cadeia de suprimentos antes que um veículo chegasse à concessionária. Esse endurecimento proativo das ECUs de código aberto torna cada vez mais difícil os métodos de acesso comuns entre muitos profissionais do aftermarket, como explorar falhas conhecidas de software para obter acesso ao bootloader.
Conformidade com a ISO 21434 e a oficina independente
No centro dessa parceria está a aplicação da ISO 21434, o padrão internacional de engenharia de cibersegurança automotiva. Esse padrão exige que os fabricantes demonstrem que a cibersegurança está integrada a todas as etapas do ciclo de vida do veículo. Para oficinas independentes e casas de tuning, os efeitos secundários da ISO 21434 são profundos. Quando as montadoras usam serviços como os oferecidos pela VicOne e pela VinCSS para proteger suas ECUs de código aberto, elas estão, na prática, criando uma “cadeia de confiança verificada”.
Qualquer modificação no software da ECU que não tenha sido assinada digitalmente pelo fabricante ou por um parceiro autorizado vai romper essa cadeia. No contexto de ECUs de código aberto, isso costuma envolver mecanismos de Secure Boot e Hardware Security Modules (HSMs) programados para rejeitar qualquer binário não assinado. À medida que o setor independente busca permanecer viável, entender os recursos das ferramentas modernas de diagnóstico capazes de interagir com esses sistemas protegidos é fundamental para manter a eficiência operacional.
Barreiras técnicas: assinatura de binários e detecção de intrusão
A implementação técnica da parceria entre VicOne e VinCSS vai além de um simples firewall. Ela inclui análise profunda de binários e sistemas de detecção de intrusão (IDS) em tempo real. Quando um profissional de tuning tenta fazer remapeamento de uma ECU, o IDS pode sinalizar a mudança inesperada no fluxo de dados como um ciberataque. Como as ECUs de código aberto costumam controlar funções críticas em veículos inteligentes, como ADAS (Sistemas Avançados de Assistência ao Condutor) ou a comunicação V2X, os protocolos de segurança são bem mais agressivos do que os encontrados em módulos mais antigos, restritos ao trem de força.
Os tuners agora precisam levar em conta:
- Correção automatizada de vulnerabilidades: atualizações de segurança entregues over-the-air (OTA) podem reverter imediatamente modificações de desempenho.
- Confiança baseada em hardware: o próprio hardware verifica a integridade do software, tornando a troca física de chips ou o tuning em bancada bem mais complexos.
- Ofuscação de binários: mesmo em ambientes de código aberto, a implementação específica do código pode ser ofuscada para impedir a engenharia reversa por terceiros não autorizados.
Adaptação estratégica para o setor de performance
O MOU de 2023 entre a VicOne e a VinCSS foi um indicador antecipado de que a indústria automotiva está se afastando da segurança reativa rumo a uma abordagem de ciclo de vida total. Para o negócio independente de tuning, isso significa o fim dos métodos de “tentativa e erro”. Acessar o potencial de um veículo moderno agora exige um alto nível de domínio técnico sobre protocolos de criptografia e autenticação.
Para se preparar, as empresas devem considerar um teste de plataformas avançadas de diagnóstico que ofereçam acesso legal e autenticado aos gateways do veículo. O foco está mudando de contornar a segurança para trabalhar dentro da estrutura de segurança estabelecida pelo fabricante, sempre que possível. À medida que as ECUs de código aberto se tornarem o padrão, a capacidade de navegar por essas camadas de cibersegurança vai diferenciar as empresas de engenharia de alto nível das oficinas básicas de “remap”.
Perguntas frequentes
Qual era o principal objetivo do MOU entre VicOne e VinCSS?
O MOU pretendia oferecer serviços abrangentes e automatizados de cibersegurança para veículos inteligentes, com foco especial nas vulnerabilidades inerentes às arquiteturas de ECU de código aberto e na conformidade com a ISO 21434.
Como as ECUs de código aberto afetam o tuning?
Embora código aberto sugira transparência, no contexto automotivo ele costuma vir acompanhado de criptografia de alto nível e protocolos de Secure Boot. Essas medidas dificultam que tuners independentes modifiquem o software sem acionar alertas de segurança ou inutilizar o módulo.
O que é a ISO 21434?
A ISO 21434 é um padrão de cibersegurança para a indústria automotiva que define requisitos para a gestão de riscos de cibersegurança ao longo de toda a vida do veículo, do projeto ao descarte.
Essa parceria vai impedir todo o remapeamento de ECU?
Ela não impede o remapeamento por concepção, mas aumenta significativamente a dificuldade técnica. Ao fechar vulnerabilidades comuns de software e implementar detecção em tempo real, torna o acesso não autorizado muito mais visível para os sistemas internos de segurança do veículo.
Atualizações OTA podem remover meu tuning?
Sim. Se os serviços de segurança oferecidos por parceiros como a VicOne detectarem uma versão de software não conforme ou uma assinatura digital quebrada, uma atualização OTA (over-the-air) pode ser enviada para restaurar a ECU ao seu estado assinado de fábrica.