Technológia
VicOne–VinCSS MOU (2023): nyílt forráskódú ECU-k biztonsága
A VicOne és a VinCSS 2023 októberében MOU-t írt alá nyílt forráskódú ECU-k megerősítésére, ami érinti a független tunerek biztonsági munkáját és az ISO 21434-et.

A VicOne és a VinCSS 2023 októberében MOU-t írt alá nyílt forráskódú ECU-k megerősítésére, ami érinti a független tunerek biztonsági munkáját és az ISO 21434-et.
Az autóipari elektronika területén strukturális váltás zajlik: a gyártók egyre gyakrabban alkalmaznak nyílt forráskódú architektúrákat az elektronikus vezérlőegységekhez (ECU-k). Ez az átmenet, bár gyorsítja az innovációt, összetett biztonsági sebezhetőségeket hoz magával, amelyek jelentősen eltérnek a hagyományos, zárt rendszerektől. 2023 októberében a VicOne, a Trend Micro leányvállalata, és a VinCSS együttműködési memorandumot (MOU) írt alá, hogy ipari méretűvé tegyék az ilyen nyílt forráskódú keretrendszerek védelmét az intelligens járművekben (Business Wire, 2023. október 4.). A független tuningszektor számára a 2023-as MOU olyan időszakra mutatott rá, amikor a kiberbiztonsági megfelelés már nem csupán az OEM-ek gondja, hanem az aftermarket-módosítások alapvető akadálya.
A nyílt forráskódú architektúra térnyerése a modern ECU-kban
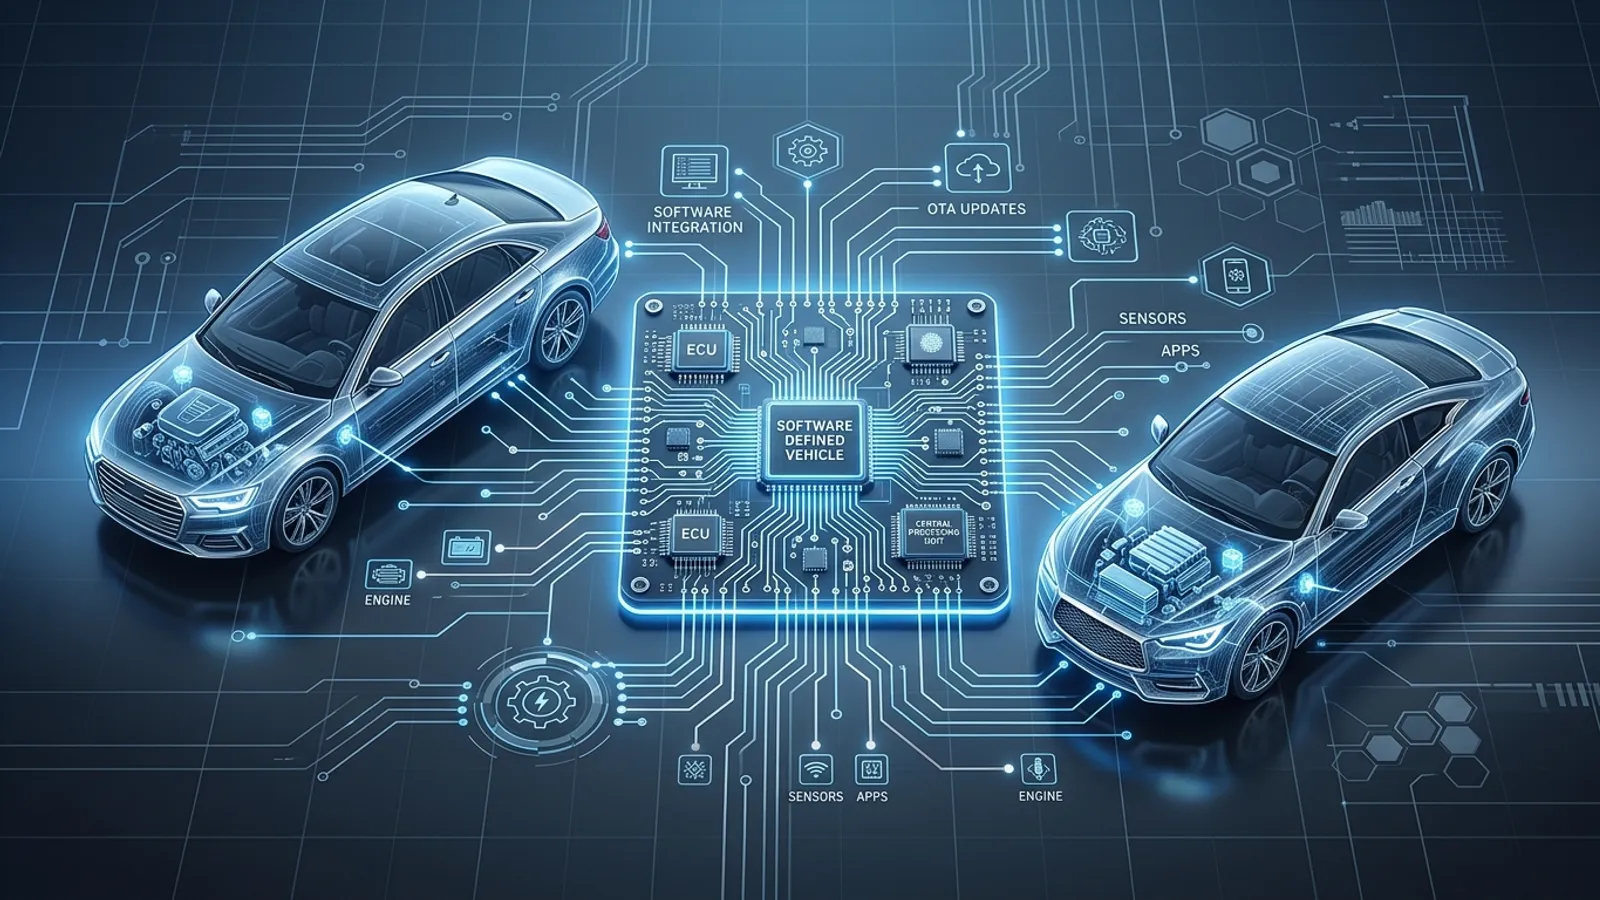
Az ECU-szoftver hagyományosan szorosan őrzött titok volt, zárt kódbázisokra épülve, amelyek bizonyos biztonságot nyújtottak az elrejtettség révén. A szoftveresen definiált járművek (SDV) felé történő elmozdulás azonban szükségessé tette nyílt forráskódú komponensek használatát az adatmennyiség és a csatlakozási követelmények kezelésére. Ezek a nyílt forráskódú ECU-k gyorsabb fejlesztési ciklusokat és jobb felhőszolgáltatás-integrációt tesznek lehetővé, de a járművet egy szélesebb körű, ismert sebezhetőségnek (CVE-k) is kitéve.
A VicOne és a VinCSS MOU-ja automatizált kiberbiztonsági szolgáltatások nyújtására összpontosított, ezekre a környezetekre szabva. A VicOne xZETA szkennelő- és SBOM-kezelő eszközének a VinCSS biztonsági szolgáltatásaival való kombinálásával a MOU célja az volt, hogy mielőtt a jármű egyáltalán eljutna a bemutatóterembe, feltárja az ellátási lánc gyengeségeit. A nyílt forráskódú ECU-k ilyen proaktív megerősítése egyre nehezebbé teszi azokat a szokásos behatolási módszereket, amelyeket sok aftermarket-szakember használ – például az ismert szoftverhibák kihasználását a bootloader-hozzáféréshez.
ISO 21434 megfelelés és a független műhely
Ennek az együttműködésnek a középpontjában az ISO 21434 érvényesítése áll, az autóipari kiberbiztonsági mérnöki munka nemzetközi szabványa. Ez a szabvány megköveteli a gyártóktól, hogy igazolják: a kiberbiztonság a jármű életciklusának minden szakaszába be van építve. A független műhelyek és tuningcégek számára az ISO 21434 továbbgyűrűző hatásai mélyrehatóak. Amikor az OEM-ek olyan szolgáltatásokat használnak, mint amilyeneket a VicOne és a VinCSS nyújt nyílt forráskódú ECU-ik biztosítására, lényegében egy „ellenőrzött bizalmi láncot” hoznak létre.
Az ECU-szoftver minden olyan módosítása, amelyet nem ír alá digitálisan a gyártó vagy egy engedélyezett partner, megszakítja ezt a láncot. Nyílt forráskódú ECU-k esetében ez gyakran Secure Boot mechanizmusokat és hardveres biztonsági modulokat (HSM) jelent, amelyeket úgy programoztak, hogy visszautasítsanak minden alá nem írt bináris állományt. Ahogy a független szektor életképes marad, a működési hatékonyság fenntartásához kritikus megérteni azoknak a modern diagnosztikai eszközöknek a jellemzőit, amelyek képesek csatlakozni ezekhez a védett rendszerekhez.
Műszaki akadályok: bináris aláírás és behatolásérzékelés
A VicOne és a VinCSS együttműködésének technikai megvalósítása a tűzfalnál jóval többet foglal magában. Mélyreható bináris elemzést és valós idejű behatolásérzékelő rendszereket (IDS) is tartalmaz. Amikor egy tuningszakember ECU-remapelést próbál végezni, az IDS az adatforgalom váratlan változását kiberfenyegetésként jelezheti. Mivel a nyílt forráskódú ECU-k gyakran intelligens járművekben kritikus funkciókat kezelnek, például ADAS- (Advanced Driver Assistance Systems) vagy V2X-kommunikációt, a biztonsági protokollok lényegesen agresszívabbak, mint a régebbi, csak a hajtásláncot kiszolgáló moduloké.
A tunereknek mostantól számolniuk kell a következőkkel:
- Automatizált sebezhetőség-javítás: A levegőn keresztül (OTA) kiszállított biztonsági frissítések azonnal visszavonhatják a teljesítménymódosításokat.
- Hardveres gyökerű bizalom: Maga a hardver ellenőrzi a szoftver integritását, így a fizikai chipcsere vagy a pados (bench) tuning lényegesen bonyolultabbá válik.
- Bináris obfuszkáció: Még nyílt forráskódú környezetben is elrejthetik a kód konkrét megvalósítását, hogy megakadályozzák a visszafejtést jogosulatlan felek részéről.
Stratégiai alkalmazkodás a teljesítményszektor számára
A VicOne és a VinCSS 2023-as MOU-ja korai jelzés volt arra, hogy az autóipar a reaktív biztonságtól a teljes életciklusra kiterjedő megközelítés felé mozdul el. A független tuningvállalkozások számára ez a „próbálkozás és hibázás” módszerek végét jelenti. Egy modern jármű lehetőségeinek kiaknázása ma már magas szintű műszaki jártasságot igényel a titkosítási és hitelesítési protokollok terén.
A felkészüléshez a vállalkozásoknak érdemes lehet olyan fejlett diagnosztikai platformok próbaverzióját kipróbálniuk, amelyek jogszerű, hitelesített hozzáférést kínálnak a jármű gatewayeihez. A fókusz a biztonság megkerülése helyett egyre inkább abba irányul, hogy lehetőség szerint a gyártó kialakított biztonsági keretrendszerén belül dolgozzanak. Ahogy a nyílt forráskódú ECU-k standarddá válnak, ezeknek a kiberbiztonsági rétegeknek a kezelésében való jártasság különbözteti meg a csúcskategóriás mérnöki cégeket az egyszerű „remap” műhelyektől.
Gyakori kérdések
Mi volt a VicOne és a VinCSS MOU fő célja?
A MOU átfogó, automatizált kiberbiztonsági szolgáltatások nyújtását célozta az intelligens járművek számára, kifejezetten a nyílt forráskódú ECU-architektúrákban rejlő sebezhetőségekre összpontosítva, és az ISO 21434 szabványoknak való megfelelés biztosítására.
Hogyan befolyásolják a nyílt forráskódú ECU-k a tuningot?
Bár a nyílt forráskód átláthatóságot sugall, az autóipari kontextusban gyakran magas szintű titkosítással és Secure Boot protokollokkal párosul. Ezek az intézkedések megnehezítik, hogy a független tunerek biztonsági riasztás kiváltása vagy a modul „téglává” tétele nélkül módosítsák a szoftvert.
Mi az ISO 21434?
Az ISO 21434 az autóipar kiberbiztonsági szabványa, amely a kiberbiztonsági kockázatkezelés követelményeit határozza meg a jármű teljes élettartama során, a tervezéstől a selejtezésig.
Megakadályozza ez az együttműködés az összes ECU-remapelést?
Tervezése szerint nem akadályozza meg a remapelést, de jelentősen növeli a műszaki nehézséget. A gyakori szoftveres sebezhetőségek lezárásával és valós idejű észlelés bevezetésével a jogosulatlan hozzáférés sokkal jobban láthatóvá válik a jármű belső biztonsági rendszerei számára.
Eltávolíthatják az OTA-frissítések a tuningomat?
Igen. Ha az olyan partnerek által nyújtott biztonsági szolgáltatások, mint a VicOne, nem megfelelő szoftververziót vagy sérült digitális aláírást észlelnek, egy OTA (Over-the-Air) frissítés telepíthető az ECU gyárilag aláírt állapotának visszaállítására.