Технологија
2023 меморандум VicOne и VinCSS за ECU безбедност со отворен код
VicOne и VinCSS во октомври 2023 потпишаа меморандум за зајакнување на ECU со отворен код, што влијае на безбедноста на возилата и тјунерите според ISO 21434.

VicOne и VinCSS во октомври 2023 потпишаа меморандум за зајакнување на ECU со отворен код, што влијае на безбедноста на возилата и тјунерите според ISO 21434.
Областа на автомобилската електроника претрпува структурна промена, бидејќи производителите сè почесто ги усвојуваат архитектурите со отворен код за електронските управувачки единици (ECU). Оваа транзиција, иако ги забрзува иновациите, воведува сложени безбедносни ранливости што значително се разликуваат од постарите сопственички системи. Во октомври 2023, VicOne, подружница на Trend Micro, и VinCSS потпишаа меморандум за индустријализација на заштитата на овие рамки со отворен код во паметните возила (Business Wire, 4 октомври 2023). За независниот тјунинг сектор, меморандумот од 2023 укажа на период во кој сајбер-безбедносната усогласеност повеќе не е проблем само за OEM производителите, туку и основна бариера за модификација на афтермаркетот.
Подемот на архитектурата со отворен код во современите ECU
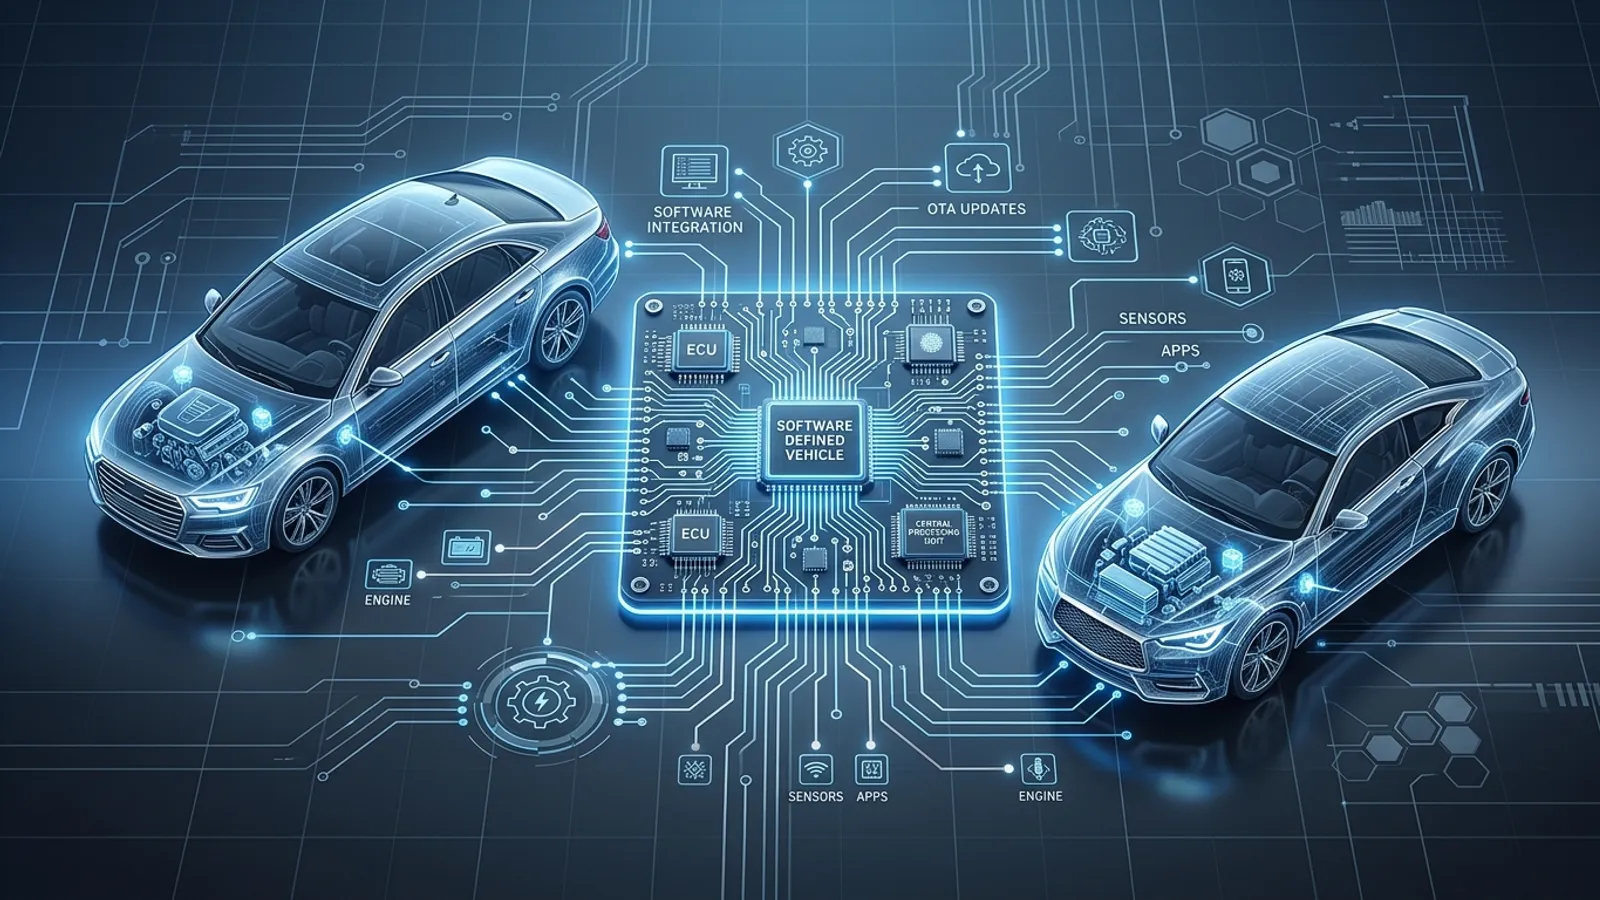
Историски гледано, софтверот на ECU беше строго чувана тајна, изграден врз сопственички кодни бази што нудеа одредено ниво на безбедност преку прикриеноста. Меѓутоа, преминот кон возила дефинирани од софтверот (SDV) наметна употреба на компоненти со отворен код, за да се справи со огромниот обем податоци и барањата за поврзување. Овие ECU со отворен код овозможуваат побрзи развојни циклуси и подобра интеграција со облак-услуги, но истовремено го изложуваат возилото на поширок спектар познати ранливости (CVE).
Меморандумот помеѓу VicOne и VinCSS се фокусираше на обезбедување автоматизирани сајбер-безбедносни услуги прилагодени за овие средини. Со комбинирање на алатката за скенирање xZETA и управувањето со SBOM на VicOne со безбедносните услуги на VinCSS, меморандумот имаше за цел да ги открие слабостите во синџирот на снабдување уште пред возилото да стигне во салонот. Ова проактивно зајакнување на ECU со отворен код ги прави стандардните методи на влез што ги користат многу афтермаркет професионалци, како искористување на познати софтверски грешки за добивање пристап до bootloader, сè потешки.
Усогласеност со ISO 21434 и независната работилница
Во центарот на ова партнерство е спроведувањето на ISO 21434, меѓународниот стандард за инженерство на сајбер-безбедноста во автомобилската индустрија. Овој стандард бара од производителите да покажат дека сајбер-безбедноста е интегрирана во секоја фаза од животниот циклус на возилото. За независните работилници и тјунинг куќите, последиците од ISO 21434 се длабоки. Кога OEM производителите користат услуги како оние што ги обезбедуваат VicOne и VinCSS за да ги заштитат своите ECU со отворен код, тие во суштина создаваат „проверен синџир на доверба“.
Секоја модификација на софтверот на ECU што не е дигитално потпишана од производителот или од овластен партнер ќе го прекине овој синџир. Во контекст на ECU со отворен код, ова често вклучува механизми за Secure Boot и хардверски безбедносни модули (HSMs), програмирани да ја отфрлаат секоја непотпишана бинарна датотека. Додека независниот сектор се труди да остане одржлив, разбирањето на функциите на современите дијагностички алатки што можат да се поврзуваат со овие заштитени системи е критично за одржување на оперативната ефикасност.
Технички бариери: потпишување на бинарни датотеки и откривање упади
Техничката реализација на партнерството на VicOne и VinCSS подразбира повеќе од едноставен заштитен ѕид. Таа вклучува длабока анализа на бинарни датотеки и системи за откривање упади во реално време (IDS). Кога тјунинг професионалец ќе се обиде да ремапира ECU, IDS може неочекуваната промена во протокот на податоци да ја означи како сајбернапад. Бидејќи ECU со отворен код често ги извршуваат критичните функции во паметните возила, како ADAS (Advanced Driver Assistance Systems) или V2X комуникацијата, безбедносните протоколи се значително поагресивни отколку оние кај постарите модули само за погонскиот склоп.
Тјунерите сега мора да ги земат предвид следниве:
- Автоматско закрпување на ранливости: Безбедносните ажурирања испратени преку воздух (OTA) можат веднаш да ги поништат перформансните модификации.
- Доверба вкоренета во хардверот: Самиот хардвер го верификува интегритетот на софтверот, со што физичката замена на чип или тјунингот на тест-клупа станува значително посложен.
- Обфускација на бинарни датотеки: Дури и во средини со отворен код, конкретната имплементација на кодот може да биде обфусцирана за да се спречи реверзно инженерство од неовластени лица.
Стратешка прилагодба за перформансниот сектор
Меморандумот од 2023 помеѓу VicOne и VinCSS беше рана индикација дека автомобилската индустрија се оддалечува од реактивната безбедност кон пристап на целиот животен циклус. За независниот тјунинг бизнис, ова значи крај на методите „обид и грешка“. Пристапувањето до потенцијалот на современото возило сега бара висок степен на техничка писменост во однос на протоколите за шифрирање и автентикација.
За да се подготват, бизнисите треба да размислат за пробна верзија на напредни дијагностички платформи, кои нудат легален, автентициран пристап до gateway-ите на возилата. Фокусот се префрла од заобиколување на безбедноста кон работа во рамките на воспоставената безбедносна рамка на производителот, каде што е можно. Како што ECU со отворен код станува стандард, способноста за снаоѓање во овие сајбер-безбедносни слоеви ќе ги разликува висококвалитетните инженерски фирми од основните „ремап“ работилници.
Најчесто поставувани прашања
Која беше главната цел на меморандумот на VicOne и VinCSS?
Меморандумот имаше за цел да обезбеди сеопфатни, автоматизирани сајбер-безбедносни услуги за паметни возила, со посебен фокус на ранливостите својствени за архитектурите на ECU со отворен код и обезбедување усогласеност со стандардите ISO 21434.
Како ECU со отворен код влијаат на тјунингот?
Иако отворениот код подразбира транспарентност, во автомобилски контекст тој често е сдружен со високонивовско шифрирање и протоколи за Secure Boot. Овие мерки го отежнуваат модифицирањето на софтверот за независните тјунери, без да се активираат безбедносни предупредувања или модулот да се претвори во неупотреблив.
Што е ISO 21434?
ISO 21434 е стандард за сајбер-безбедност во автомобилската индустрија, кој ги определува барањата за управување со ризиците од сајбер-безбедноста во текот на животниот век на возилото, од дизајнот до извлекувањето од употреба.
Дали ова партнерство ќе го спречи целото ремапирање на ECU?
Тоа не го спречува ремапирањето по дизајн, но значително ја зголемува техничката тежина. Со затворање на вообичаените софтверски ранливости и воведување детекција во реално време, неовластениот пристап станува многу повидлив за внатрешните безбедносни системи на возилото.
Дали OTA ажурирањата можат да ми го отстранат тјунот?
Да. Ако безбедносните услуги што ги обезбедуваат партнери како VicOne детектираат неусогласена верзија на софтверот или скршен дигитален потпис, може да се распореди ажурирање OTA (Over-the-Air) за да се врати ECU во фабричката потписана состојба.