Technologia
Porozumienie VicOne i VinCSS (2023): ochrona ECU open-source
VicOne i VinCSS podpisały w październiku 2023 r. memorandum o wzmocnieniu ECU open-source, co wpływa na obsługę bezpieczeństwa przez tunerów i ISO 21434.

VicOne i VinCSS podpisały w październiku 2023 r. memorandum o wzmocnieniu ECU open-source, co wpływa na obsługę bezpieczeństwa przez tunerów i ISO 21434.
Krajobraz elektroniki motoryzacyjnej przechodzi strukturalną zmianę, ponieważ producenci coraz częściej przyjmują architektury open-source dla elektronicznych jednostek sterujących (ECU). Ten proces, choć przyspiesza innowacje, wprowadza złożone podatności bezpieczeństwa, które znacząco różnią się od tych w zamkniętych, zastrzeżonych systemach. W październiku 2023 r. VicOne, spółka zależna Trend Micro, i VinCSS podpisały memorandum (MOU), którego celem jest przemysłowe zabezpieczenie tych otwartych struktur w inteligentnych pojazdach (Business Wire, 4 października 2023). Dla niezależnego sektora tuningu porozumienie z 2023 r. wskazywało na okres, w którym zgodność w zakresie cyberbezpieczeństwa przestaje być problemem wyłącznie producentów OEM, a staje się zasadniczą barierą dla modyfikacji rynku aftermarket.
Wzrost architektury open-source w nowoczesnych ECU
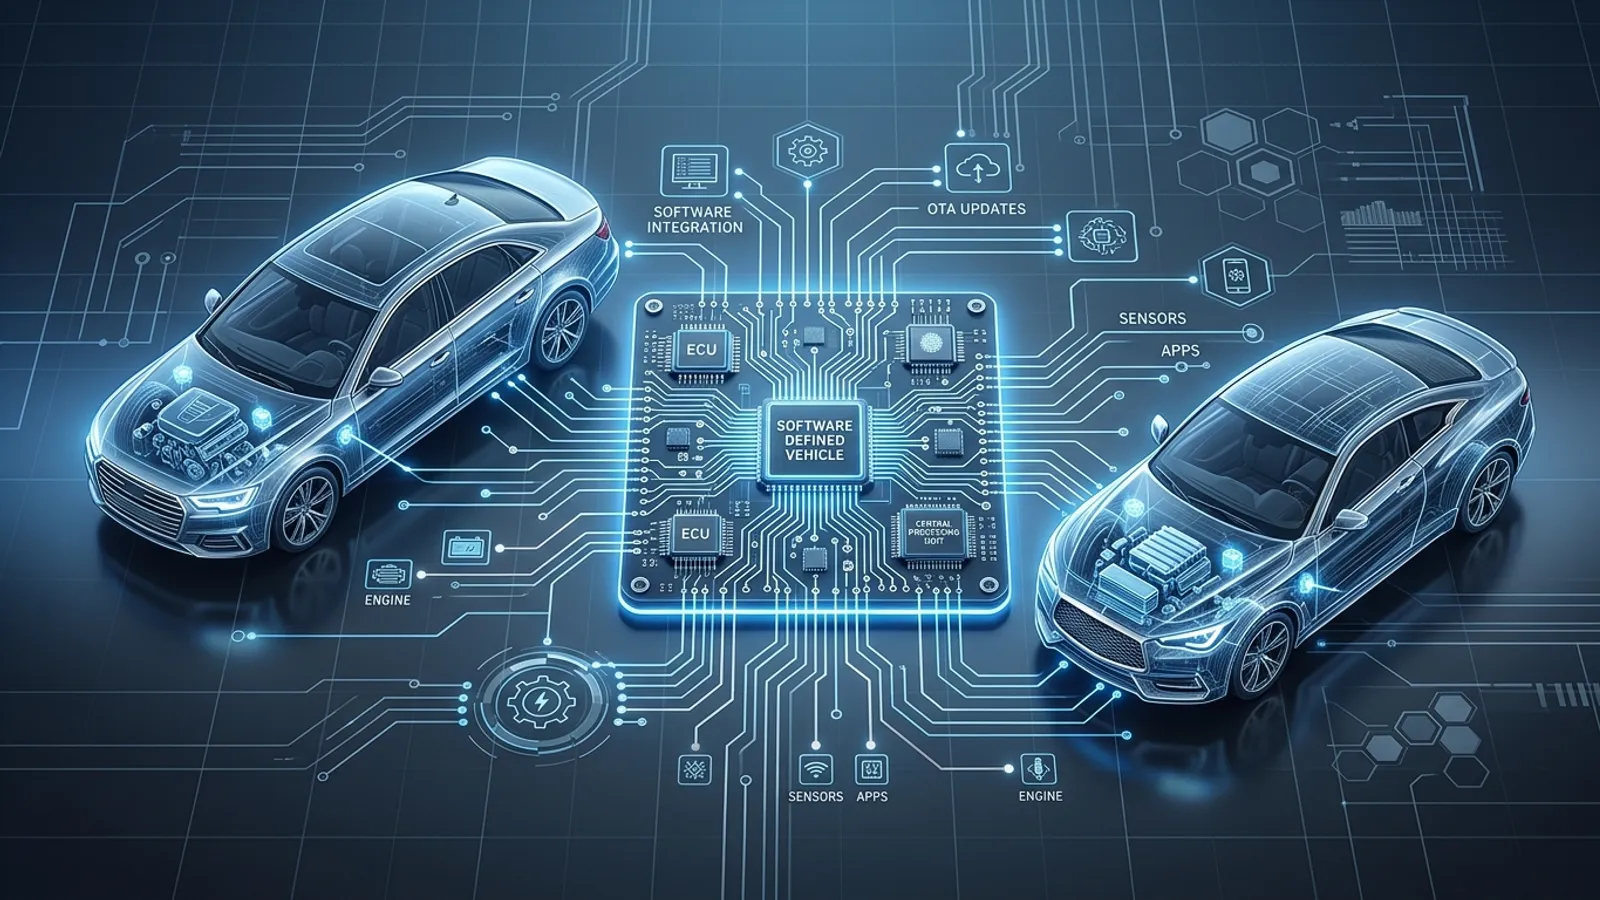
Historycznie oprogramowanie ECU było ściśle strzeżoną tajemnicą, zbudowaną na zastrzeżonych bazach kodu, które oferowały pewien poziom bezpieczeństwa dzięki ukryciu. Jednak dążenie do pojazdów definiowanych programowo (SDV) wymusiło wykorzystanie komponentów open-source, by obsłużyć ogromną ilość danych i wymagania łączności. Te otwarte ECU pozwalają na szybszy rozwój i lepszą integrację z usługami chmurowymi, ale jednocześnie narażają pojazd na szerszy zakres znanych podatności (CVE).
Memorandum między VicOne a VinCSS koncentrowało się na zapewnieniu zautomatyzowanych usług cyberbezpieczeństwa dostosowanych do tych środowisk. Łącząc narzędzie xZETA do skanowania i zarządzania SBOM firmy VicOne z usługami bezpieczeństwa VinCSS, porozumienie miało na celu wykrywanie słabości w łańcuchu dostaw jeszcze przed tym, zanim pojazd trafi do salonu. Ten proaktywny proces wzmacniania otwartych ECU sprawia, że standardowe metody wejścia stosowane przez wielu profesjonalistów rynku aftermarket – na przykład wykorzystywanie znanych błędów oprogramowania w celu uzyskania dostępu do bootloadera – stają się coraz trudniejsze.
Zgodność z ISO 21434 a niezależny warsztat
Kluczowym elementem tego partnerstwa jest egzekwowanie normy ISO 21434, międzynarodowego standardu inżynierii cyberbezpieczeństwa w motoryzacji. Standard wymaga od producentów wykazania, że cyberbezpieczeństwo jest zintegrowane z każdym etapem cyklu życia pojazdu. Dla niezależnych warsztatów i firm tuningowych skutki ISO 21434 są daleko idące. Gdy producenci OEM korzystają z usług takich jak oferowane przez VicOne i VinCSS do zabezpieczania swoich otwartych ECU, w praktyce tworzą „zweryfikowany łańcuch zaufania”.
Każda modyfikacja oprogramowania ECU, która nie jest podpisana cyfrowo przez producenta lub autoryzowanego partnera, przerwie ten łańcuch. W kontekście otwartych ECU dotyczy to często mechanizmów Secure Boot i modułów bezpieczeństwa sprzętowego (HSM), zaprogramowanych tak, by odrzucały każdy niepodpisany plik binarny. Aby niezależny sektor mógł utrzymać się na rynku, zrozumienie funkcji nowoczesnych narzędzi diagnostycznych, które mogą współdziałać z takimi zabezpieczonymi systemami, ma kluczowe znaczenie dla utrzymania wydajności operacyjnej.
Bariery techniczne: podpisywanie plików binarnych i wykrywanie włamań
Techniczna realizacja partnerstwa VicOne i VinCSS obejmuje coś więcej niż zaporę sieciową. Zawiera głęboką analizę plików binarnych oraz systemy wykrywania włamań (IDS) działające w czasie rzeczywistym. Gdy profesjonalista z branży tuningu próbuje zremapować ECU, IDS może uznać nieoczekiwaną zmianę przepływu danych za cyberatak. Ponieważ otwarte ECU często obsługują krytyczne funkcje w inteligentnych pojazdach, takie jak ADAS (systemy wspomagania kierowcy) czy komunikacja V2X, protokoły bezpieczeństwa są znacznie bardziej rygorystyczne niż w starszych modułach obsługujących wyłącznie układ napędowy.
Tunerzy muszą teraz uwzględnić:
- Automatyczne łatanie podatności: aktualizacje zabezpieczeń dostarczane przez OTA mogą natychmiast cofnąć modyfikacje wydajnościowe.
- Zaufanie zakorzenione w sprzęcie: sam sprzęt weryfikuje integralność oprogramowania, przez co wymiana układów pamięci lub tuning stacjonarny (bench-tuning) są znacznie trudniejsze.
- Obfuskacja plików binarnych: nawet w środowiskach open-source konkretna implementacja kodu może być zaciemniona, aby uniemożliwić inżynierię wsteczną przez nieuprawnione podmioty.
Strategiczne dostosowanie dla sektora wydajnościowego
Porozumienie VicOne i VinCSS z 2023 r. było wczesnym sygnałem, że przemysł motoryzacyjny odchodzi od reaktywnego bezpieczeństwa w stronę podejścia obejmującego cały cykl życia. Dla niezależnego biznesu tuningowego oznacza to koniec metod „prób i błędów”. Dostęp do potencjału nowoczesnego pojazdu wymaga dziś wysokiego poziomu wiedzy technicznej z zakresu szyfrowania i protokołów uwierzytelniania.
Aby się przygotować, warto rozważyć okres próbny zaawansowanych platform diagnostycznych, które oferują legalny, uwierzytelniony dostęp do bram pojazdu. Nacisk przesuwa się z obchodzenia zabezpieczeń na pracę w ramach ustalonych przez producenta ram bezpieczeństwa, tam gdzie to możliwe. W miarę jak otwarte ECU staną się standardem, zdolność poruszania się po tych warstwach cyberbezpieczeństwa wyróżni wysokiej klasy firmy inżynierskie od podstawowych zakładów typu „remap”.
Najczęściej zadawane pytania
Jaki był główny cel memorandum VicOne i VinCSS?
Memorandum miało zapewnić kompleksowe, zautomatyzowane usługi cyberbezpieczeństwa dla inteligentnych pojazdów, koncentrując się na podatnościach właściwych dla architektur otwartych ECU oraz na zapewnieniu zgodności z normami ISO 21434.
Jak otwarte ECU wpływają na tuning?
Choć otwartość sugeruje przejrzystość, w kontekście motoryzacyjnym często łączy się ją z zaawansowanym szyfrowaniem i protokołami Secure Boot. Środki te utrudniają niezależnym tunerom modyfikację oprogramowania bez wywołania alarmów bezpieczeństwa lub uszkodzenia modułu.
Czym jest ISO 21434?
ISO 21434 to standard cyberbezpieczeństwa dla branży motoryzacyjnej, który określa wymagania dotyczące zarządzania ryzykiem cyberbezpieczeństwa przez cały cykl życia pojazdu, od projektowania po wycofanie z eksploatacji.
Czy to partnerstwo całkowicie uniemożliwi remapowanie ECU?
Nie uniemożliwia ono remappingu z założenia, ale znacząco zwiększa trudność techniczną. Dzięki zamykaniu typowych podatności oprogramowania i wdrażaniu wykrywania w czasie rzeczywistym czyni nieautoryzowany dostęp znacznie bardziej widocznym dla wewnętrznych systemów bezpieczeństwa pojazdu.
Czy aktualizacje OTA mogą usunąć mój tuning?
Tak. Jeśli usługi bezpieczeństwa oferowane przez partnerów, takich jak VicOne, wykryją niezgodną wersję oprogramowania lub uszkodzony podpis cyfrowy, można wdrożyć aktualizację OTA, która przywróci ECU do stanu fabrycznie podpisanego.