Τεχνολογία
Μνημόνιο VicOne-VinCSS 2023 για ECU ανοιχτού κώδικα
Τον Οκτώβριο 2023, η VicOne και η VinCSS υπέγραψαν μνημόνιο για θωράκιση ECU ανοιχτού κώδικα. Αφορά τον τρόπο που οι tuners χειρίζονται ασφάλεια και ISO 21434.

Τον Οκτώβριο 2023, η VicOne και η VinCSS υπέγραψαν μνημόνιο για θωράκιση ECU ανοιχτού κώδικα. Αφορά τον τρόπο που οι tuners χειρίζονται ασφάλεια και ISO 21434.
Το τοπίο της αυτοκινητοβιομηχανικής ηλεκτρονικής υφίσταται διαρθρωτική αλλαγή, καθώς οι κατασκευαστές υιοθετούν όλο και περισσότερο αρχιτεκτονικές ανοιχτού κώδικα για τις μονάδες ηλεκτρονικού ελέγχου (ECU). Αυτή η μετάβαση, ενώ επιταχύνει την καινοτομία, εισάγει σύνθετες ευπάθειες ασφαλείας που διαφέρουν σημαντικά από τα παλαιά ιδιόκτητα συστήματα. Τον Οκτώβριο του 2023, η VicOne, θυγατρική της Trend Micro, και η VinCSS υπέγραψαν μνημόνιο συνεργασίας για τη βιομηχανική προστασία αυτών των πλαισίων ανοιχτού κώδικα σε έξυπνα οχήματα (Business Wire, 4 Οκτωβρίου 2023). Για τον ανεξάρτητο κλάδο tuning, το μνημόνιο του 2023 σηματοδότησε μια περίοδο όπου η συμμόρφωση στην κυβερνοασφάλεια δεν είναι πια ζήτημα μόνο των OEM, αλλά θεμελιώδες εμπόδιο για τις τροποποιήσεις στην aftermarket αγορά.
Η άνοδος της αρχιτεκτονικής ανοιχτού κώδικα στις σύγχρονες ECU
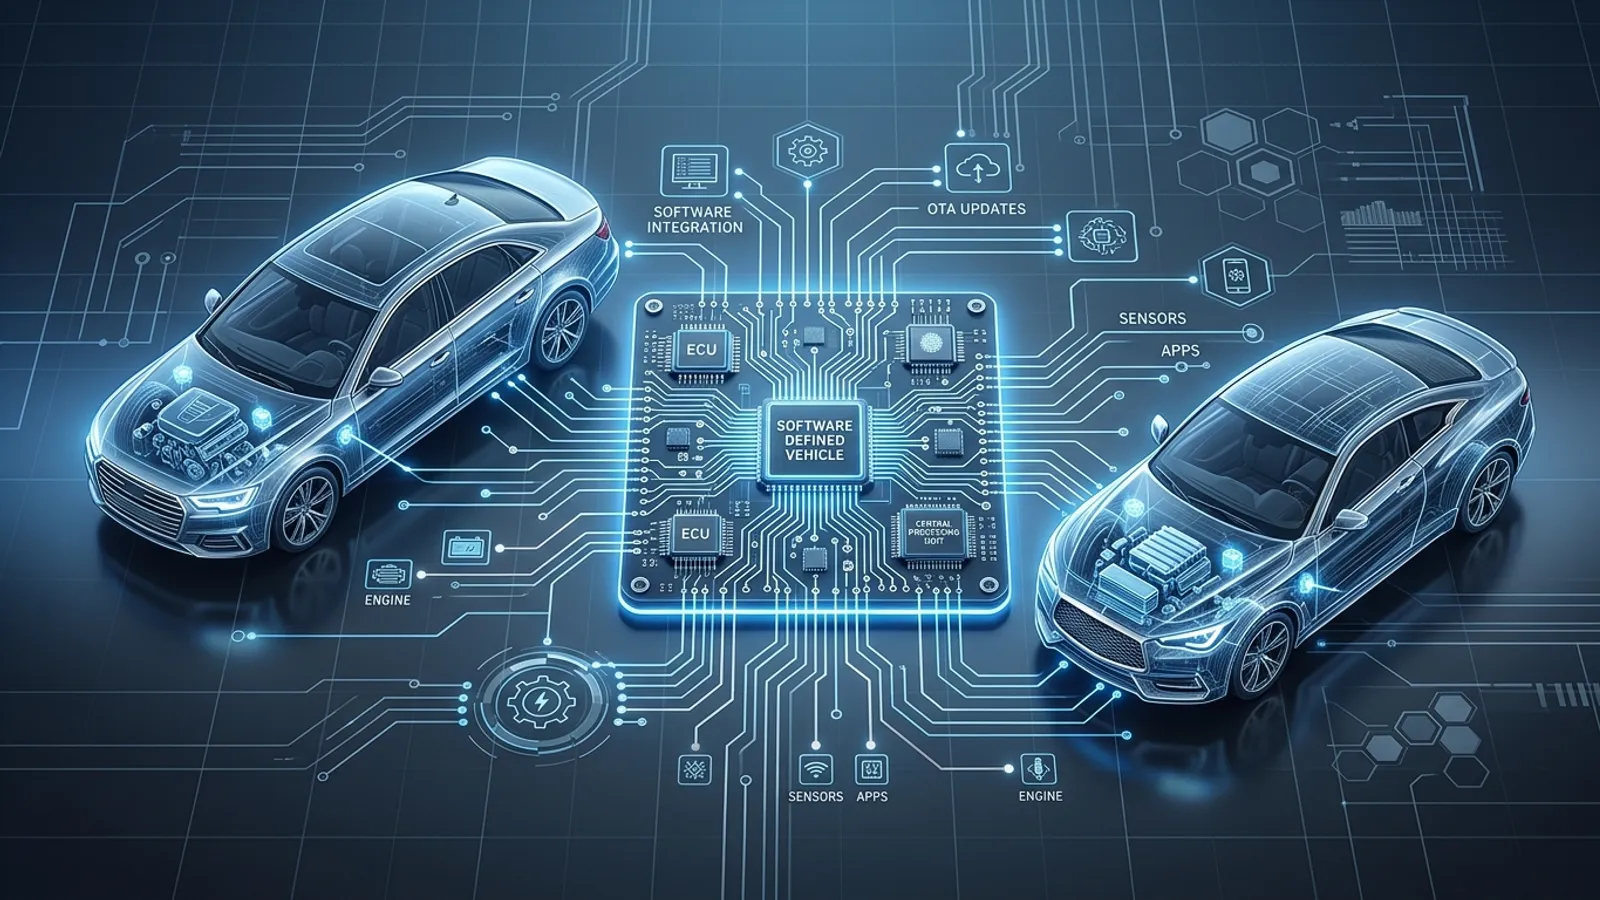
Ιστορικά, το λογισμικό των ECU ήταν αυστηρά φυλαγμένο μυστικό, χτισμένο σε ιδιόκτητες βάσεις κώδικα που πρόσφεραν ένα επίπεδο ασφάλειας μέσω της αφάνειας. Ωστόσο, η στροφή προς τα οχήματα καθορισμένα από λογισμικό (SDV) έχει καταστήσει αναγκαία τη χρήση στοιχείων ανοιχτού κώδικα για τη διαχείριση του τεράστιου όγκου δεδομένων και των απαιτήσεων συνδεσιμότητας. Αυτές οι ECU ανοιχτού κώδικα επιτρέπουν ταχύτερους κύκλους ανάπτυξης και καλύτερη ενσωμάτωση με υπηρεσίες cloud, αλλά εκθέτουν επίσης το όχημα σε ευρύτερο φάσμα γνωστών ευπαθειών (CVE).
Το μνημόνιο μεταξύ της VicOne και της VinCSS επικεντρώθηκε στην παροχή αυτοματοποιημένων υπηρεσιών κυβερνοασφάλειας προσαρμοσμένων σε αυτά τα περιβάλλοντα. Συνδυάζοντας το εργαλείο σάρωσης xZETA και τη διαχείριση SBOM της VicOne με τις υπηρεσίες ασφάλειας της VinCSS, το μνημόνιο στόχευε στον εντοπισμό αδυναμιών στην αλυσίδα εφοδιασμού πριν το όχημα φτάσει ποτέ στην αίθουσα εκθέσεων. Αυτή η προληπτική ενίσχυση των ECU ανοιχτού κώδικα καθιστά πιο δύσκολες τις συνήθεις μεθόδους πρόσβασης που χρησιμοποιούν πολλοί επαγγελματίες της aftermarket, όπως η εκμετάλλευση γνωστών σφαλμάτων λογισμικού για την απόκτηση πρόσβασης στον bootloader.
Συμμόρφωση με το ISO 21434 και το ανεξάρτητο συνεργείο
Βασικό στοιχείο αυτής της συνεργασίας είναι η εφαρμογή του ISO 21434, του διεθνούς προτύπου για τη μηχανική κυβερνοασφάλειας στην αυτοκινητοβιομηχανία. Το πρότυπο αυτό απαιτεί από τους κατασκευαστές να αποδεικνύουν ότι η κυβερνοασφάλεια ενσωματώνεται σε κάθε στάδιο του κύκλου ζωής του οχήματος. Για τα ανεξάρτητα συνεργεία και τους οίκους tuning, οι συνέπειες του ISO 21434 είναι βαθιές. Όταν οι OEM χρησιμοποιούν υπηρεσίες όπως αυτές που παρέχουν η VicOne και η VinCSS για να ασφαλίσουν τις ECU ανοιχτού κώδικα, δημιουργούν ουσιαστικά μια «επαληθευμένη αλυσίδα εμπιστοσύνης».
Κάθε τροποποίηση του λογισμικού ECU που δεν φέρει ψηφιακή υπογραφή από τον κατασκευαστή ή από εξουσιοδοτημένο συνεργάτη θα σπάσει αυτή την αλυσίδα. Στο πλαίσιο των ECU ανοιχτού κώδικα, αυτό συχνά περιλαμβάνει μηχανισμούς Secure Boot και μονάδες ασφάλειας υλικού (HSM) που είναι προγραμματισμένες να απορρίπτουν κάθε μη υπογεγραμμένο δυαδικό αρχείο. Καθώς ο ανεξάρτητος τομέας προσπαθεί να παραμείνει βιώσιμος, η κατανόηση των δυνατοτήτων των σύγχρονων διαγνωστικών εργαλείων που μπορούν να διασυνδεθούν με αυτά τα ασφαλισμένα συστήματα είναι κρίσιμη για τη διατήρηση της επιχειρησιακής αποδοτικότητας.
Τεχνικά εμπόδια: υπογραφή δυαδικών αρχείων και ανίχνευση εισβολών
Η τεχνική υλοποίηση της συνεργασίας VicOne και VinCSS περιλαμβάνει κάτι περισσότερο από ένα firewall. Περιλαμβάνει βαθιά ανάλυση δυαδικών αρχείων και συστήματα ανίχνευσης εισβολών σε πραγματικό χρόνο (IDS). Όταν ένας επαγγελματίας tuning επιχειρεί να κάνει remap σε μια ECU, το IDS ενδέχεται να επισημάνει την απροσδόκητη αλλαγή στη ροή δεδομένων ως κυβερνοεπίθεση. Επειδή οι ECU ανοιχτού κώδικα χειρίζονται συχνά κρίσιμες λειτουργίες σε έξυπνα οχήματα, όπως ADAS (προηγμένα συστήματα υποβοήθησης οδήγησης) ή επικοινωνία V2X, τα πρωτόκολλα ασφαλείας είναι σημαντικά πιο αυστηρά από αυτά που συναντώνται σε παλαιότερες μονάδες μόνο κινητήρα.
Οι tuners πρέπει πλέον να λαμβάνουν υπόψη τα εξής:
- Αυτόματη διόρθωση ευπαθειών: οι ενημερώσεις ασφαλείας που παραδίδονται μέσω OTA μπορούν να ακυρώσουν άμεσα τροποποιήσεις απόδοσης.
- Εμπιστοσύνη με ρίζα στο υλικό: το ίδιο το υλικό επαληθεύει την ακεραιότητα του λογισμικού, καθιστώντας την αλλαγή τσιπ ή το tuning σε πάγκο σημαντικά πιο σύνθετα.
- Απόκρυψη δυαδικού κώδικα (obfuscation): ακόμη και σε περιβάλλοντα ανοιχτού κώδικα, η συγκεκριμένη υλοποίηση μπορεί να είναι αποκρυμμένη ώστε να αποτρέπεται η αντίστροφη μηχανική από μη εξουσιοδοτημένους.
Στρατηγική προσαρμογή για τον τομέα επιδόσεων
Το μνημόνιο του 2023 μεταξύ της VicOne και της VinCSS ήταν νωρίς ένδειξη ότι η αυτοκινητοβιομηχανία κινείται από την αντιδραστική ασφάλεια προς μια προσέγγιση που καλύπτει ολόκληρο τον κύκλο ζωής. Για την ανεξάρτητη επιχείρηση tuning, αυτό σημαίνει το τέλος των μεθόδων «δοκιμής και λάθους». Η πρόσβαση στις δυνατότητες ενός σύγχρονου οχήματος απαιτεί πλέον υψηλό επίπεδο τεχνικής παιδείας σε θέματα κρυπτογράφησης και πρωτοκόλλων ταυτοποίησης.
Για να προετοιμαστούν, οι επιχειρήσεις θα πρέπει να εξετάσουν μια δοκιμή προηγμένων πλατφορμών διάγνωσης που προσφέρουν νόμιμη, πιστοποιημένη πρόσβαση σε πύλες οχήματος. Η εστίαση μετατοπίζεται από την παράκαμψη της ασφάλειας στη λειτουργία μέσα στο εδραιωμένο πλαίσιο ασφαλείας του κατασκευαστή, όπου αυτό είναι εφικτό. Καθώς οι ECU ανοιχτού κώδικα γίνονται το πρότυπο, η ικανότητα πλοήγησης σε αυτά τα επίπεδα κυβερνοασφάλειας θα διαφοροποιεί τις εταιρείες μηχανικής υψηλού επιπέδου από τα απλά συνεργεία «remap».
Συχνές ερωτήσεις
Ποιος ήταν ο βασικός στόχος του μνημονίου VicOne και VinCSS;
Το μνημόνιο στόχευε στην παροχή ολοκληρωμένων, αυτοματοποιημένων υπηρεσιών κυβερνοασφάλειας για έξυπνα οχήματα, με ειδική εστίαση στις ευπάθειες που είναι εγγενείς στις αρχιτεκτονικές ECU ανοιχτού κώδικα και στη διασφάλιση συμμόρφωσης με τα πρότυπα ISO 21434.
Πώς επηρεάζουν οι ECU ανοιχτού κώδικα το tuning;
Ενώ το ανοιχτό κώδικα υποδηλώνει διαφάνεια, στο αυτοκινητοβιομηχανικό πλαίσιο συνδυάζεται συχνά με προηγμένη κρυπτογράφηση και πρωτόκολλα Secure Boot. Αυτά τα μέτρα δυσκολεύουν τους ανεξάρτητους tuners να τροποποιήσουν το λογισμικό χωρίς να ενεργοποιήσουν συναγερμούς ασφαλείας ή να κάνουν τη μονάδα άχρηστη.
Τι είναι το ISO 21434;
Το ISO 21434 είναι πρότυπο κυβερνοασφάλειας για την αυτοκινητοβιομηχανία, που καθορίζει απαιτήσεις για τη διαχείριση κινδύνων κυβερνοασφάλειας καθ' όλη τη διάρκεια ζωής του οχήματος, από τον σχεδιασμό έως την απόσυρση.
Θα εμποδίσει αυτή η συνεργασία κάθε remapping της ECU;
Δεν το εμποδίζει εκ σχεδιασμού, αλλά αυξάνει σημαντικά την τεχνική δυσκολία. Κλείνοντας κοινές ευπάθειες λογισμικού και εφαρμόζοντας ανίχνευση σε πραγματικό χρόνο, καθιστά τη μη εξουσιοδοτημένη πρόσβαση πολύ πιο ορατή στα εσωτερικά συστήματα ασφάλειας του οχήματος.
Μπορούν οι ενημερώσεις OTA να αφαιρέσουν το tune μου;
Ναι. Αν οι υπηρεσίες ασφαλείας που παρέχουν συνεργάτες όπως η VicOne εντοπίσουν μη συμμορφούμενη έκδοση λογισμικού ή σπασμένη ψηφιακή υπογραφή, μπορεί να αναπτυχθεί ενημέρωση OTA για την επαναφορά της ECU στη συνθήκη με την εργοστασιακή υπογραφή.