Tehnologija
Memorandum VicOne i VinCSS 2023: bezbednost ECU-a otvorenog koda
VicOne i VinCSS potpisali su memorandum u oktobru 2023. o jačanju ECU-ova otvorenog koda, što utiče na bezbednost i ISO 21434 za nezavisne tjunere.

VicOne i VinCSS potpisali su memorandum u oktobru 2023. o jačanju ECU-ova otvorenog koda, što utiče na bezbednost i ISO 21434 za nezavisne tjunere.
Oblast automobilske elektronike prolazi kroz strukturni pomak jer proizvođači sve češće usvajaju arhitekture otvorenog koda za elektronske upravljačke jedinice (ECU). Ovaj prelaz, iako ubrzava inovacije, uvodi složene bezbednosne ranjivosti koje se značajno razlikuju od nasleđenih vlasničkih sistema. U oktobru 2023. VicOne, podružnica kompanije Trend Micro, i VinCSS potpisali su memorandum kako bi industrijalizovali zaštitu ovih okvira otvorenog koda u pametnim vozilima (Business Wire, 4. oktobra 2023.). Za nezavisni tjuning sektor, memorandum iz 2023. ukazao je na period u kome sajber-bezbednosna usklađenost više nije briga samo OEM-ova, već temeljna prepreka za aftermarket izmene.
Uspon arhitektura otvorenog koda u savremenim ECU-ovima
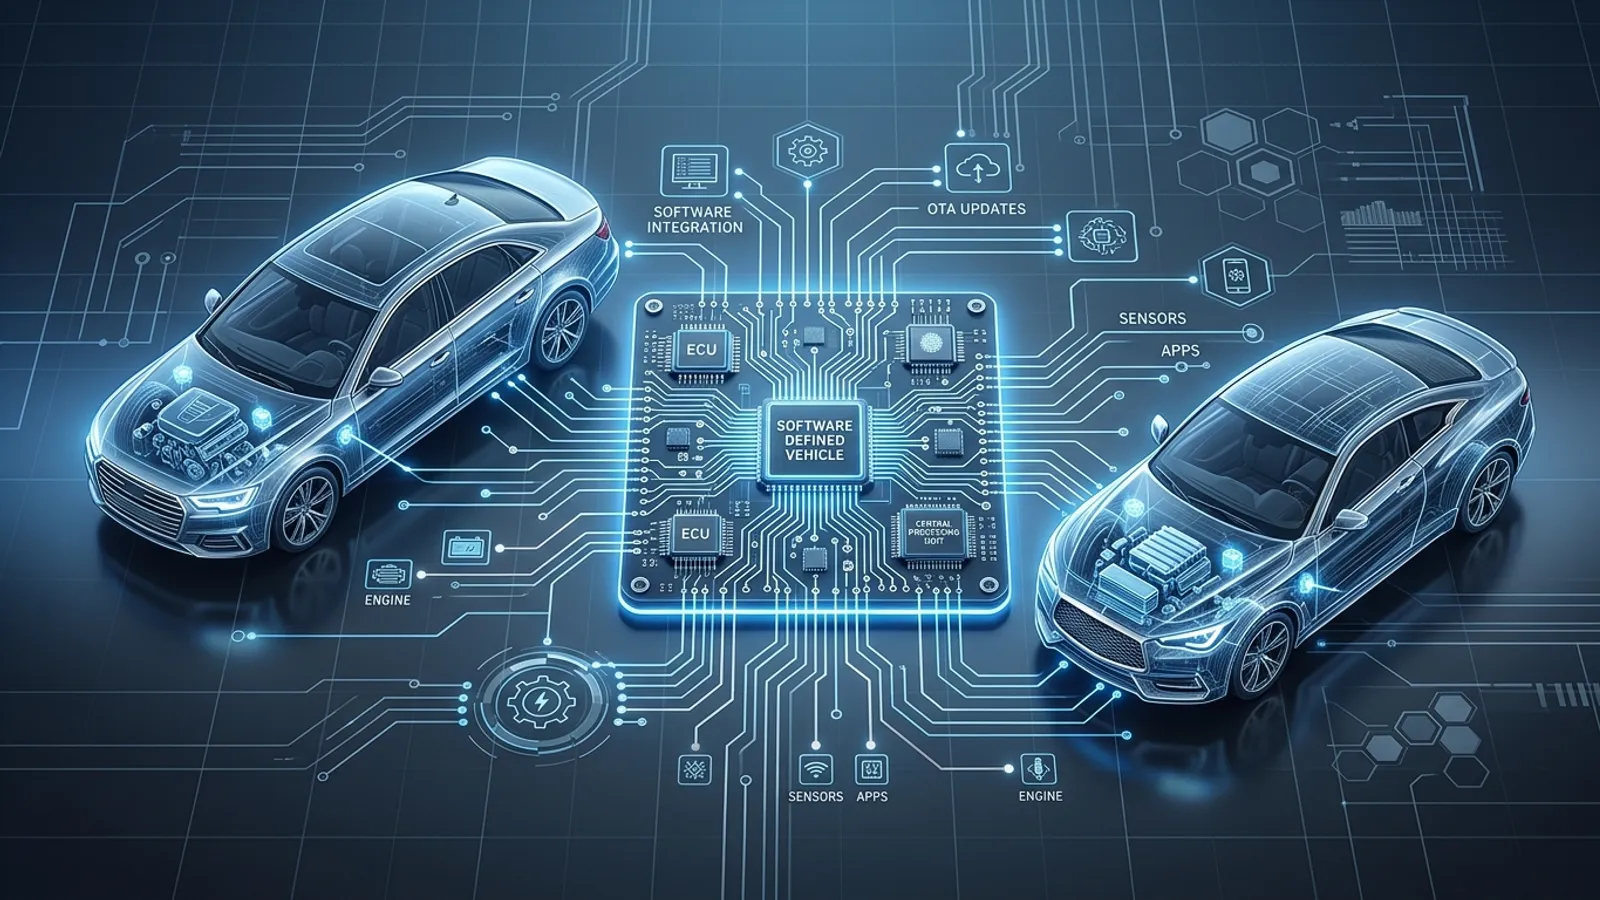
Istorijski gledano, softver ECU-a bio je strogo čuvana tajna, izgrađen na vlasničkim bazama koda koje su pružale određeni stepen bezbednosti kroz skrivenost. Međutim, prelazak na vozila definisana softverom (SDV) zahtevao je upotrebu komponenti otvorenog koda kako bi se obradio ogroman obim podataka i zahteva za povezivanjem. Ovi ECU-ovi otvorenog koda omogućavaju brže cikluse razvoja i bolju integraciju sa uslugama u oblaku, ali takođe izlažu vozilo širem spektru poznatih ranjivosti (CVE).
Memorandum između VicOne i VinCSS bio je usmeren na pružanje automatizovanih usluga sajber bezbednosti prilagođenih ovim okruženjima. Kombinovanjem VicOne-ovog alata za skeniranje xZETA i upravljanje SBOM-om sa bezbednosnim uslugama kompanije VinCSS, memorandum je imao za cilj da identifikuje slabosti u lancu snabdevanja pre nego što vozilo uopšte stigne do salona. Ovo proaktivno jačanje ECU-ova otvorenog koda čini standardne metode ulaska koje koriste mnogi aftermarket stručnjaci, kao što je iskorišćavanje poznatih softverskih grešaka za dobijanje pristupa bootloader-u, sve težim.
Usklađenost sa ISO 21434 i nezavisna radionica
U središtu ovog partnerstva je primena ISO 21434, međunarodnog standarda za inženjering sajber bezbednosti u automobilskoj industriji. Ovaj standard zahteva od proizvođača da pokažu da je sajber bezbednost integrisana u svaku fazu životnog ciklusa vozila. Za nezavisne radionice i tjuning firme posledice ISO 21434 su dalekosežne. Kada OEM-ovi koriste usluge poput onih koje pružaju VicOne i VinCSS da bi obezbedili svoje ECU-ove otvorenog koda, oni u suštini stvaraju „proveren lanac poverenja“.
Svaka izmena softvera ECU-a koju proizvođač ili ovlašćeni partner nisu digitalno potpisali prekinuće ovaj lanac. U kontekstu ECU-ova otvorenog koda to često podrazumeva mehanizme Secure Boot i hardverske bezbednosne module (HSM) koji su programirani da odbace svaki binarni kod bez potpisa. Dok nezavisni sektor nastoji da ostane održiv, razumevanje funkcija savremenih dijagnostičkih alata koji mogu da komuniciraju sa ovim zaštićenim sistemima ključno je za održavanje operativne efikasnosti.
Tehničke barijere: potpisivanje binarnih fajlova i detekcija upada
Tehnička implementacija partnerstva VicOne i VinCSS obuhvata više od samog zaštitnog zida (firewall). Uključuje duboku analizu binarnih fajlova i sisteme za detekciju upada u realnom vremenu (IDS). Kada stručnjak za tjuning pokuša da remapuje ECU, IDS može da označi neočekivanu promenu toka podataka kao sajber napad. Pošto ECU-ovi otvorenog koda često obrađuju kritične funkcije u pametnim vozilima, kao što su ADAS (napredni sistemi za pomoć vozaču) ili V2X komunikacija, bezbednosni protokoli su znatno agresivniji od onih u starijim modulima koji su bili samo za pogonski sklop.
Tjuneri sada moraju da računaju na sledeće:
- Automatsko zakrpljivanje ranjivosti: Bezbednosna ažuriranja isporučena preko vazduha (OTA) mogu odmah da poniste performansne izmene.
- Poverenje ukorenjeno u hardveru: Sam hardver proverava integritet softvera, zbog čega su fizička zamena čipa ili tjuning na klupi znatno složeniji.
- Zamagljivanje binarnog koda: Čak i u okruženjima otvorenog koda, konkretna implementacija koda može biti zamagljena kako bi se sprečio reverzni inženjering od strane neovlašćenih lica.
Strateška prilagodba za sektor performansi
Memorandum VicOne i VinCSS iz 2023. bio je rani pokazatelj da se automobilska industrija udaljava od reaktivne bezbednosti i kreće ka pristupu koji obuhvata ceo životni ciklus. Za nezavisni tjuning biznis to znači kraj metoda „pokušaja i pogrešaka“. Pristup potencijalu savremenog vozila sada zahteva visok nivo tehničke pismenosti u vezi sa protokolima šifrovanja i autentifikacije.
Da bi se pripremile, firme treba da razmotre probno korišćenje naprednih dijagnostičkih platformi koje nude legalan, ovlašćen pristup prolazima vozila. Fokus se pomera sa zaobilaženja bezbednosti na rad unutar uspostavljenog bezbednosnog okvira proizvođača tamo gde je to moguće. Kako ECU-ovi otvorenog koda postaju standard, sposobnost snalaženja u ovim bezbednosnim slojevima razlikovaće visokokvalitetne inženjerske firme od osnovnih radionica za remap.
Često postavljana pitanja
Koji je bio glavni cilj memoranduma VicOne i VinCSS?
Memorandum je imao za cilj da obezbedi sveobuhvatne, automatizovane usluge sajber bezbednosti za pametna vozila, sa posebnim fokusom na ranjivosti svojstvene arhitekturama ECU-ova otvorenog koda i na obezbeđivanje usklađenosti sa standardima ISO 21434.
Kako ECU-ovi otvorenog koda utiču na tjuning?
Iako otvoren kod podrazumeva transparentnost, u automobilskom kontekstu on se često kombinuje sa naprednim šifrovanjem i protokolima Secure Boot. Te mere otežavaju nezavisnim tjunerima da menjaju softver bez aktiviranja bezbednosnih upozorenja ili pretvaranja modula u neupotrebljiv (brick).
Šta je ISO 21434?
ISO 21434 je standard sajber bezbednosti za automobilsku industriju koji definiše zahteve za upravljanje rizicima sajber bezbednosti tokom celog veka vozila, od projektovanja do otpisa.
Da li će ovo partnerstvo sprečiti sav remap ECU-a?
Po samoj zamisli, ono ne sprečava remapovanje, ali značajno povećava tehničku težinu. Zatvaranjem čestih softverskih ranjivosti i uvođenjem detekcije u realnom vremenu, neovlašćen pristup postaje mnogo vidljiviji unutrašnjim bezbednosnim sistemima vozila.
Da li OTA ažuriranja mogu da uklone moj tjuning?
Da. Ako bezbednosne usluge koje pružaju partneri poput VicOne-a otkriju softversku verziju koja nije usklađena ili neispravan digitalni potpis, može se isporučiti OTA (over-the-air) ažuriranje kako bi se ECU vratio u fabrički potpisano stanje.