Technológia
Bezpečnostné chyby Tesla odhalené na Pwn2Own Automotive
Zraniteľnosti infotainmentu Tesla odhalené na Pwn2Own Automotive v januári 2026 ovplyvňujú prístup nezávislých tunerov k softvéru elektromobilov a systémom.

Zraniteľnosti infotainmentu Tesla odhalené na Pwn2Own Automotive v januári 2026 ovplyvňujú prístup nezávislých tunerov k softvéru elektromobilov a systémom.
Oblasť úprav výkonu automobilov sa čoraz výraznejšie určuje prienikom bezpečnosti softvéru a prístupnosti elektronickej riadiacej jednotky (ECU). Na Pwn2Own Automotive 2026 v Tokiu (21. – 23. januára 2026) sa kybernetická bezpečnostná výzva zamerala najmä na infotainment systém Tesla a odhalila zraniteľnosti s významnými dôsledkami pre nezávislý tuningový sektor. Pre B2B subjekty pôsobiace v oblasti kalibrácie a diagnostiky tieto zistenia poskytujú potrebný pohľad na architektonickú bezpečnosť moderných elektrických vozidiel (EV).
Kontext Pwn2Own Automotive: nová éra výskumu zraniteľností
Pwn2Own Automotive slúži ako špecializované podujatie, kde white-hat hackeri a bezpečnostní výskumníci predvádzajú útoky na moderné vozidlové systémy. Podujatie, ktoré organizuje Zero Day Initiative, poukazuje na rastúcu zložitosť automobilového softvéru. Vo vydaní z roku 2026 (Help Net Security) bol úspešne napadnutý infotainment systém Tesla a odhalili sa vstupné body, ktoré by sa potenciálne mohli využiť na získanie neoprávneného prístupu do vnútornej siete vozidla. Pre profesionálny tuningový priemysel nejde o pochopenie zneužitia na nelegálne účely, ale o pochopenie stability a prístupnosti platforiem, ktoré servisuje.
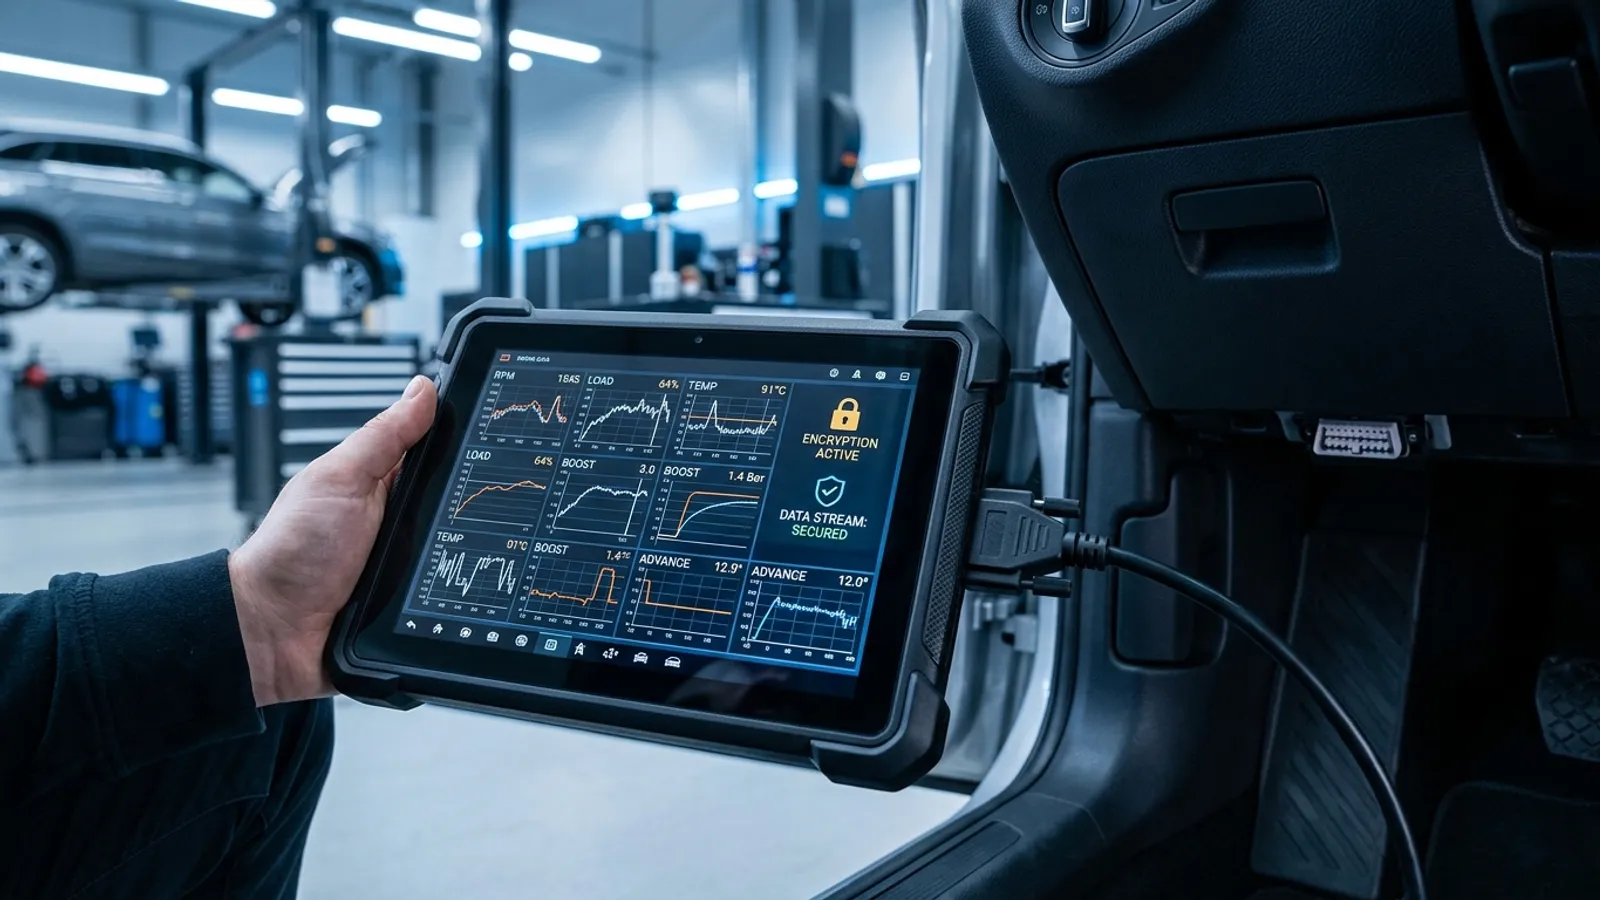
Na rozdiel od tradičného tuningu spaľovacích motorov (ICE), kde je fyzický prístup k ECU cez Bench alebo protokoly OBDII štandardom, tuning elektromobilov často vyžaduje prekonanie vrstiev šifrovaných brán. Infotainment systém, v terminológii Tesly označovaný ako Media Control Unit (MCU), často slúži ako hlavné rozhranie pre interakciu s používateľom a externé pripojenie. Keď bezpečnostní výskumníci odhalia chyby v tejto vrstve, v podstate mapujú potenciálnu cestu na extrakciu dát a úpravu systému. Profesionálne dielne musia sledovať tieto vývoje, aby pochopili, ako môžu výrobcom vydané záplaty ovplyvniť existujúce tuningové nástroje a pokročilé diagnostické funkcie.
Technická analýza zraniteľnosti infotainment systému Tesla
Konkrétna zraniteľnosť odhalená na Pwn2Own sa týkala infotainment zásobníka, ktorý zabezpečuje všetko od navigácie po nastavenia vozidla. V kontexte B2B je infotainment systém často „predné dvere“ k citlivejším sieťam CAN bus vozidla. Hoci Tesla používa robustnú bránu na izoláciu infotainment systému od kritických jazdných systémov (ako pohonný systém alebo systém správy batérie), história ukázala, že laterálny pohyb v rámci siete je hlavným cieľom pokročilých persistentných hrozieb a naopak aj pokročilých vývojárov tuningu.
Pre nezávislé dielne si odhalenie takýchto chýb vyžaduje dvojitú stratégiu. Po prvé, poukazuje na technickú zručnosť potrebnú na obídenie modernej bezpečnosti. Po druhé, zdôrazňuje nestabilitu softvérového prostredia. Keď sa zraniteľnosť zverejní na podujatí ako Pwn2Own, Tesla zvyčajne reaguje rýchlou aktualizáciou cez vzduch (OTA). Pre tuningový podnik to znamená, že akákoľvek kalibrácia alebo úprava založená na konkrétnej verzii softvéru sa môže stať zastaranou v priebehu dní od verejného zverejnenia. Táto cyklická povaha „zneužiť a opraviť“ je základným rizikovým faktorom, ktorý treba zahrnúť do každého modelu B2B cenotvorby servisu.
Prienik kybernetickej bezpečnosti a nezávislého tuningu výkonu
Nezávislý tuningový priemysel závisí od schopnosti čítať a zapisovať dáta vo viacerých riadiacich moduloch. Keď výrobcovia ako Tesla prejdú na filozofiu „bezpečnosti už od návrhu“, tradičné metódy úprav sú spochybňované. Výsledky Pwn2Own ukazujú, že aj vysoko zabezpečené systémy majú chyby, no skomercializovanie týchto chýb na účely tuningu výkonu zostáva zložitou právnou a technickou prekážkou. Pre profesionálnych tunérov zostáva ťažisko na legitímnom prístupe na účely údržby, personalizácie a optimalizácie výkonu.
Prechod k softvérovo definovaným vozidlám (SDV) znamená, že infotainment systém už nie je len rádio; je to centrálny uzol pre telemetriu vozidla. Prevádzkovatelia B2B musia chápať, že každý pokus o prepojenie s týmito systémami znamená prekonanie rovnakých bezpečnostných protokolov, ktoré výskumníci na Pwn2Own dostávajú zaplatené za to, aby ich prelomili. To posilňuje potrebu kvalitných profesionálnych nástrojov, ktoré rešpektujú integritu bezpečnostných systémov vozidla a zároveň poskytujú potrebný prístup na úpravy výkonu. Firmy, ktoré majú záujem o tieto možnosti, by mali zvážiť softvérovú skúšobnú verziu na vyhodnotenie kompatibility s aktuálnymi bezpečnostnými štandardmi.
Dôsledky pre B2B: zodpovednosť a budúcnosť úprav elektromobilov
Zverejnenie zraniteľností infotainment systému na Pwn2Own poukazuje na kritický problém zodpovednosti v tuningovom priemysle. Ak nezávislá dielňa využije známu zraniteľnosť na poskytnutie služby (napríklad odomknutie funkcií alebo úpravu výkonových výstupov), môže nechtiac vystaviť vozidlo ďalším bezpečnostným rizikám. Navyše, keď výrobca OEM zraniteľnosť opraví, dielňa môže čeliť problémom s podporou, ak úprava spôsobí, že vozidlo odmietne budúce aktualizácie OTA.
Preto odborný prístup B2B spočíva v používaní overených nástrojov, ktoré sa nespoliehajú na dočasné bezpečnostné chyby. Namiesto toho sa odvetvie uberá k oficiálnemu alebo poloficiálnemu prístupu cez API a úpravám na úrovni hardvéru, ktoré prinášajú stabilné zisky výkonu bez narušenia bezpečnostného perimetra vozidla. Zistenia z Pwn2Own slúžia ako pripomienka, že hra na mačku a myš medzi výrobcami a výskumníkmi je neustála a že zostať informovaný je jediný spôsob, ako zmierniť prevádzkové riziko.
Často kladené otázky
Akú konkrétnu chybu Tesly odhalili na Pwn2Own?
Konkrétne technické podrobnosti sa často zadržiavajú, aby mali výrobcovia čas na opravu, no útok mieril na infotainment systém a výskumníkom umožnil počas súťaže predviesť neoprávnený prístup do systému.
Ako to ovplyvňuje nezávislé tuningové dielne?
Zverejnenia zraniteľností vedú k rýchlym aktualizáciám OTA od Tesly. Dielne si musia uvedomiť, že úpravy založené na týchto verziách softvéru môžu byť prepísané alebo zablokované neskoršími bezpečnostnými záplatami.
Mali by tunéri využívať tieto zraniteľnosti na zisk výkonu?
Nie. Využívanie bezpečnostných zraniteľností pre komerčný tuning je vysoko rizikové. Profesionálni tunéri by sa mali spoliehať na stabilné, overené metódy, ktoré zaručujú bezpečnosť vozidla a dlhodobú kompatibilitu softvéru.
Umožňuje táto zraniteľnosť niekomu ovládať auto na diaľku?
Ukážka na Pwn2Own sa zamerala na infotainment systém. Hoci útoky na infotainment môžu teoreticky viesť k ďalšiemu prístupu do siete, architektúra Tesly obsahuje viacero vrstiev izolácie, ktoré bránia neoprávnenému ovládaniu kritických jazdných funkcií.
Kde nájdem viac informácií o nástrojoch na tuning elektromobilov?
Firmy si môžu prezrieť špecializované softvérové a hardvérové riešenia na našej stránke funkcií, aby zostali informované o najnovších podporovaných architektúrach vozidiel.