Technology
Pwn2Own Automotive: Tesla Güvenlik Açıkları ve Yazılım Erişimi
Ocak 2026'da Pwn2Own Automotive'de Tesla bilgi-eğlence sistemlerinde bulunan açıklar, bağımsız yazılım geliştiricilerin elektrikli araçlara yaklaşımını değiştiriyor.

Ocak 2026'da Pwn2Own Automotive'de Tesla bilgi-eğlence sistemlerinde bulunan açıklar, bağımsız yazılım geliştiricilerin elektrikli araçlara yaklaşımını değiştiriyor.
Otomotiv performans modifikasyonu dünyası, giderek artan bir şekilde yazılım güvenliği ve elektronik kontrol ünitesi (ECU) erişilebilirliği arasındaki kesişim noktasıyla tanımlanıyor. Pwn2Own Automotive 2026 siber güvenlik yarışmasında (21–23 Ocak 2026, Tokyo), Tesla bilgi-eğlence sistemine odaklanıldı ve bağımsız tuning sektörü için önemli sonuçları olan açıklar ortaya çıkarıldı. Kalibrasyon ve diyagnostik alanında faaliyet gösteren B2B kuruluşlar için bu bulgular, modern elektrikli araçların (EV) mimari güvenliğine dair önemli bir pencere açıyor.
Pwn2Own Automotive Bağlamı: Güvenlik Araştırmalarında Yeni Bir Dönem
Pwn2Own Automotive, etik hackerlar ve güvenlik araştırmacıları için modern araç sistemlerindeki açıkları sergileyecekleri özel bir platform sunmaktadır. Zero Day Initiative tarafından düzenlenen etkinlik, otomotiv yazılımının artan karmaşıklığını vurguluyor. 2026 etkinliğinde (Help Net Security) Tesla'nın bilgi-eğlence sistemi başarıyla hedef alındı ve aracın dahili ağına yetkisiz erişim sağlamak için kullanılabilecek giriş noktaları keşfedildi. Profesyonel modifikasyon (tuning) sektörü için bu açıkları anlamak, kötüye kullanım değil, hizmet verdikleri platformların stabilitesini ve erişilebilirliğini kavramakla ilgilidir.
Bench veya OBDII protokolleri üzerinden ECU'ya fiziksel erişimin standart olduğu geleneksel içten yanmalı motor (ICE) modifikasyonunun aksine, elektrikli araç modifikasyonu genellikle katmanlı şifreli geçitlerin (gateways) aşılmasını gerektirir. Tesla terminolojisindeki adıyla Medya Kontrol Ünitesi (MCU) olan bilgi-eğlence sistemi, genellikle kullanıcı etkileşimi ve harici bağlantı için ana arayüz görevi görür. Güvenlik araştırmacıları bu katmanda açıklar bulduğunda, veri çıkarma ve sistem modifikasyonu için potansiyel rotayı da belirlemiş olurlar. Profesyonel atölyeler, üretici yamalarının mevcut modifikasyon araçlarını ve gelişmiş diyagnostik özelliklerini nasıl etkileyebileceğini anlamak için bu gelişmeleri takip etmelidir.
Tesla Bilgi-Eğlence Sistemi Güvenlik Açığının Teknik Analizi
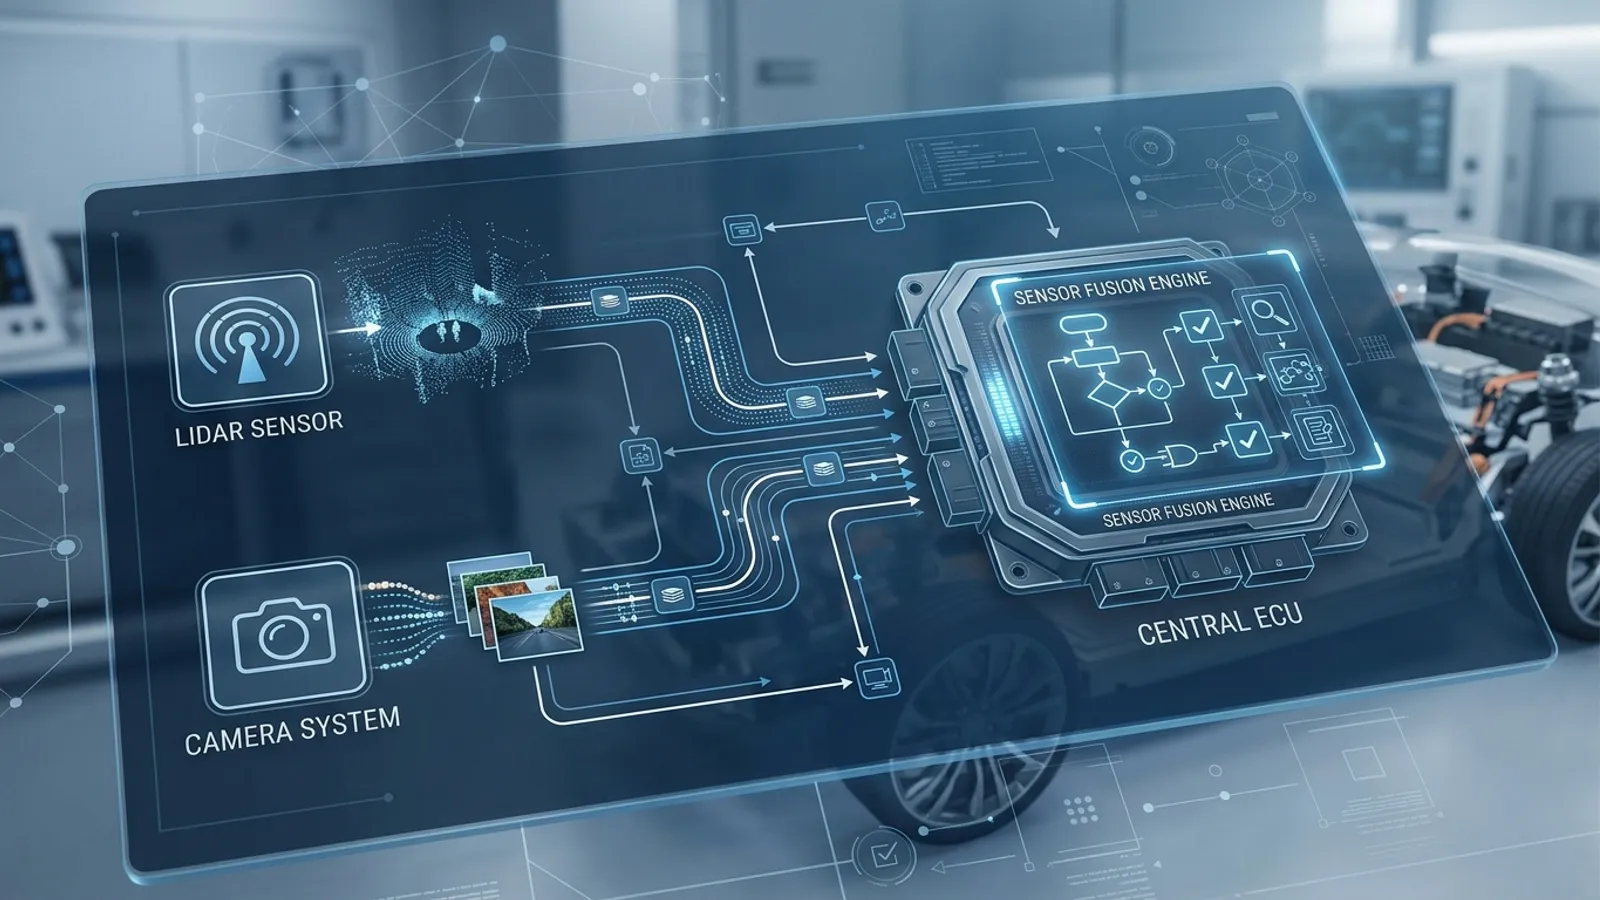
Pwn2Own'da tanımlanan spesifik açık, navigasyondan araç ayarlarına kadar her şeyi yöneten bilgi-eğlence yazılım yığınını (stack) kapsıyor. B2B bağlamında bilgi-eğlence sistemi, aracın daha hassas CAN bus ağlarına açılan "ön kapı" niteliğindedir. Tesla, bilgi-eğlence sistemini kritik sürüş sistemlerinden (Güç Aktarma Organları veya Batarya Yönetim Sistemi gibi) izole etmek için sağlam bir ağ geçidi kullansa da, geçmiş tecrübeler ağ içindeki yanal hareketin hem gelişmiş tehditlerin hem de ileri düzey modifikasyon geliştiricilerinin öncelikli hedefi olduğunu göstermiştir.
Bağımsız servisler için bu tür açıkların keşfi çift yönlü bir stratejiyi zorunlu kılıyor. İlk olarak, modern güvenliği aşmak için gereken teknik beceriyi vurguluyor. İkinci olarak ise yazılım ortamının değişkenliğini gözler önüne seriyor. Pwn2Own gibi bir etkinlikte bir açık ifşa edildiğinde, Tesla genellikle hızlı bir uzaktan güncelleme (OTA) ile yanıt verir. Bu durum bir tuning işletmesi için, belirli bir yazılım sürümüne dayalı herhangi bir kalibrasyon veya modifikasyonun günler içinde geçerliliğini yitirebileceği anlamına gelir. Bu "açık bulma ve yamama" döngüsü, her türlü B2B hizmet fiyatlandırma modeline dahil edilmesi gereken temel bir risk faktörüdür.
Siber Güvenlik ve Bağımsız Performans Modifikasyonunun Kesişimi
Bağımsız tuning endüstrisi, çeşitli kontrol modüllerine veri okuma ve yazma yeteneğine dayanır. Tesla gibi üreticiler "Tasarım Yoluyla Güvenlik" (Security by Design) felsefesine geçtikçe, geleneksel modifikasyon yöntemleri zorlaşıyor. Pwn2Own sonuçları, en iyi korunan sistemlerin bile kusurları olduğunu gösteriyor; ancak bu kusurların performans modifikasyonu amacıyla ticarileştirilmesi karmaşık yasal ve teknik engeller barındırıyor. Profesyonel uygulamacılar için odak noktası bakım, kişiselleştirme ve performans optimizasyonu amacıyla yasal erişim sağlamaktır.
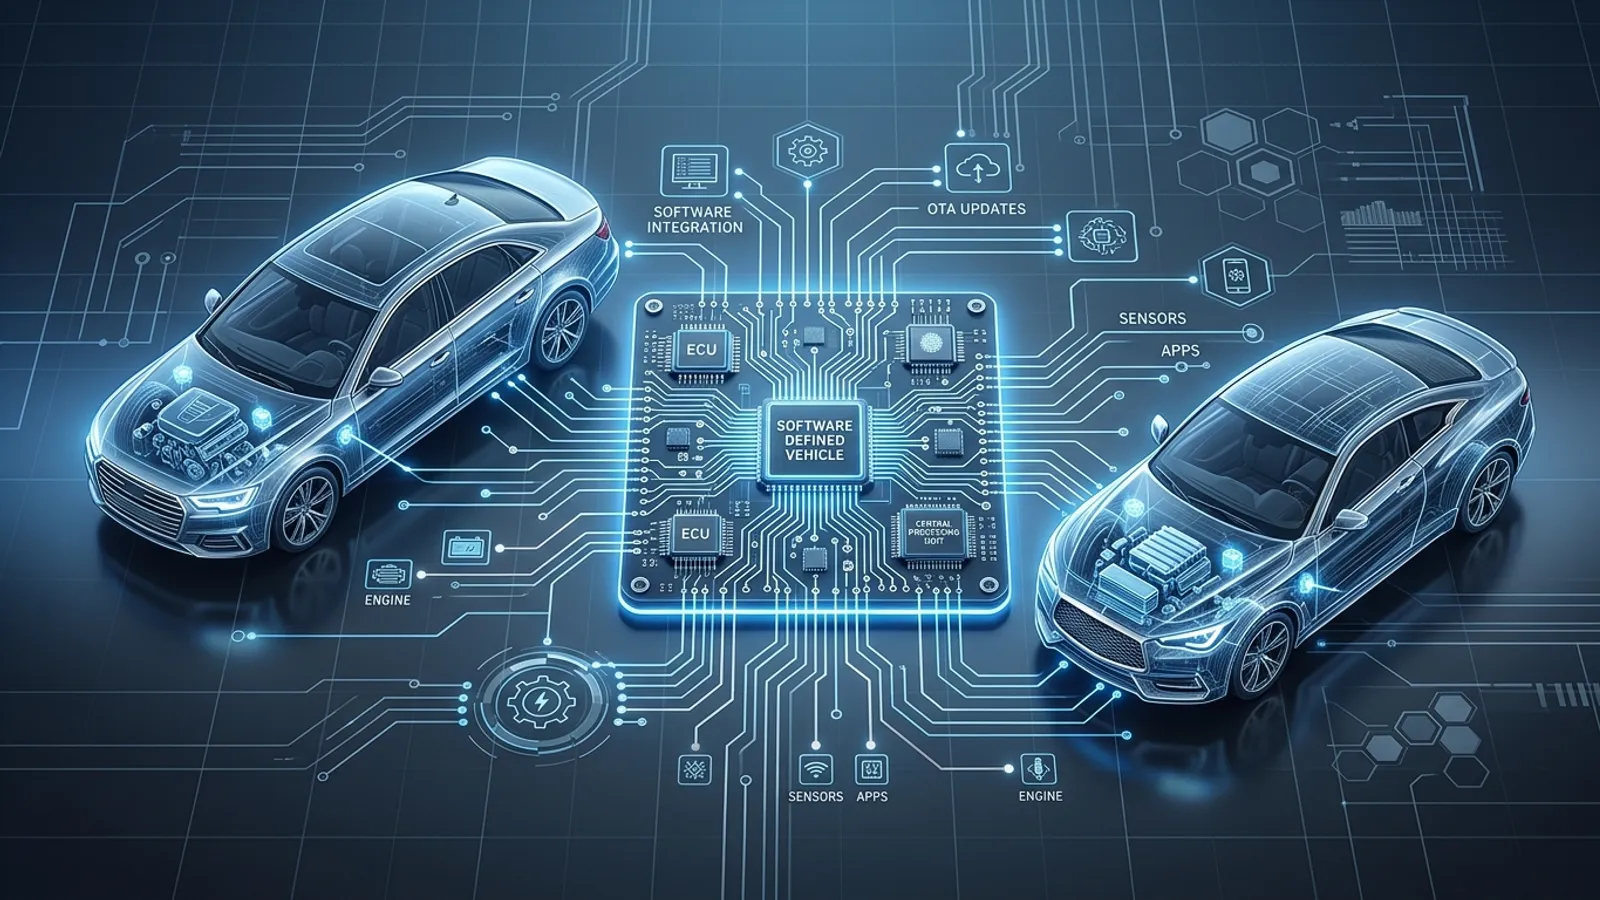
Yazılım tanımlı araçlara (SDV) geçiş, bilgi-eğlence sisteminin artık sadece bir radyo değil, araç telemetrisi için merkezi bir merkez olduğu anlamına geliyor. B2B operatörleri, bu sistemlerle etkileşim kurma çabasının, Pwn2Own araştırmacılarının kırmak için ödeme aldığı güvenlik protokollerini aşmayı gerektirdiğini anlamalıdır. Bu durum, araç güvenlik sistemlerinin bütünlüğüne saygı duyan ve performans ayarları için gerekli erişimi sağlayan yüksek kaliteli, profesyonel araçlara olan ihtiyacı pekiştiriyor. Bu yetenekleri keşfetmek isteyen işletmeler, mevcut güvenlik standartlarıyla uyumluluğu değerlendirmek için bir yazılım deneme sürümünü değerlendirebilir.
B2B Sonuçları: Sorumluluk ve EV Modifikasyonlarının Geleceği
Pwn2Own'da bilgi-eğlence açıklarının ifşa edilmesi, tuning endüstrisi için kritik bir sorumluluk konusunu gündeme getiriyor. Eğer bağımsız bir servis, bir hizmet sunmak (özellik açma veya güç modifikasyonu gibi) için bilinen bir güvenlik açığını kullanırsa, aracı farkında olmadan daha fazla güvenlik riskine maruz bırakabilir. Ayrıca, bir açık üretici tarafından yamandığında, yapılan modifikasyon aracın gelecekteki OTA güncellemelerini reddetmesine neden olursa servisler destek sorunlarıyla karşılaşabilir.
Bu nedenle, yetkin B2B yaklaşımı, geçici güvenlik açıklarına dayanmayan onaylanmış araçların kullanılmasını içerir. Endüstri, aracın güvenlik sınırlarını tehlikeye atmadan istikrarlı performans artışları sağlayan resmi veya yarı resmi API erişimine ve donanım seviyesindeki modifikasyonlara doğru evriliyor. Pwn2Own bulguları, üreticiler ve araştırmacılar arasındaki kedi-fare oyununun sürekli olduğunu ve operasyonel riskleri azaltmanın tek yolunun bilgili kalmak olduğunu hatırlatıyor.
Sıkça Sorulan Sorular
Pwn2Own'da bulunan spesifik Tesla hatası neydi?
Üreticilere yamama süresi tanımak için teknik ayrıntılar genellikle gizli tutulsa da, açık bilgi-eğlence sistemini hedef alarak araştırmacıların yarışma sırasında yetkisiz sistem erişimi sergilemelerine olanak tanıdı.
Bu durum bağımsız tuning atölyelerini nasıl etkiler?
Güvenlik açıklarının ifşası, Tesla'dan hızlı OTA güncellemeleri gelmesine neden olur. Atölyeler, bu yazılım sürümlerine dayanan modifikasyonların sonraki güvenlik yamalarıyla silinebileceği veya engellenebileceği konusunda dikkatli olmalıdır.
Tunerlar performans artışı için bu açıkları kullanmalı mı?
Hayır. Ticari modifikasyonlar için güvenlik açıklarını kullanmak yüksek risklidir. Profesyonel uygulamacılar, araç güvenliğini ve uzun vadeli yazılım uyumluluğunu sağlayan kararlı ve onaylanmış yöntemlere güvenmelidir.
Bu açık birinin aracı uzaktan kontrol etmesine izin veriyor mu?
Pwn2Own gösterimi bilgi-eğlence sistemine odaklanmıştır. Teorik olarak bu tür açıklar daha fazla ağ erişimine yol açabilse de, Tesla mimarisi kritik sürüş fonksiyonlarının yetkisiz kontrolünü önlemek için çok katmanlı izolasyon içerir.
EV tuning araçları hakkında daha fazla bilgiyi nerede bulabilirim?
İşletmeler, desteklenen en son araç mimarileri hakkında güncel kalmak için özellikler sayfamız üzerinden özel yazılım ve donanım çözümlerini inceleyebilirler.